

SANKET संकेत
Applicazione di messaggistica sicura e piattaforma sovrana per comunicazioni sicure
I tuoi dati. Il tuo controllo. La tua titolarità.
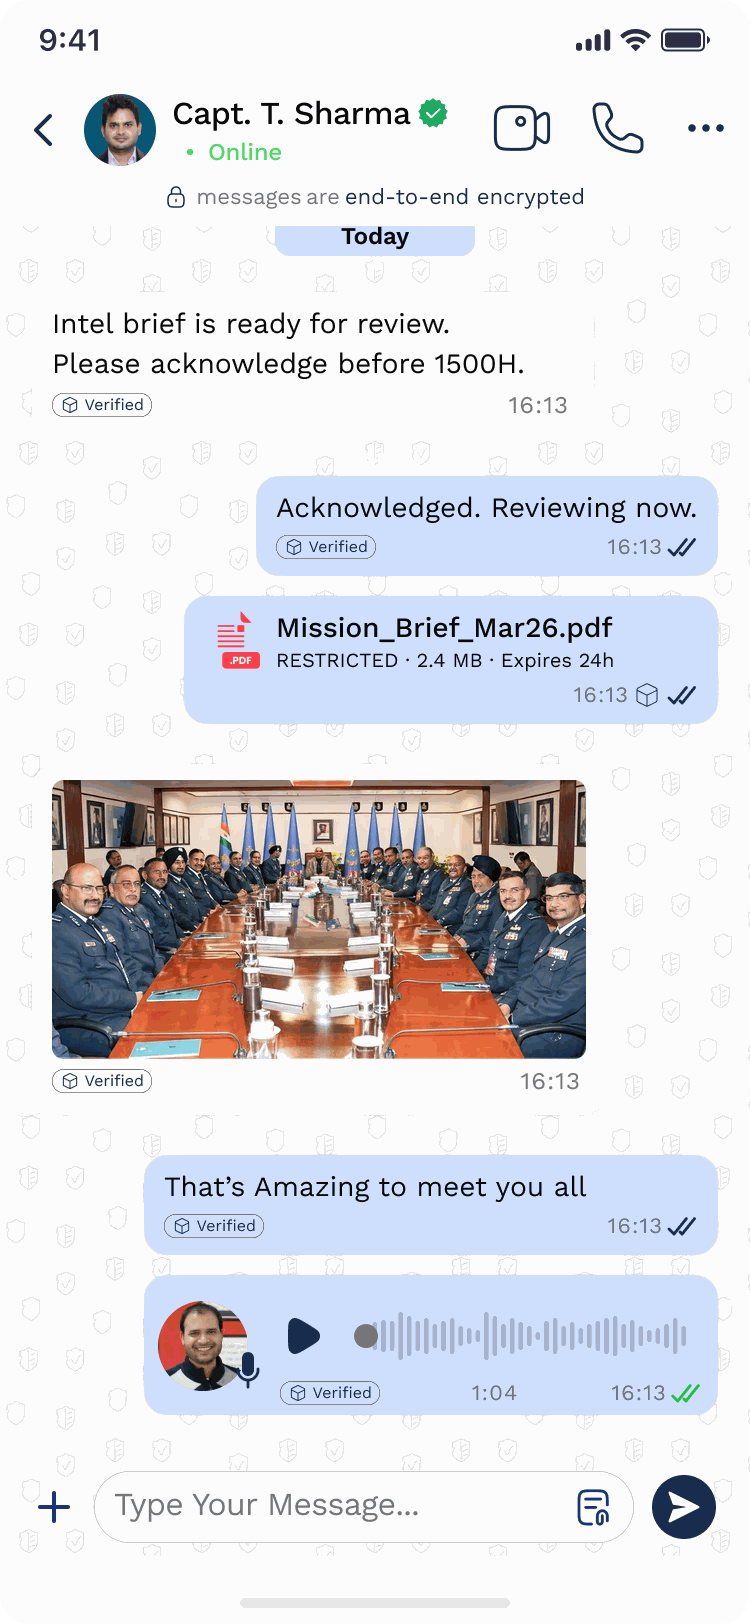
SANKET (Sanket.Chat) di Tosh Defence offre alle organizzazioni della difesa, agli enti governativi e alle organizzazioni che richiedono elevati livelli di fiducia messaggistica, scambio di file, chiamate vocali e video e comunicazioni prioritarie a più destinatari con cifratura da un'estremità all'altra. Si basa sulla libreria libsignal di Signal, sottoposta a verifica indipendente, con protezione post-quantistica e AES-256, e funziona su un'infrastruttura sotto il tuo controllo, dal cloud di tua scelta a una rete completamente isolata dalle reti esterne.




Che cos'è Sanket
SANKET (Sanket.Chat) di Tosh Defence è una piattaforma sovrana di comunicazione sicura di livello militare per forze armate, dipartimenti governativi, agenzie di intelligence e forze dell'ordine, gestori di infrastrutture critiche e altre organizzazioni le cui comunicazioni devono rimanere riservate anche quando non è possibile fidarsi della rete o del fornitore dell'infrastruttura di hosting.
Cosa comporta
संकेत significa "segnale" in inglese
Sanket - Segnale. Codice. Indicazione. Segno convenzionale segreto. Usato in ambito militare per segnali segreti tra le forze. La parola stessa significa comunicazione: calda, accessibile e inconfondibilmente indiana.
MADE IN INDIA. PER L'INDIA. PER IL MONDO.
Un'alternativa sovrana alle applicazioni di messaggistica per utenti privati e alle piattaforme di collaborazione estere
Sanket è sviluppato in India da Tosh Defence per le organizzazioni che necessitano di comunicazioni di livello militare senza affidare infrastruttura, chiavi, registri o regole a soggetti esterni. Potete utilizzarlo come installazione dedicata ospitata, gestirlo sui vostri server oppure farlo funzionare in una rete completamente isolata dalle altre reti.
I tuoi dati
Messaggi, file e chiamate sono crittografati end-to-end e il server non detiene mai le chiavi per leggerli. Ogni dato conservato dal server resta all'interno dell'installazione scelta.
Il tuo controllo
La vostra infrastruttura, il vostro sistema di gestione delle identità, le vostre politiche, le vostre regole di conservazione e la scelta di quando aggiornare. Un controllo che i servizi di messaggistica ospitati semplicemente non sono progettati per offrire.
La tua titolarità
Un'installazione dedicata per ogni organizzazione, con il vostro marchio, la vostra autorità di certificazione e il vostro registro di verifica.
Sicurezza di livello militare
libsignal con protezione post-quantistica, AES-256 su tutti i dati, chiavi protette dall'hardware, elenchi firmati dei dispositivi, TLS reciproco tra dispositivi e chiavi FIDO2 per gli amministratori.
IL PROBLEMA
Le organizzazioni che richiedono elevati livelli di fiducia continuano a gestire conversazioni critiche su servizi di messaggistica per consumatori e piattaforme software erogate come servizio dall'estero, che non possiedono né controllano. La sola crittografia non chiarisce chi gestisce il servizio, dove viene eseguito, chi detiene le chiavi e i registri, né chi decide quando modificarlo. SANKET risponde a ciascuna di queste domande all'interno del vostro perimetro di sicurezza.
LA SOLUZIONE
Cosa SANKET Fa
SANKET (Sanket.Chat) di Tosh Defence è una piattaforma sovrana di comunicazione sicura di livello militare per forze armate, dipartimenti governativi, agenzie di intelligence e forze dell'ordine, gestori di infrastrutture critiche e altre organizzazioni le cui comunicazioni devono rimanere riservate anche quando non è possibile fidarsi della rete o del fornitore dell'infrastruttura di hosting.
Sanket è disponibile in tre modalità su un'unica piattaforma e con un unico modello di sicurezza: Sanket.Chat, l'applicazione pubblica gratuita per iOS e Android; Sanket.Work, un'installazione dedicata con il marchio del cliente, ospitata in qualsiasi regione sull'infrastruttura cloud scelta dal cliente; e Sanket.Enterprise, gestito dal cliente sui propri server o in una rete completamente isolata dalle altre reti. Il suo vantaggio distintivo è l'ampiezza del controllo del cliente: infrastruttura, chiavi, fornitore di identità, regole, marchio, periodi di conservazione e tempi degli aggiornamenti sono tutti sotto il vostro controllo.

CAPACITÀ
Caratteristiche Chiave
Crittografia end-to-end, pronta per l'era post-quantistica
Signal Protocol tramite la libreria ufficiale libsignal di Signal: accordo sulle chiavi PQXDH con una pre-chiave Kyber e Double Ratchet con SPQR. Ogni messaggio riceve una nuova chiave e il server non conserva mai le chiavi necessarie per leggerlo.
Chiamate vocali e video sicure
Chiamate individuali e di gruppo con cifratura dei fotogrammi AES-256-GCM e SRTP AES-256-GCM, cinque nuove chiavi ogni secondo, ottimizzate per connessioni a capacità limitata e in grado di funzionare sulla porta HTTPS 443.
Diffusione prioritaria cifrata
Messaggi a diffusione crittografati end-to-end con 4 livelli di priorità, avvisi a schermo intero, tracciamento delle conferme di ricezione e solleciti automatici per i messaggi urgenti non confermati in tempo.
Etichette di classificazione definite dal cliente
Fino a otto etichette ordinate per livello, definite da voi e incluse nei dati cifrati. I contenuti con un livello superiore al più basso non possono essere inoltrati, esportati o scaricati; l'inoltro non abbassa mai il livello dell'etichetta.
Chiavi di sicurezza per gli amministratori e il vostro sistema di accesso unico
Chiavi di sicurezza FIDO2 per gli amministratori, accesso tramite il vostro provider di identità OIDC o SAML 2.0, verifiche nella directory LDAP e provisioning SCIM 2.0.
Affidabilità dei dispositivi integrata
Chiavi protette dall'hardware su ogni telefono, autenticazione TLS reciproca dei dispositivi con certificati emessi dalla vostra autorità di certificazione, elenchi firmati dei dispositivi, modalità smarrimento e cancellazione remota confermata dal server.
Sovrana e utilizzabile su reti fisicamente isolate
Un'installazione dedicata per ogni organizzazione, sull'infrastruttura scelta dal cliente, con alta disponibilità e ripristino su un sito secondario. Nessun sistema di analisi di terze parti nelle app o sui server.
Versioni firmate sotto il tuo controllo
Versioni firmate con Ed25519, con blocco delle versioni e protezione contro il ripristino di versioni precedenti, verificate prima dell'installazione e installate solo previa approvazione del cliente, con ripristino automatico dello stato precedente se un aggiornamento non riesce.
SUPPORTO MULTILINGUE
Progettato per le lingue dell'India e del mondo
Ufficiali, funzionari e personale utilizzano Sanket nella propria lingua, con un'interfaccia localizzata nelle principali lingue indiane e internazionali.
हिन्दी
Hindi
বাংলা
Bengalese
தமிழ்
Tamil
తెలుగు
Telugu
मराठी
Marathi
ગુજરાતી
Gujarati
ಕನ್ನಡ
Kannada
മലയാളം
Malayalam
ਪੰਜਾਬੀ
Panjabi
ଓଡ଼ିଆ
Odia
অসমীয়া
Assamese
English
Inglese
Français
Francese
Deutsch
Tedesco
Español
Spagnolo
Português
Portoghese
Русский
Russo
日本語
Giapponese
한국어
Coreano
中文
Cinese
ไทย
Thailandese
Tiếng Việt
Vietnamita
Türkçe
Turco
Nederlands
Olandese
Italiano
Italiano
ARCHITETTURA DELLA SICUREZZA
Progettato per contrastare avversari statali
Sanket si basa su libsignal di Signal, sottoposta a verifiche indipendenti, e su primitive standard sottoposte a revisione tra pari, con protezione post-quantistica e AES-256 in tutti i componenti.
Accordo sulle chiavi dei messaggi
PQXDH
Accordo sulle chiavi con libsignal e una prechiave post-quantistica Kyber, che protegge le sessioni dalla raccolta di dati finalizzata alla loro decifratura futura
Meccanismo di aggiornamento delle chiavi dei messaggi
Double Ratchet + SPQR
Il Triple Ratchet: una chiave nuova per ogni messaggio, segretezza in avanti e ripristino della sicurezza dopo una compromissione, con un meccanismo di avanzamento delle chiavi post-quantistico affiancato
Cifratura dei messaggi
AES-256-CBC + HMAC-SHA256
All'interno di libsignal, un testo cifrato per ogni dispositivo destinatario
Gruppi
Per-Device Fan-Out
Sessioni libsignal tra ciascuna coppia di dispositivi dei membri, quindi nessuna chiave di gruppo da sottrarre
Cifratura dei file
AES-256-GCM
Una nuova chiave per ogni file, trasmessa all'interno del messaggio libsignal
Crittografia delle chiamate
AES-256-GCM Frames + SRTP
Crittografia dei fotogrammi più SRTP AES-256-GCM, con cinque nuove chiavi per i fotogrammi ogni secondo
Sicurezza del trasporto
TLS 1.3 + Hybrid PQ
Solo suite AES-256-GCM, X25519MLKEM768 proposto per primo, associazione vincolante dei certificati nelle applicazioni
Autenticazione del dispositivo
Device Mutual TLS
Un certificato client per ogni dispositivo approvato, emesso dalla tua autorità di certificazione
Elenchi dei dispositivi
Signed by the Account
I mittenti verificano l'elenco firmato, perciò il server non può aggiungere un dispositivo senza che venga rilevato
Conservazione delle chiavi private
Hardware-Backed
Secure Enclave su iOS, StrongBox o l'ambiente di esecuzione attendibile su Android
Accesso degli amministratori
FIDO2 Security Keys
Chiavi WebAuthn resistenti al phishing, verificate dall'installazione stessa
Versioni
Ed25519-Signed
Protezione contro il blocco delle versioni e il ripristino di versioni precedenti, verificata prima di ogni installazione e aggiornamento
Progettato perché il server non abbia accesso ai contenuti
Il server inoltra testi cifrati e non detiene mai le chiavi per messaggi, file, chiamate, reazioni o comunicazioni cifrate a più destinatari. La cifratura e la decifratura avvengono sui dispositivi dei partecipanti.
Modello di minaccia - Contro chi ci difendiamo
Intelligence dei segnali di Stati nazionali
Crittografia end-to-end con PQXDH e SPQR post-quantistici, TLS con il solo AES-256-GCM e scambio ibrido post-quantistico delle chiavi, e segretezza futura per ogni messaggio.
Server Compromesso
Il server non detiene mai le chiavi per accedere ai contenuti e gli elenchi dei dispositivi firmati gli impediscono di aggiungere un dispositivo che riceverebbe copie dei messaggi.
Autorità di certificazione non autorizzata o intercettazione della rete
Fissaggio dei certificati nelle applicazioni, TLS reciproco con i dispositivi al perimetro e suite di cifratura per il trasporto limitate ad AES-256-GCM.
Account amministratore compromesso
Chiavi di sicurezza FIDO2 per gli amministratori, ruoli con autorizzazioni delimitate e un registro di controllo concatenato tramite hash SHA-256, verificabile ed esportabile nel vostro SIEM.
Attacchi alla catena di fornitura e mediante ripristino di versioni precedenti
Versioni firmate con Ed25519, dotate di numeri di sequenza, scadenza e distinta dei componenti firmata; l'installazione rifiuta le versioni prive di firma, scadute o precedenti.
Dispositivo smarrito o sequestrato
Chiavi protette dall'hardware, database locale cifrato, revoca immediata, modalità smarrimento e cancellazione remota confermata dal server.
Basato su libsignal di Signal, sottoposto a verifica indipendente
La libreria libsignal di Signal
L'implementazione ufficiale di Signal Protocol, sottoposta a verifica indipendente e utilizzata senza modifiche su iOS, Android, sistemi desktop e server
Protocolli pubblicati e sottoposti a revisione paritaria
PQXDH, Double Ratchet e SPQR, con specifiche pubblicate e analisi accademica
Primitive crittografiche standard
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id e la famiglia ML-KEM
Hardware sicuro della piattaforma
Apple Secure Enclave e Android StrongBox oppure l'ambiente di esecuzione attendibile per le chiavi del dispositivo
Regola sull'uso delle librerie sottoposte a verifica
Ogni libreria crittografica da cui dipende Sanket deve essere stata sottoposta a una verifica indipendente i cui risultati siano pubblicati
Percorso di certificazione
OPZIONI DI DISTRIBUZIONE
Livelli di Prodotto
Sanket.Chat
L'app gratuita di messaggistica privata per iOS e Android, gestita da Tosh Defence su infrastrutture indiane.
Sanket.Work
Un'installazione dedicata con il vostro marchio, ospitata in qualsiasi regione su un'infrastruttura cloud a vostra scelta, con controllo amministrativo, la vostra identità visiva e applicazioni per computer per la vostra organizzazione.
Sanket.Enterprise
Un'installazione gestita dal cliente per la difesa, la pubblica amministrazione, l'intelligence e le infrastrutture critiche, sui propri server o su reti completamente isolate.
PERCHÉ NON UN'ALTERNATIVA STRANIERA?
Perché SANKET?
“Le vostre comunicazioni non dovrebbero mai costringervi a rinunciare alla proprietà. Con Sanket, il controllo resta a voi.”
INTEGRAZIONE
Funziona Con
PROGETTATO PER:
Chi Serve
Orgogliosamente realizzato in India
Progettato, realizzato e supportato in India da Tosh Defence, su basi aperte sottoposte a verifica. Installabile ovunque nel mondo, senza dipendenze operative estere in un'installazione isolata dalle reti e con possibilità per i clienti di esaminare il codice sorgente previo accordo.
Scoprite SANKET nel dettaglio
Approfondisci l'architettura di sicurezza, i settori serviti da SANKET, il confronto con altre soluzioni e il documento tecnico pubblico sulla sicurezza.
Pronto a Vedere SANKET in Azione?
Prenota una dimostrazione dal vivo con il nostro team, adattata alle tue esigenze operative, ovunque tu sia nel mondo.