

Sanket संकेत
സുരക്ഷിത സന്ദേശമയയ്ക്കൽ ആപ്പും പരമാധികാര നിയന്ത്രണത്തിലുള്ള സുരക്ഷിത ആശയവിനിമയ പ്ലാറ്റ്ഫോമും
നിങ്ങളുടെ വിവരങ്ങൾ. നിങ്ങളുടെ നിയന്ത്രണം. നിങ്ങളുടെ ഉടമസ്ഥാവകാശം.
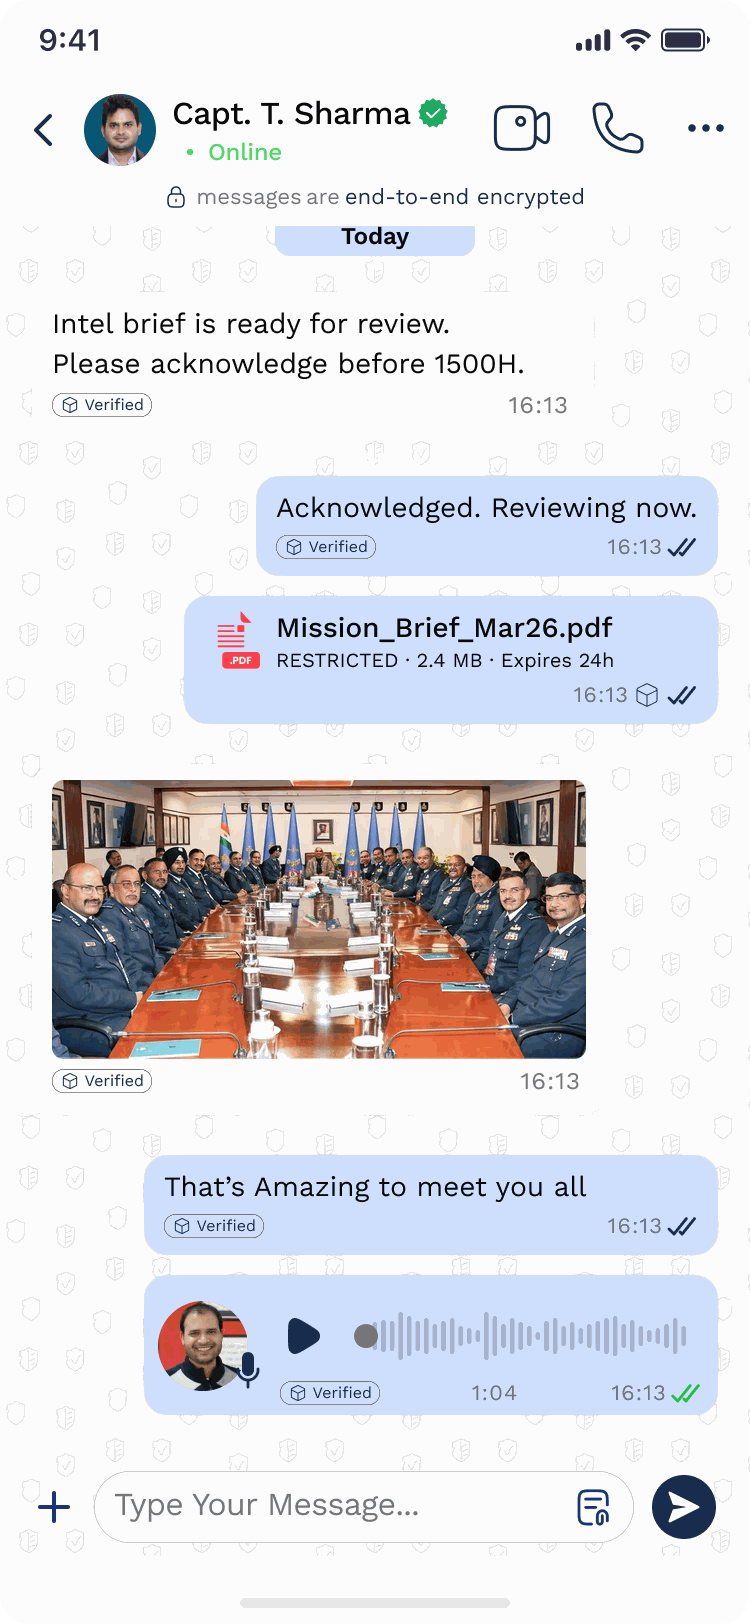
Tosh Defence-ന്റെ Sanket.Chat പ്രതിരോധ സേനകൾക്കും സർക്കാർ സ്ഥാപനങ്ങൾക്കും ഉയർന്ന വിശ്വാസ്യത ആവശ്യമായ സ്ഥാപനങ്ങൾക്കും ഒരറ്റം മുതൽ മറ്റേ അറ്റം വരെ എൻക്രിപ്റ്റ് ചെയ്ത സന്ദേശവിനിമയം, ഫയൽ കൈമാറ്റം, ശബ്ദ-വീഡിയോ കോളുകൾ, മുൻഗണനാ പ്രക്ഷേപണം എന്നിവ നൽകുന്നു. സ്വതന്ത്ര ഓഡിറ്റിന് വിധേയമായ Signal-ന്റെ libsignal, ക്വാണ്ടം-അനന്തര സംരക്ഷണം, AES-256 എന്നിവയെ അടിസ്ഥാനമാക്കിയുള്ള ഈ സംവിധാനം, നിങ്ങൾ തിരഞ്ഞെടുക്കുന്ന ക്ലൗഡ് മുതൽ ഇന്റർനെറ്റിൽ നിന്നും മറ്റ് ശൃംഖലകളിൽ നിന്നും പൂർണമായി വേർതിരിച്ച ശൃംഖല വരെ, നിങ്ങളുടെ നിയന്ത്രണത്തിലുള്ള അടിസ്ഥാനസൗകര്യത്തിൽ പ്രവർത്തിക്കുന്നു.




Sanket എന്താണ്
Tosh Defence-ന്റെ Sanket.Chat പ്രതിരോധ സേനകൾ, സർക്കാർ വകുപ്പുകൾ, രഹസ്യാന്വേഷണ-നിയമനിർവഹണ ഏജൻസികൾ, നിർണായക അടിസ്ഥാനസൗകര്യങ്ങളുടെ നടത്തിപ്പുകാർ, ശൃംഖലയെയോ ഹോസ്റ്റിങ് ദാതാവിനെയോ വിശ്വസിക്കാൻ കഴിയാത്ത സാഹചര്യത്തിലും ആശയവിനിമയം രഹസ്യമായി നിലനിർത്തേണ്ട മറ്റ് സ്ഥാപനങ്ങൾ എന്നിവർക്കായുള്ള പ്രതിരോധ നിലവാരത്തിലുള്ള, സ്വന്തം അധികാരപരിധിയിലും നിയന്ത്രണത്തിലുമുള്ള സുരക്ഷിത ആശയവിനിമയ സംവിധാനമാണ്.
ഇതിന്റെ അർത്ഥം
संकेत ഇംഗ്ലീഷിൽ "Signal" എന്നാണ് അർത്ഥം
സങ്കേത് (SANKET) - സിഗ്നൽ. കോഡ്. സൂചന. രഹസ്യ അടയാളം. സേനകൾ തമ്മിലുള്ള രഹസ്യ സൂചനകൾക്ക് സൈനിക സാഹചര്യങ്ങളിൽ ഉപയോഗിക്കുന്നു. ഈ വാക്ക് തന്നെ ആശയവിനിമയത്തെ സൂചിപ്പിക്കുന്നു - ഊഷ്മളവും സമീപിക്കാൻ എളുപ്പമുള്ളതും വ്യക്തമായും ഇന്ത്യൻ സ്വഭാവമുള്ളതും.
ഇന്ത്യയിൽ നിർമ്മിതം. ഇന്ത്യക്കായി. ലോകത്തിനായി.
ഉപഭോക്തൃ സന്ദേശമയയ്ക്കൽ സേവനങ്ങൾക്കും വിദേശ സഹകരണ സോഫ്റ്റ്വെയർ സമുച്ചയങ്ങൾക്കും പകരം പരമാധികാര നിയന്ത്രണത്തിലുള്ള ഒരു ബദൽ
അടിസ്ഥാന സൗകര്യം, എൻക്രിപ്ഷൻ കീകൾ, പ്രവർത്തനരേഖകൾ, നയങ്ങൾ എന്നിവ പുറത്തുള്ള കക്ഷിക്ക് കൈമാറാതെ സൈനിക നിലവാരത്തിലുള്ള ആശയവിനിമയം ആവശ്യമായ സ്ഥാപനങ്ങൾക്കായി Tosh Defence ഇന്ത്യയിൽ നിർമ്മിച്ചതാണ് Sanket. സ്ഥാപനത്തിന് മാത്രമായി സമർപ്പിച്ച ഹോസ്റ്റഡ് ഇൻസ്റ്റലേഷനായോ സ്വന്തം സെർവറുകളിലോ മറ്റ് ശൃംഖലകളിൽനിന്ന് പൂർണമായി വേർതിരിച്ച നിലയിലോ ഇത് പ്രവർത്തിപ്പിക്കാം.
നിങ്ങളുടെ വിവരങ്ങൾ
സന്ദേശങ്ങളും ഫയലുകളും കോളുകളും ആദ്യാവസാനം എൻക്രിപ്റ്റ് ചെയ്തതാണ്; അവ വായിക്കാനുള്ള കീകൾ സെർവറിന്റെ കൈവശം ഒരിക്കലും ഉണ്ടാകില്ല. സെർവർ സൂക്ഷിക്കുന്ന എല്ലാ രേഖകളും നിങ്ങൾ തിരഞ്ഞെടുക്കുന്ന ഇൻസ്റ്റലേഷനുള്ളിൽ തന്നെ നിലനിൽക്കും.
നിങ്ങളുടെ നിയന്ത്രണം
നിങ്ങളുടെ അടിസ്ഥാനസൗകര്യങ്ങൾ, നിങ്ങളുടെ തിരിച്ചറിയൽ ദാതാവ്, നിങ്ങളുടെ നയങ്ങൾ, നിങ്ങളുടെ ഡാറ്റ നിലനിർത്തൽ ക്രമം, പുതുക്കലുകൾ നടപ്പാക്കേണ്ട സമയം - ഹോസ്റ്റ് ചെയ്ത സന്ദേശമയയ്ക്കൽ സേവനങ്ങൾ നൽകാൻ രൂപകൽപ്പന ചെയ്തിട്ടില്ലാത്ത നിയന്ത്രണം.
നിങ്ങളുടെ ഉടമസ്ഥാവകാശം
ഓരോ സ്ഥാപനത്തിനും പ്രത്യേകമായി സ്ഥാപിച്ച് പ്രവർത്തിപ്പിക്കുന്ന ഒരു സംവിധാനം; നിങ്ങളുടെ ബ്രാൻഡ്, നിങ്ങളുടെ സാക്ഷ്യപത്ര അതോറിറ്റി, നിങ്ങളുടെ പരിശോധനാ രേഖ എന്നിവ സഹിതം.
പ്രതിരോധ മേഖലയ്ക്ക് അനുയോജ്യമായ സുരക്ഷ
ക്വാണ്ടം സാങ്കേതികവിദ്യയ്ക്ക് ശേഷമുള്ള ഭീഷണികളിൽ നിന്നുള്ള സംരക്ഷണത്തോടുകൂടിയ libsignal, എല്ലായിടത്തും AES-256, ഹാർഡ്വെയർ പിന്തുണയുള്ള കീകൾ, ഡിജിറ്റലായി ഒപ്പിട്ട ഉപകരണ പട്ടികകൾ, ഉപകരണങ്ങൾ തമ്മിലുള്ള പരസ്പര TLS പ്രാമാണീകരണം, FIDO2 അഡ്മിനിസ്ട്രേറ്റർ കീകൾ.
പ്രശ്നം
ഉയർന്ന വിശ്വാസ്യത ആവശ്യമായ സ്ഥാപനങ്ങൾ പോലും തങ്ങൾക്ക് ഉടമസ്ഥതയോ നിയന്ത്രണമോ ഇല്ലാത്ത ഉപഭോക്തൃ സന്ദേശമയയ്ക്കൽ സേവനങ്ങളിലും വിദേശ SaaS പ്ലാറ്റ്ഫോമുകളിലും നിർണായക സംഭാഷണങ്ങൾ നടത്തുന്നു. സേവനം ആരാണ് പ്രവർത്തിപ്പിക്കുന്നത്, അത് എവിടെയാണ് പ്രവർത്തിക്കുന്നത്, കീകളും ലോഗുകളും ആരുടെ കൈവശമാണ്, അത് എപ്പോൾ മാറണമെന്ന് ആരാണ് തീരുമാനിക്കുന്നത് എന്നീ ചോദ്യങ്ങൾക്ക് എൻക്രിപ്ഷൻ മാത്രം ഉത്തരമല്ല. ഈ ചോദ്യങ്ങൾക്കെല്ലാം നിങ്ങളുടെ സ്വന്തം സുരക്ഷാ അതിർത്തിക്കുള്ളിൽ SANKET ഉത്തരം നൽകുന്നു.
പരിഹാരം
എന്ത് Sanket ചെയ്യുന്നു
Tosh Defence-ന്റെ Sanket.Chat പ്രതിരോധ സേനകൾ, സർക്കാർ വകുപ്പുകൾ, രഹസ്യാന്വേഷണ-നിയമനിർവഹണ ഏജൻസികൾ, നിർണായക അടിസ്ഥാനസൗകര്യങ്ങളുടെ നടത്തിപ്പുകാർ, ശൃംഖലയെയോ ഹോസ്റ്റിങ് ദാതാവിനെയോ വിശ്വസിക്കാൻ കഴിയാത്ത സാഹചര്യത്തിലും ആശയവിനിമയം രഹസ്യമായി നിലനിർത്തേണ്ട മറ്റ് സ്ഥാപനങ്ങൾ എന്നിവർക്കായുള്ള പ്രതിരോധ നിലവാരത്തിലുള്ള, സ്വന്തം അധികാരപരിധിയിലും നിയന്ത്രണത്തിലുമുള്ള സുരക്ഷിത ആശയവിനിമയ സംവിധാനമാണ്.
ഒരേ പ്ലാറ്റ്ഫോമിലും ഒരേ സുരക്ഷാ രൂപകൽപ്പനയിലും Sanket 3 രീതിയിൽ ലഭ്യമാണ്: iOS-നും Android-നും വേണ്ടിയുള്ള സൗജന്യ പൊതു ആപ്ലിക്കേഷനായ Sanket.Chat; നിങ്ങൾ തിരഞ്ഞെടുക്കുന്ന ഏതു പ്രദേശത്തും ഏതു ക്ലൗഡിലും ഹോസ്റ്റ് ചെയ്യാവുന്ന, നിങ്ങളുടെ സ്ഥാപനത്തിന്റെ ബ്രാൻഡിൽ ലഭ്യമാക്കുന്ന, അതിനായി മാത്രം സമർപ്പിച്ച ഇൻസ്റ്റലേഷനായ Sanket.Work; സ്വന്തം സെർവറുകളിലോ മറ്റ് ശൃംഖലകളിൽനിന്ന് പൂർണമായി വേർതിരിച്ച നിലയിലോ നിങ്ങൾ പ്രവർത്തിപ്പിക്കുന്ന Sanket.Enterprise. ഉപഭോക്താവിന് ലഭിക്കുന്ന വിപുലമായ നിയന്ത്രണമാണ് ഇതിന്റെ പ്രധാന നേട്ടം: നിങ്ങളുടെ അടിസ്ഥാന സൗകര്യം, എൻക്രിപ്ഷൻ കീകൾ, തിരിച്ചറിയൽ സേവനദാതാവ്, നയങ്ങൾ, ബ്രാൻഡിങ്, സൂക്ഷിപ്പുകാലം, പുതുക്കൽ സമയം എന്നിവയെല്ലാം നിങ്ങളുടെ നിയന്ത്രണത്തിൽ.

ശക്തികൾ
പ്രധാന സവിശേഷതകൾ
എൻഡ്-ടു-എൻഡ് എൻക്രിപ്ഷൻ, പോസ്റ്റ്-ക്വാണ്ടം സജ്ജം
Signal-ന്റെ ഔദ്യോഗിക libsignal വഴിയുള്ള Signal Protocol: Kyber മുൻകൂർ കീ ഉപയോഗിച്ചുള്ള PQXDH കീ കരാറും SPQR സഹിതമുള്ള Double Ratchet-ഉം. ഓരോ സന്ദേശത്തിനും പുതിയ കീ ലഭിക്കുന്നു; സന്ദേശം വായിക്കാൻ ആവശ്യമായ കീകൾ സെർവറിൽ ഒരിക്കലും സൂക്ഷിക്കില്ല.
സുരക്ഷിത ശബ്ദ, ദൃശ്യ കോളുകൾ
ഒരാൾക്കൊരാളായും സംഘമായുമുള്ള കോളുകൾക്ക് AES-256-GCM ഉപയോഗിച്ചുള്ള ഫ്രെയിം എൻക്രിപ്ഷനും SRTP AES-256-GCM-ഉം; ഓരോ സെക്കൻഡിലും 5 പുതിയ കീകൾ, പരിമിത ശേഷിയുള്ള കണക്ഷനുകൾക്കായി ക്രമീകരിച്ചത്, HTTPS പോർട്ട് 443 വഴിയും പ്രവർത്തിക്കാൻ കഴിയും.
എൻക്രിപ്റ്റ് ചെയ്ത മുൻഗണനാ സന്ദേശപ്രക്ഷേപണം
4 മുൻഗണനാ തലങ്ങളിലുള്ള എൻഡ്-ടു-എൻഡ് എൻക്രിപ്റ്റ് ചെയ്ത കൂട്ട അറിയിപ്പുകൾ; പൂർണ്ണസ്ക്രീൻ മുന്നറിയിപ്പുകൾ, ലഭിച്ചതിന്റെ സ്ഥിരീകരണം നിരീക്ഷിക്കൽ, സമയത്തിനുള്ളിൽ സ്ഥിരീകരിക്കാത്ത അടിയന്തര സന്ദേശങ്ങൾക്ക് സ്വയമേവ തുടർനടപടി എന്നിവയോടെ.
ഉപഭോക്താവ് നിർവചിക്കുന്ന വർഗീകരണ അടയാളങ്ങൾ
നിങ്ങൾ നിർവചിക്കുന്ന, മുൻഗണനാക്രമത്തിലുള്ള പരമാവധി 8 അടയാളങ്ങൾ; ഇവ എൻക്രിപ്ഷനുള്ളിൽ ഉൾപ്പെടുത്തുന്നു. ഏറ്റവും താഴ്ന്ന നിലയേക്കാൾ മുകളിലുള്ള ഉള്ളടക്കം മറ്റൊരാൾക്ക് കൈമാറാനോ കയറ്റുമതി ചെയ്യാനോ ഡൗൺലോഡ് ചെയ്യാനോ കഴിയില്ല; കൈമാറുമ്പോൾ അടയാളത്തിന്റെ നില ഒരിക്കലും കുറയില്ല.
അഡ്മിനിസ്ട്രേറ്റർമാർക്കുള്ള സുരക്ഷാ കീകളും നിങ്ങളുടെ സ്വന്തം ഏകീകൃത പ്രവേശന സംവിധാനവും
അഡ്മിനിസ്ട്രേറ്റർമാർക്കുള്ള FIDO2 സുരക്ഷാ കീകൾ, നിങ്ങളുടെ സ്വന്തം OIDC അല്ലെങ്കിൽ SAML 2.0 തിരിച്ചറിയൽ സേവനദാതാവ് വഴിയുള്ള പ്രവേശനം, LDAP ഡയറക്ടറി പരിശോധനകൾ, SCIM 2.0 ഉപയോക്തൃ സജ്ജീകരണം.
ഉപകരണ വിശ്വാസ്യത അന്തർനിർമിതം
ഓരോ ഫോണിലും ഹാർഡ്വെയർ പിന്തുണയുള്ള കീകൾ, നിങ്ങളുടെ സ്വന്തം CA-യുടെ കീഴിലുള്ള സർട്ടിഫിക്കറ്റുകൾ ഉപയോഗിച്ച് ഉപകരണങ്ങൾ തമ്മിലുള്ള പരസ്പര TLS പ്രാമാണീകരണം, ഡിജിറ്റലായി ഒപ്പിട്ട ഉപകരണ പട്ടികകൾ, നഷ്ടപ്പെട്ട ഉപകരണത്തിനുള്ള മോഡ്, സെർവർ സ്ഥിരീകരിക്കുന്ന വിദൂര ഡാറ്റ മായ്ക്കൽ.
സ്വദേശീയ നിയന്ത്രണത്തിലുള്ളതും നെറ്റ്വർക്കുകളിൽനിന്ന് പൂർണമായി വേർതിരിച്ച് പ്രവർത്തിപ്പിക്കാവുന്നതും
ഓരോ സ്ഥാപനത്തിനും പ്രത്യേകമായി സ്ഥാപിച്ച് പ്രവർത്തിപ്പിക്കുന്ന ഒരു സംവിധാനം; നിങ്ങൾ തിരഞ്ഞെടുക്കുന്ന അടിസ്ഥാന സൗകര്യത്തിൽ, ഉയർന്ന ലഭ്യതയും രണ്ടാമത്തെ കേന്ദ്രത്തിൽ നിന്ന് പുനഃസ്ഥാപിക്കാനുള്ള ശേഷിയും സഹിതം. ഒരു ആപ്പിലോ സെർവറിലോ മൂന്നാം കക്ഷിയുടെ വിശകലന സംവിധാനങ്ങളില്ല.
നിങ്ങളുടെ നിയന്ത്രണത്തിലുള്ള ഡിജിറ്റലായി ഒപ്പിട്ട സോഫ്റ്റ്വെയർ പതിപ്പുകൾ
Ed25519 ഉപയോഗിച്ച് ഒപ്പിട്ട പതിപ്പുകൾക്ക് പതിപ്പ് നിശ്ചലമാക്കലിനും പഴയ പതിപ്പിലേക്കുള്ള മടക്കത്തിനും എതിരായ സംരക്ഷണമുണ്ട്. ഇൻസ്റ്റാൾ ചെയ്യുന്നതിന് മുമ്പ് അവ പരിശോധിക്കുകയും നിങ്ങളുടെ അംഗീകാരം ലഭിച്ചാൽ മാത്രമേ ഇൻസ്റ്റാൾ ചെയ്യുകയുള്ളൂ. നവീകരണം പരാജയപ്പെട്ടാൽ സ്വയമേവ പഴയ അവസ്ഥയിലേക്ക് മടങ്ങും.
ബഹുഭാഷാ പിന്തുണ
ഇന്ത്യയിലെ ഭാഷകൾക്കും ലോകത്തിലെ ഭാഷകൾക്കും വേണ്ടി രൂപകൽപ്പന ചെയ്തത്
ഉദ്യോഗസ്ഥരും ജീവനക്കാരും സ്വന്തം ഭാഷയിൽ Sanket ഉപയോഗിക്കുന്നു; പ്രധാന ഇന്ത്യൻ ഭാഷകളിലും ലോകഭാഷകളിലും സമ്പർക്കമുഖം ലഭ്യമാണ്.
हिन्दी
ഹിന്ദി
বাংলা
ബംഗാളി
தமிழ்
തമിഴ്
తెలుగు
തെലുങ്ക്
मराठी
മറാഠി
ગુજરાતી
ഗുജറാത്തി
ಕನ್ನಡ
കന്നഡ
മലയാളം
മലയാളം
ਪੰਜਾਬੀ
പഞ്ചാബി
ଓଡ଼ିଆ
ഒഡിയ
অসমীয়া
അസമീസ്
English
ഇംഗ്ലീഷ്
Français
ഫ്രഞ്ച്
Deutsch
ജർമ്മൻ
Español
സ്പാനിഷ്
Português
പോർച്ചുഗീസ്
Русский
റഷ്യൻ ഭാഷ
日本語
ജാപ്പനീസ്
한국어
കൊറിയൻ
中文
ചൈനീസ്
ไทย
തായ്
Tiếng Việt
വിയറ്റ്നാമീസ്
Türkçe
തുർക്കി ഭാഷ
Nederlands
ഡച്ച്
Italiano
ഇറ്റാലിയൻ
സുരക്ഷാ ആർക്കിടെക്ചർ
രാഷ്ട്രതല എതിരാളികളെ നേരിടാൻ രൂപകൽപ്പന ചെയ്തത്
സ്വതന്ത്ര സുരക്ഷാ പരിശോധനയ്ക്ക് വിധേയമായ Signal-ന്റെ libsignal-ഉം വിദഗ്ധരുടെ പരസ്പര പരിശോധനയ്ക്ക് വിധേയമായ മാനക ക്രിപ്റ്റോഗ്രാഫിക് ഘടകങ്ങളും അടിസ്ഥാനമാക്കിയാണ് Sanket നിർമ്മിച്ചിരിക്കുന്നത്; ഇതിൽ ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾക്ക് ശേഷമുള്ള ഭീഷണികൾക്കെതിരായ സംരക്ഷണവും എല്ലായിടത്തും AES-256-ഉം ഉപയോഗിക്കുന്നു.
സന്ദേശ കീ ധാരണ
PQXDH
ക്വാണ്ടം സാങ്കേതികവിദ്യയ്ക്ക് ശേഷമുള്ള ഭീഷണികളെ പ്രതിരോധിക്കുന്ന Kyber മുൻകൂർ കീയോടുകൂടിയ libsignal കീ ഉടമ്പടി, ഇപ്പോൾ ശേഖരിച്ച് പിന്നീട് ഡീക്രിപ്റ്റ് ചെയ്യാനുള്ള ശ്രമങ്ങളിൽ നിന്ന് സെഷനുകളെ സംരക്ഷിക്കുന്നു
സന്ദേശ റാച്ചറ്റ്
Double Ratchet + SPQR
ട്രിപ്പിൾ റാച്ചറ്റ്: ഓരോ സന്ദേശത്തിനും പുതിയ കീ, മുൻകാല സന്ദേശങ്ങളുടെ രഹസ്യസ്വഭാവം സംരക്ഷിക്കൽ, സുരക്ഷാ ലംഘനത്തിനുശേഷം സുരക്ഷ പുനഃസ്ഥാപിക്കൽ; ഒപ്പം ഒരു ക്വാണ്ടം ശേഷമുള്ള റാച്ചറ്റും
സന്ദേശങ്ങളുടെ എൻക്രിപ്ഷൻ
AES-256-CBC + HMAC-SHA256
libsignal-നുള്ളിൽ, ഓരോ സ്വീകർത്താവിന്റെ ഉപകരണത്തിനും ഒരു സങ്കേതലിപി സന്ദേശം
ഗ്രൂപ്പുകൾ
Per-Device Fan-Out
ഓരോ അംഗത്തിന്റെയും ഓരോ ഉപകരണവുമായി ദ്വികക്ഷി libsignal സെഷനുകൾ; അതിനാൽ മോഷ്ടിക്കാവുന്ന ഗ്രൂപ്പ് കീ ഇല്ല
ഫയലുകളുടെ എൻക്രിപ്ഷൻ
AES-256-GCM
ഓരോ ഫയലിനും പുതിയ കീ, libsignal സന്ദേശത്തിനുള്ളിൽ കൈമാറുന്നത്
കോളുകളുടെ എൻക്രിപ്ഷൻ
AES-256-GCM Frames + SRTP
ഫ്രെയിം എൻക്രിപ്ഷനും SRTP AES-256-GCM-ഉം, ഓരോ സെക്കൻഡിലും 5 പുതിയ ഫ്രെയിം കീകൾ സഹിതം
വിവര കൈമാറ്റ സുരക്ഷ
TLS 1.3 + Hybrid PQ
AES-256-GCM മാത്രം ഉപയോഗിക്കുന്ന സ്യൂട്ടുകൾ, ആദ്യം നിർദേശിക്കുന്നത് X25519MLKEM768, ആപ്പുകളിൽ സർട്ടിഫിക്കറ്റ് പിൻ ചെയ്യൽ
ഉപകരണത്തിന്റെ ആധികാരികത സ്ഥിരീകരിക്കൽ
Device Mutual TLS
നിങ്ങളുടെ സർട്ടിഫിക്കറ്റ് അധികാരസ്ഥാപനം നൽകുന്ന, അംഗീകൃതമായ ഓരോ ഉപകരണത്തിനും പ്രത്യേകം ക്ലയന്റ് സർട്ടിഫിക്കറ്റ്
ഉപകരണ പട്ടികകൾ
Signed by the Account
അയയ്ക്കുന്നവർ ഡിജിറ്റൽ ഒപ്പിട്ട പട്ടിക പരിശോധിക്കുന്നതിനാൽ സെർവറിന് അറിയിക്കാതെ ഒരു ഉപകരണം ചേർക്കാൻ കഴിയില്ല
സ്വകാര്യ കീകളുടെ സംഭരണം
Hardware-Backed
iOS-ലെ സുരക്ഷിത എൻക്ലേവ്, Android-ലെ StrongBox അല്ലെങ്കിൽ വിശ്വസനീയ നിർവഹണ പരിതസ്ഥിതി
അഡ്മിനിസ്ട്രേറ്ററുടെ പ്രവേശനം
FIDO2 Security Keys
വ്യാജ സൈറ്റുകളിലൂടെ വിവരങ്ങൾ തട്ടിയെടുക്കാനുള്ള ശ്രമങ്ങളെ പ്രതിരോധിക്കുന്ന, ഇൻസ്റ്റാളേഷൻ തന്നെ സ്ഥിരീകരിക്കുന്ന WebAuthn കീകൾ
പതിപ്പുകൾ
Ed25519-Signed
ഓരോ ഇൻസ്റ്റാളേഷനും നവീകരണത്തിനും മുമ്പ് പരിശോധിച്ചുറപ്പിക്കുന്ന ഫ്രീസ്, മുൻ പതിപ്പിലേക്കുള്ള മടക്കം എന്നിവയ്ക്കെതിരായ സംരക്ഷണം
രൂപകൽപ്പനയാൽ തന്നെ സെർവറിന് ഉള്ളടക്കം കാണാനാവില്ല
സെർവർ എൻക്രിപ്റ്റ് ചെയ്ത ഡാറ്റ കൈമാറുന്നു; സന്ദേശങ്ങൾ, ഫയലുകൾ, കോളുകൾ, പ്രതികരണങ്ങൾ, എൻക്രിപ്റ്റ് ചെയ്ത പ്രക്ഷേപണങ്ങൾ എന്നിവയുടെ കീകൾ ഒരിക്കലും കൈവശം വയ്ക്കുന്നില്ല. എൻക്രിപ്ഷനും ഡീക്രിപ്ഷനും പങ്കാളികളുടെ ഉപകരണങ്ങളിലാണ് നടക്കുന്നത്.
ഭീഷണി മോഡൽ - ഞങ്ങൾ ആരെ പ്രതിരോധിക്കുന്നു
രാഷ്ട്രതല സിഗ്നൽ ഇന്റലിജൻസ്
ക്വാണ്ടം കമ്പ്യൂട്ടറുകൾക്കുശേഷമുള്ള ഭീഷണികളെ നേരിടാൻ രൂപകൽപ്പന ചെയ്ത PQXDH, SPQR എന്നിവ ഉപയോഗിച്ചുള്ള അറ്റംമുതൽ അറ്റംവരെ എൻക്രിപ്ഷൻ, അതേ ഭീഷണികളെ നേരിടുന്ന സംയോജിത കീ കൈമാറ്റമുള്ള AES-256-GCM മാത്രം ഉപയോഗിക്കുന്ന TLS, ഓരോ സന്ദേശത്തിനും ഫോർവേഡ് സീക്രസി.
കേടായ സർവർ
സെർവർ ഒരിക്കലും ഉള്ളടക്കത്തിന്റെ കീകൾ കൈവശം വയ്ക്കുന്നില്ല; സന്ദേശങ്ങളുടെ പകർപ്പുകൾ ലഭിക്കുന്ന ഒരു ഉപകരണം സെർവർ ചേർക്കുന്നത് ഒപ്പിട്ട ഉപകരണപ്പട്ടികകൾ തടയുന്നു.
ദുരുദ്ദേശ്യത്തോടെ പ്രവർത്തിക്കുന്ന സർട്ടിഫിക്കറ്റ് അതോറിറ്റി അല്ലെങ്കിൽ നെറ്റ്വർക്ക് ആശയവിനിമയം തടഞ്ഞുപിടിക്കൽ
ആപ്പുകളിൽ സർട്ടിഫിക്കറ്റ് പിന്നിങ്, നെറ്റ്വർക്ക് അതിർത്തിയിൽ ഉപകരണങ്ങൾക്കുള്ള പരസ്പര TLS, AES-256-GCM മാത്രം ഉപയോഗിക്കുന്ന ഡാറ്റാ കൈമാറ്റ എൻക്രിപ്ഷൻ സംവിധാനങ്ങൾ.
കൈയേറ്റം ചെയ്യപ്പെട്ട അഡ്മിനിസ്ട്രേറ്റർ അക്കൗണ്ട്
അഡ്മിനിസ്ട്രേറ്റർമാർക്കുള്ള FIDO2 സുരക്ഷാ കീകൾ, അനുമതികളുടെ പരിധിയിൽ ഒതുങ്ങുന്ന റോളുകൾ, നിങ്ങളുടെ SIEM-ലേക്ക് കയറ്റി പരിശോധിക്കാനും കയറ്റുമതി ചെയ്യാനും കഴിയുന്ന SHA-256 ഹാഷ് ശൃംഖലയുള്ള ഓഡിറ്റ് രേഖ.
വിതരണ ശൃംഖല വഴിയുള്ള ആക്രമണങ്ങളും മുൻ പതിപ്പിലേക്കുള്ള തിരിച്ചുപോക്ക് വഴിയുള്ള ആക്രമണങ്ങളും
Ed25519 ഉപയോഗിച്ച് ഒപ്പിട്ട പതിപ്പുകളിൽ ക്രമസംഖ്യ, കാലാവധി, ഒപ്പിട്ട ഘടകങ്ങളുടെ വിശദപട്ടിക എന്നിവയുണ്ട്. ഒപ്പിടാത്തതോ കാലാവധി കഴിഞ്ഞതോ പഴയതോ ആയ പതിപ്പുകൾ ഇൻസ്റ്റാളേഷൻ നിരസിക്കുന്നു.
നഷ്ടപ്പെട്ടതോ പിടിച്ചെടുത്തതോ ആയ ഉപകരണം
ഹാർഡ്വെയർ പിന്തുണയുള്ള കീകൾ, എൻക്രിപ്റ്റ് ചെയ്ത പ്രാദേശിക ഡാറ്റാബേസ്, ഉടനടി അസാധുവാക്കൽ, നഷ്ടപ്പെട്ട ഉപകരണത്തിനുള്ള മോഡ്, സെർവർ സ്ഥിരീകരിക്കുന്ന വിദൂര ഡാറ്റ മായ്ക്കൽ.
Signal-ന്റെ സ്വതന്ത്ര പരിശോധനയ്ക്ക് വിധേയമായ libsignal അടിസ്ഥാനമാക്കി വികസിപ്പിച്ചത്
Signal-ന്റെ libsignal ലൈബ്രറി
സ്വതന്ത്ര ഓഡിറ്റിന് വിധേയമായ Signal Protocol-ന്റെ ഔദ്യോഗിക Signal നടപ്പാക്കൽ, iOS, Android, ഡെസ്ക്ടോപ്പ്, സെർവർ എന്നിവയിൽ മാറ്റങ്ങളില്ലാതെ ഉപയോഗിക്കുന്നത്
പ്രസിദ്ധീകരിച്ചതും വിദഗ്ധരുടെ സമാന്തര അവലോകനത്തിന് വിധേയമായതുമായ പ്രോട്ടോക്കോളുകൾ
പ്രസിദ്ധീകരിച്ച സാങ്കേതിക നിർവചനങ്ങളും അക്കാദമിക വിശകലനവും സഹിതം PQXDH, Double Ratchet, SPQR
അംഗീകൃത ക്രിപ്റ്റോഗ്രാഫിക് ഘടകങ്ങൾ
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id, ML-KEM കുടുംബം
പ്ലാറ്റ്ഫോമിന്റെ സുരക്ഷിത ഹാർഡ്വെയർ
ഉപകരണ കീകൾക്കായി Apple-ന്റെ സുരക്ഷിത എൻക്ലേവും Android-ന്റെ StrongBox-ഉം അല്ലെങ്കിൽ വിശ്വസനീയമായ നിർവഹണ പരിതസ്ഥിതിയും
ഓഡിറ്റ് ചെയ്ത സോഫ്റ്റ്വെയർ ലൈബ്രറികൾ ഉപയോഗിക്കുന്നതിനുള്ള നിയമം
Sanket ആശ്രയിക്കുന്ന ഓരോ ക്രിപ്റ്റോഗ്രാഫിക് ലൈബ്രറിക്കും പ്രസിദ്ധീകരിച്ച സ്വതന്ത്ര സുരക്ഷാ പരിശോധന ഉണ്ടായിരിക്കണമെന്ന നിബന്ധന ബാധകമാണ്
സർട്ടിഫിക്കേഷൻ നേടുന്നതിനുള്ള ഘട്ടങ്ങൾ
വിന്യാസ ഓപ്ഷനുകൾ
ഉൽപ്പന്ന തരം
Sanket.Chat
ഇന്ത്യൻ അടിസ്ഥാനസൗകര്യത്തിൽ Tosh Defence പ്രവർത്തിപ്പിക്കുന്ന iOS, Android എന്നിവയ്ക്കായുള്ള സൗജന്യ സ്വകാര്യ സന്ദേശമയയ്ക്കൽ ആപ്പ്.
Sanket.Work
നിങ്ങൾ തിരഞ്ഞെടുക്കുന്ന ഏത് ക്ലൗഡിലും ഏത് മേഖലയിലും ഹോസ്റ്റ് ചെയ്യാവുന്ന പ്രത്യേക വൈറ്റ്-ലേബൽ ഇൻസ്റ്റലേഷൻ, നിങ്ങളുടെ സ്ഥാപനത്തിനായി അഡ്മിനിസ്ട്രേറ്റർ നിയന്ത്രണം, നിങ്ങളുടെ ബ്രാൻഡിങ്, ഡെസ്ക്ടോപ്പ് ആപ്ലിക്കേഷനുകൾ എന്നിവയോടെ.
Sanket.Enterprise
പ്രതിരോധം, സർക്കാർ, രഹസ്യാന്വേഷണം, നിർണായക അടിസ്ഥാനസൗകര്യങ്ങൾ എന്നിവയ്ക്കായി ഉപഭോക്താവ് പ്രവർത്തിപ്പിക്കുന്ന സ്ഥാപനം; സ്ഥാപനത്തിന്റെ സ്വന്തം സെർവറുകളിലോ നെറ്റ്വർക്കുകളിൽ നിന്ന് പൂർണമായി ഭൗതികമായി വേർതിരിച്ചോ.
വിദേശ ബദൽ എന്തുകൊണ്ട് ഇല്ല?
എന്തുകൊണ്ട് Sanket?
“നിങ്ങളുടെ ആശയവിനിമയത്തിന്റെ ഉടമസ്ഥാവകാശം വിട്ടുകൊടുക്കാൻ നിങ്ങൾ ഒരിക്കലും നിർബന്ധിതരാകരുത്. SANKET ഉപയോഗിക്കുമ്പോൾ നിയന്ത്രണം നിങ്ങളുടെ കൈകളിൽ തുടരും.”
ഇൻറഗ്രേഷൻ
ഇവയുമായി പ്രവർത്തിക്കുന്നു
ഇവയ്ക്ക് രൂപകൽപ്പന ചെയ്തിരിക്കുന്നു:
ആരെയാണിത് സേവിക്കുന്നത്
ഗർവത്തോടെ ഇന്ത്യയിൽ നിർമ്മിച്ചത്
ഓഡിറ്റ് നടത്തിയ തുറന്ന അടിസ്ഥാന സാങ്കേതികവിദ്യകളിൽ അധിഷ്ഠിതമായി Tosh Defence ഇന്ത്യയിൽ രൂപകൽപ്പന ചെയ്യുകയും നിർമിക്കുകയും പിന്തുണ നൽകുകയും ചെയ്യുന്നു. ലോകത്തെവിടെയും സ്ഥാപിക്കാം; ശൃംഖലകളിൽ നിന്ന് ഭൗതികമായി വേർതിരിച്ച പരിതസ്ഥിതിയിൽ സ്ഥാപിക്കുമ്പോൾ പ്രവർത്തനത്തിന് വിദേശ ആശ്രിതത്വമില്ല. കരാർ പ്രകാരം ഉപഭോക്താക്കൾക്ക് മൂലകോഡ് പരിശോധിക്കാം.
SANKET വിശദമായി അറിയുക
സുരക്ഷാ രൂപകൽപ്പന, Sanket സേവനം നൽകുന്ന മേഖലകൾ, താരതമ്യങ്ങൾ, പരസ്യമായി ലഭ്യമായ സുരക്ഷാ സാങ്കേതിക രേഖ എന്നിവ വിശദമായി പരിശോധിക്കുക.
കാണാൻ തയ്യാറാണ് Sanket പ്രവർത്തനത്തിൽ?
ലോകത്ത് നിങ്ങൾ എവിടെയായിരുന്നാലും, നിങ്ങളുടെ പ്രവർത്തന ആവശ്യകതകൾക്ക് അനുസൃതമായി ഞങ്ങളുടെ സംഘവുമായുള്ള തത്സമയ അവതരണം നിശ്ചയിക്കുക.