

Sanket संकेत
सुरक्षित संदेशवहन अनुप्रयोग आणि सार्वभौम सुरक्षित संप्रेषण मंच
तुमचा डेटा. तुमचे नियंत्रण. तुमची मालकी.
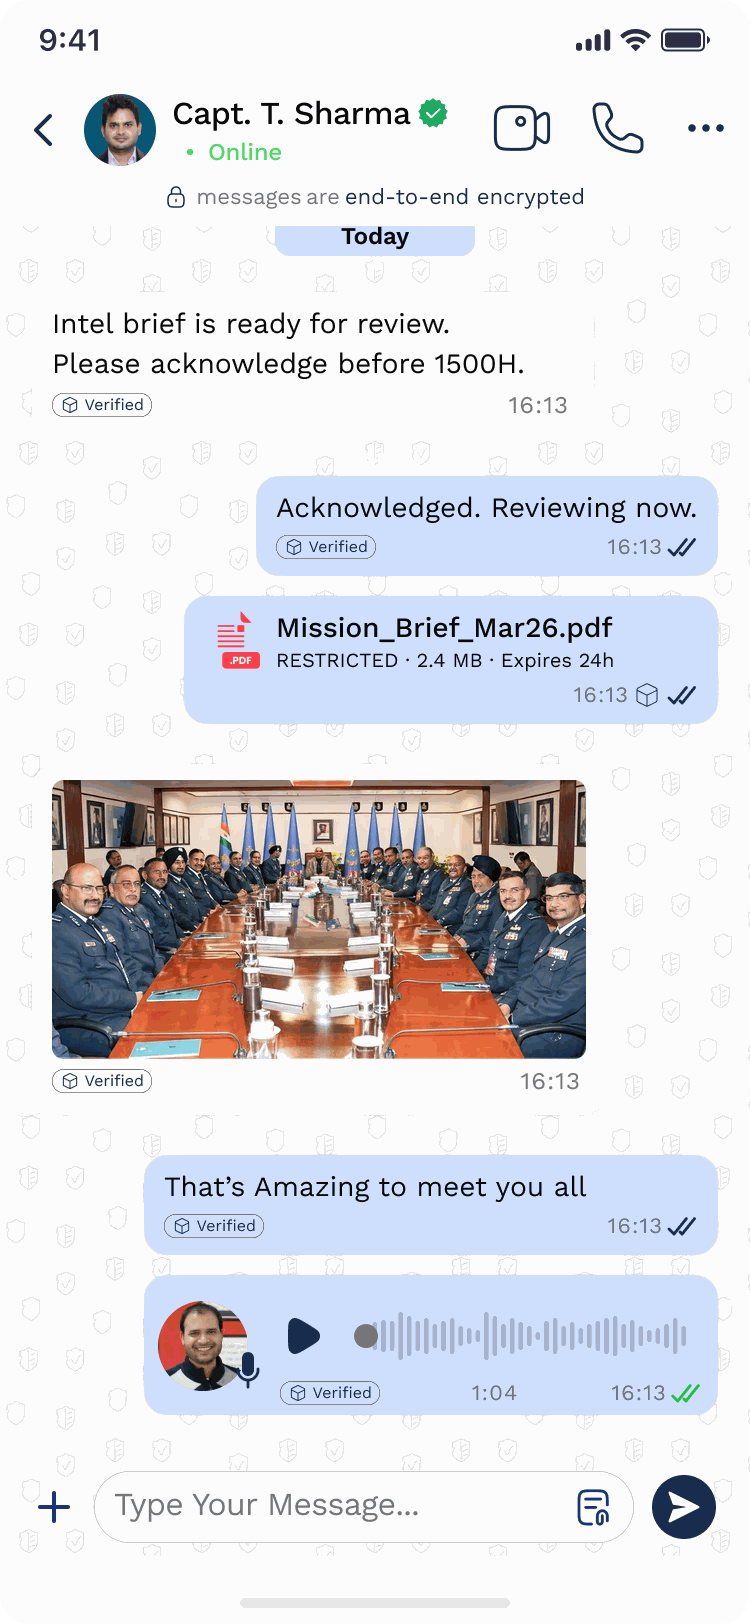
Tosh Defence चे Sanket (Sanket.Chat) संरक्षण दलांना, सरकारी विभागांना आणि उच्च विश्वासार्हता आवश्यक असलेल्या संस्थांना टोकापासून टोकापर्यंत कूटबद्ध संदेशवहन, फाइल देवाणघेवाण, ध्वनी आणि दृश्य कॉल तसेच प्राधान्याचे सामूहिक संदेश पाठवण्याची सुविधा देते. स्वतंत्रपणे लेखापरीक्षण केलेल्या Signal च्या libsignal वर, क्वांटम हल्ल्यांनंतरही संरक्षण देणाऱ्या तंत्रासह आणि AES-256 सह तयार केलेली ही सुविधा, तुमच्या पसंतीच्या मेघसेवेपासून इंटरनेट व इतर जाळ्यांपासून पूर्णपणे विलग केलेल्या जाळ्यापर्यंत, तुमच्या नियंत्रणाखालील पायाभूत सुविधांवर चालते.




Sanket म्हणजे काय
Tosh Defence चे Sanket (Sanket.Chat) हे संरक्षण दल, सरकारी विभाग, गुप्तचर आणि कायदा अंमलबजावणी यंत्रणा, अत्यावश्यक पायाभूत सुविधांचे संचालक आणि जाळे किंवा सेवा पुरवणाऱ्यावर विश्वास ठेवता येत नसतानाही ज्यांचा संवाद गोपनीय राहणे आवश्यक आहे अशा इतर संस्थांसाठी संरक्षण-स्तरीय, सार्वभौम सुरक्षित संवादाचे व्यासपीठ आहे.
याचा अर्थ काय
संकेत इंग्रजीत याचा अर्थ "Signal" असा होतो
संकेत (Sanket) - इशारा. सांकेतिक संदेश. खूण. गुप्त खूण. लष्करी संदर्भात दलांदरम्यानच्या गुप्त संकेतांसाठी वापरला जातो. हा शब्द स्वतःच संप्रेषणाचा अर्थ व्यक्त करतो - आपुलकीचा, सहज समजणारा आणि निःसंशय भारतीय.
भारतात तयार केलेले. भारतासाठी. जगासाठी.
ग्राहकांसाठीच्या संदेशवहन सेवांना आणि परदेशी सहकार्य सॉफ्टवेअर संचांना सार्वभौम पर्याय
SANKET हे Tosh Defence ने भारतात अशा संस्थांसाठी विकसित केले आहे ज्यांना आपल्या पायाभूत सुविधा, कूटलेखन कळा, नोंदी किंवा धोरणे बाहेरील पक्षाच्या ताब्यात न देता संरक्षण-दर्जाचे संप्रेषण आवश्यक आहे. ते समर्पित, इतरत्र व्यवस्थापित स्थापनेच्या स्वरूपात चालवा, स्वतःच्या सर्व्हरवर चालवा किंवा इतर नेटवर्कपासून पूर्णपणे विलग वातावरणात चालवा.
तुमचा डेटा
संदेश, फाइल्स आणि कॉल एका टोकापासून दुसऱ्या टोकापर्यंत कूटलिखित असतात आणि ते वाचण्यासाठीच्या कळा सर्व्हरकडे कधीही नसतात. सर्व्हरने ठेवलेली प्रत्येक नोंद तुम्ही निवडलेल्या प्रणाली स्थापनेतच राहते.
तुमचे नियंत्रण
तुमची पायाभूत संरचना, तुमचा ओळख प्रदाता, तुमची धोरणे, डेटा राखून ठेवण्याची मुदत आणि अद्ययावत आवृत्त्या लागू करण्याची वेळ तुमच्याच नियंत्रणात. इतरांकडून चालवल्या जाणाऱ्या संदेश सेवांची रचनाच अशा नियंत्रणासाठी केलेली नसते.
तुमची मालकी
प्रत्येक संस्थेसाठी स्वतंत्र आणि समर्पित स्थापना, तुमचे ब्रँडिंग, तुमची प्रमाणपत्र प्राधिकरण संस्था आणि तुमच्या लेखापरीक्षण नोंदींसह.
संरक्षण-स्तरीय सुरक्षा
उत्तर-क्वांटम संरक्षणासह libsignal, सर्वत्र AES-256, हार्डवेअर-समर्थित कळा, स्वाक्षरीत उपकरण याद्या, उपकरणांदरम्यान परस्पर TLS प्रमाणीकरण आणि FIDO2 प्रशासकीय कळा.
समस्या
उच्च विश्वासार्हतेच्या संस्था आजही महत्त्वाचे संवाद ग्राहकांसाठीच्या संदेशसेवा आणि त्यांच्या मालकीच्या किंवा नियंत्रणाखाली नसलेल्या परदेशी SaaS मंचांवर करतात. केवळ कूटबद्धीकरणामुळे सेवा कोण चालवते, ती कुठे चालते, कळा आणि नोंदी कोणाकडे असतात किंवा त्यात बदल कधी करायचा हे कोण ठरवते, या प्रश्नांची उत्तरे मिळत नाहीत. SANKET या प्रत्येक प्रश्नाचे उत्तर तुमच्या स्वतःच्या सुरक्षा परिघात देते.
उपाय
काय Sanket करते
Tosh Defence चे Sanket (Sanket.Chat) हे संरक्षण दल, सरकारी विभाग, गुप्तचर आणि कायदा अंमलबजावणी यंत्रणा, अत्यावश्यक पायाभूत सुविधांचे संचालक आणि जाळे किंवा सेवा पुरवणाऱ्यावर विश्वास ठेवता येत नसतानाही ज्यांचा संवाद गोपनीय राहणे आवश्यक आहे अशा इतर संस्थांसाठी संरक्षण-स्तरीय, सार्वभौम सुरक्षित संवादाचे व्यासपीठ आहे.
एकच मंच आणि एकच सुरक्षा रचना असलेले SANKET तीन प्रकारे उपलब्ध आहे: Sanket.Chat, iOS आणि Android साठी विनामूल्य सार्वजनिक अनुप्रयोग; Sanket.Work, तुम्ही निवडलेल्या कोणत्याही प्रदेशात आणि कोणत्याही क्लाउडवर चालणारी, तुमच्या संस्थेच्या नावाने सादर करता येणारी समर्पित स्थापना; आणि Sanket.Enterprise, तुम्ही स्वतःच्या सर्व्हरवर किंवा इतर नेटवर्कपासून पूर्णपणे विलग वातावरणात चालवता ती स्थापना. ग्राहकाला मिळणारे सखोल नियंत्रण हा त्याचा मुख्य लाभ आहे: तुमच्या पायाभूत सुविधा, तुमच्या कळा, तुमचा ओळख पुरवठादार, तुमची धोरणे, तुमचे संस्थात्मक नामांकन, तुमची माहिती जतन करण्याची मुदत आणि अद्यतने कधी लागू करायची याचा निर्णय तुमचा.

क्षमता
महत्त्वाच्या वैशिष्ट्ये
संपूर्ण मार्गावरील एन्क्रिप्शन, क्वांटोत्तर सुरक्षेसाठी सज्ज
Signal च्या अधिकृत libsignal मार्फत Signal Protocol: काइबर पूर्व-कीसह PQXDH की-सहमती आणि SPQR सह Double Ratchet. प्रत्येक संदेशाला नवीन की मिळते आणि संदेश वाचण्यासाठी आवश्यक असलेल्या की सर्व्हरकडे कधीही नसतात.
सुरक्षित ध्वनी आणि दृश्य कॉल
वैयक्तिक आणि गट कॉल, AES-256-GCM द्वारे प्रत्येक फ्रेमचे कूटबद्धीकरण आणि त्यासोबत SRTP AES-256-GCM; दर सेकंदाला 5 नव्या की, मर्यादित क्षमतेच्या संपर्कमार्गांसाठी अनुकूलित आणि HTTPS पोर्ट 443 वरून कार्य करू शकणारे.
कूटबद्ध प्राधान्य संदेशप्रेषण
4 प्राधान्य स्तरांवरील संपूर्ण मार्गावर एन्क्रिप्ट केलेली सामूहिक संदेशप्रसारणे, पूर्ण पडद्यावरील सूचना, प्राप्तीच्या पुष्टींचा मागोवा आणि वेळेत पुष्टी न मिळालेल्या तातडीच्या संदेशांसाठी स्वयंचलित पाठपुरावा.
ग्राहकाने निर्धारित केलेली वर्गीकरण लेबले
तुम्ही निश्चित केलेली कमाल आठ श्रेणीबद्ध वर्गचिन्हे संकेतलेखित माहितीमध्येच समाविष्ट असतात. सर्वात खालच्या श्रेणीपेक्षा वरच्या श्रेणीतील माहिती पुढे पाठवता, निर्यात करता किंवा उतरवून घेता येत नाही आणि पुढे पाठवल्यावर वर्गचिन्हाची श्रेणी कधीही कमी होत नाही.
प्रशासकांसाठी सुरक्षा कळा आणि तुमची स्वतःची एकल प्रवेश प्रणाली
प्रशासकांसाठी FIDO2 सुरक्षा कळा, तुमच्या स्वतःच्या OIDC किंवा SAML 2.0 ओळख प्रदात्यामार्फत प्रवेश, LDAP निर्देशिकेतील तपासण्या आणि SCIM 2.0 वापरकर्ता तरतूद.
अंगभूत उपकरण विश्वासार्हता
प्रत्येक फोनवर हार्डवेअर-संरक्षित किल्ल्या, तुमच्या स्वतःच्या प्रमाणन प्राधिकरणाअंतर्गत प्रमाणपत्रांसह उपकरणांदरम्यान परस्पर TLS प्रमाणीकरण, स्वाक्षरी केलेल्या उपकरण याद्या, हरवलेले म्हणून चिन्हांकित करण्याची सुविधा आणि सर्व्हरकडून पुष्टी झालेली दूरस्थ डेटा-पुसणी.
सार्वभौम आणि नेटवर्कपासून पूर्णतः विलग ठेवता येण्याजोगे
प्रत्येक संस्थेसाठी स्वतंत्र आणि समर्पित स्थापना, तुम्ही निवडलेल्या पायाभूत सुविधांवर, उच्च उपलब्धता आणि दुसऱ्या ठिकाणाहून पुनर्प्राप्तीच्या सुविधेसह. कोणत्याही अॅपमध्ये किंवा सर्व्हरवर तृतीय-पक्षीय विश्लेषण साधने नाहीत.
आपल्या नियंत्रणाखालील डिजिटल स्वाक्षरी असलेल्या आवृत्त्या
Ed25519 स्वाक्षरी असलेल्या आवृत्त्यांना आवृत्ती गोठवण्यापासून आणि मागील आवृत्तीकडे अनधिकृत परतण्यापासून संरक्षण असते. स्थापनेपूर्वी त्यांची पडताळणी केली जाते आणि तुमची मंजुरी मिळाल्यावरच त्या स्थापित केल्या जातात. आवृत्ती अद्ययावत करण्याची प्रक्रिया अयशस्वी झाल्यास मागील स्थिती आपोआप पुनर्स्थापित होते.
बहुभाषिक समर्थन
भारतातील आणि जगभरातील भाषांसाठी विकसित
अधिकारी, पदाधिकारी आणि कर्मचारी SANKET त्यांच्या स्वतःच्या भाषेत वापरतात. त्याचा वापरकर्ता संवादभाग प्रमुख भारतीय आणि जागतिक भाषांमध्ये स्थानिकीकृत आहे.
हिन्दी
हिंदी
বাংলা
बंगाली
தமிழ்
तमिळ
తెలుగు
तेलुगू
मराठी
मराठी
ગુજરાતી
गुजराती
ಕನ್ನಡ
कन्नड
മലയാളം
मल्याळम
ਪੰਜਾਬੀ
पंजाबी
ଓଡ଼ିଆ
ओडिया
অসমীয়া
आसामी
English
इंग्रजी
Français
फ्रेंच
Deutsch
जर्मन
Español
स्पॅनिश
Português
पोर्तुगीज
Русский
रशियन
日本語
जपानी
한국어
कोरियन
中文
चिनी
ไทย
थाई
Tiếng Việt
व्हिएतनामी
Türkçe
तुर्की भाषा
Nederlands
डच
Italiano
इटालियन
सुरक्षा आर्किटेक्चर
राष्ट्र-राज्य पातळीवरील विरोधकांचा सामना करण्यासाठी अभियांत्रिकीदृष्ट्या विकसित
SANKET हे Signal च्या स्वतंत्रपणे सुरक्षा तपासणी झालेल्या libsignal आणि समवयस्कांनी पुनरावलोकन केलेल्या प्रमाणित कूटलेखन घटकांवर आधारित आहे; त्यात क्वांटोत्तर संरक्षण आणि सर्वत्र AES-256 वापरले जाते.
संदेश कळ करार
PQXDH
उत्तर-क्वांटम Kyber पूर्वकळीसह libsignal कळ-सहमती, ज्यामुळे आत्ता संकलन करून नंतर कूटउलगडा करण्याच्या उद्देशाने केलेल्या संकलनापासून सत्रांचे संरक्षण होते
संदेशांसाठी रॅचेट यंत्रणा
Double Ratchet + SPQR
तिहेरी रॅचेट: प्रत्येक संदेशासाठी नवी कळ, पुढील संदेशांचे संरक्षण आणि सुरक्षा भंगानंतर पुनर्स्थापना; सोबत क्वांटम-पश्चात रॅचेट
संदेशांचे कूटलेखन
AES-256-CBC + HMAC-SHA256
libsignal मध्ये, प्रत्येक प्राप्तकर्त्याच्या उपकरणासाठी स्वतंत्र संकेतलिखित मजकूर
गट
Per-Device Fan-Out
प्रत्येक सदस्याच्या उपकरणाशी जोडीने स्थापित केलेली libsignal सत्रे, त्यामुळे चोरण्यासाठी कोणतीही सामायिक गट कळ नसते
संचिकांचे सांकेतिकीकरण
AES-256-GCM
प्रत्येक फाइलसाठी नवी किल्ली, जी libsignal संदेशातून पोहोचवली जाते
कॉलचे कूटलेखन
AES-256-GCM Frames + SRTP
फ्रेम कूटलेखन आणि SRTP AES-256-GCM, दर सेकंदाला पाच नवीन फ्रेम कळांसह
माहिती वहनाची सुरक्षा
TLS 1.3 + Hybrid PQ
फक्त AES-256-GCM वापरणारे संकेतलेखन संच, प्रथम X25519MLKEM768 चा प्रस्ताव, अनुप्रयोगांमध्ये प्रमाणपत्रांची पूर्वनिश्चित पडताळणी
उपकरणाचे प्रमाणीकरण
Device Mutual TLS
प्रत्येक मंजूर उपकरणासाठी तुमच्या प्रमाणपत्र प्राधिकरणाकडून जारी केलेले क्लायंट प्रमाणपत्र
उपकरणांच्या याद्या
Signed by the Account
पाठवणारे स्वाक्षरी केलेली यादी पडताळतात, त्यामुळे सर्व्हर गुपचूप एखादे उपकरण जोडू शकत नाही
खाजगी कळांची साठवण
Hardware-Backed
iOS वर सुरक्षित घटक, Android वर StrongBox किंवा विश्वासार्ह निष्पादन वातावरण
प्रशासकाचे प्रवेश प्रमाणीकरण
FIDO2 Security Keys
स्थापनेमार्फत थेट पडताळल्या जाणाऱ्या, बनावट संकेतस्थळांद्वारे फसवणुकीला प्रतिरोधक WebAuthn कळा
प्रकाशित आवृत्त्या
Ed25519-Signed
प्रत्येक स्थापना आणि अद्ययावतीकरणापूर्वी पडताळलेले स्थिती स्थिरीकरण आणि मागील आवृत्तीवर परत जाण्यापासून संरक्षण
रचनेपासूनच सर्व्हरला आशय अदृश्य
सर्व्हर कूटबद्ध मजकूर पुढे पाठवतो आणि संदेश, फाइल, कॉल, प्रतिक्रिया किंवा कूटबद्ध प्रसारणांच्या कळा त्याच्याकडे कधीही नसतात. कूटबद्धीकरण आणि विकूटन सहभागींच्या उपकरणांवर होते.
धोक्याचा मॉडेल - आम्ही कोणावर संरक्षण करतो
राष्ट्र-राज्यस्तरीय सिग्नल गुप्तचर संकलन
उत्तर-क्वांटम PQXDH आणि SPQR वापरून टोकापासून टोकापर्यंत कूटबद्धीकरण, संकरित उत्तर-क्वांटम कळी-विनिमयासह केवळ AES-256-GCM वापरणारे TLS आणि प्रत्येक संदेशासाठी पुढील गोपनीयतेची हमी.
समझोता केलेला सर्व्हर
सामग्रीच्या कळा सर्व्हरकडे कधीही नसतात आणि डिजिटल स्वाक्षरी असलेल्या उपकरण याद्यांमुळे संदेशांच्या प्रती मिळवू शकणारे उपकरण त्याला जोडता येत नाही.
दुर्भावनापूर्ण प्रमाणपत्र प्राधिकरण किंवा नेटवर्कवरील संप्रेषण अडवणे
अनुप्रयोगांमध्ये प्रमाणपत्र पिनिंग, नेटवर्कच्या सीमास्थानी उपकरणांसाठी परस्पर TLS आणि डेटा वहनासाठी फक्त AES-256-GCM संच.
तडजोड झालेला प्रशासकाचा खातेप्रवेश
प्रशासकांसाठी FIDO2 सुरक्षा कळा, परवानग्यांच्या व्याप्तीनुसार मर्यादित भूमिका आणि SHA-256 हॅश-साखळीने जोडलेली लेखापरीक्षण नोंद, जी पडताळून तुमच्या SIEM मध्ये निर्यात करता येते.
पुरवठा साखळीवरील आणि मागील आवृत्तीवर परत नेणारे हल्ले
Ed25519 स्वाक्षरी असलेल्या आवृत्त्यांमध्ये अनुक्रमांक, वैधतेची अंतिम तारीख आणि स्वाक्षरी केलेली घटकसूची असते; स्थापना स्वाक्षरी नसलेल्या, मुदत संपलेल्या किंवा जुन्या आवृत्त्या नाकारते.
हरवलेले किंवा जप्त केलेले उपकरण
हार्डवेअर-संरक्षित किल्ल्या, कूटलेखित स्थानिक डेटाबेस, तात्काळ अधिकार-रद्दीकरण, हरवलेले म्हणून चिन्हांकित करण्याची सुविधा आणि सर्व्हरकडून पुष्टी झालेली दूरस्थ डेटा-पुसणी.
Signal च्या स्वतंत्रपणे लेखापरीक्षण केलेल्या libsignal वर आधारित
Signal ची libsignal ग्रंथालयिका
Signal Protocol ची Signal कडील अधिकृत, स्वतंत्र लेखापरीक्षण झालेली अंमलबजावणी, जी iOS, Android, संगणकीय अनुप्रयोग आणि सर्व्हरवर कोणताही बदल न करता वापरली जाते
प्रकाशित, समकक्ष तज्ज्ञांनी पुनरावलोकन केलेले प्रोटोकॉल
प्रकाशित विनिर्देश आणि शैक्षणिक विश्लेषणासह PQXDH, Double Ratchet आणि SPQR
प्रमाणित सांकेतिक घटक
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id आणि ML-KEM प्रकारसमूह
मंचासाठी सुरक्षित हार्डवेअर
उपकरणातील कळांसाठी Apple चे सुरक्षित स्वतंत्र हार्डवेअर आणि Android मधील StrongBox किंवा विश्वसनीय कार्यान्वयन वातावरण
सुरक्षा परीक्षण झालेल्या ग्रंथालयाच्या वापराचा नियम
SANKET ज्या प्रत्येक क्रिप्टोग्राफिक लायब्ररीवर अवलंबून आहे, तिच्यासाठी प्रकाशित स्वतंत्र लेखापरीक्षणाचा नियम लागू आहे
प्रमाणनाची प्रक्रिया
तैनातीचे पर्याय
उत्पादन स्तर
Sanket.Chat
iOS आणि Android साठी Tosh Defence कडून भारतीय पायाभूत सुविधांवर चालवले जाणारे मोफत खाजगी संदेशवहन अनुप्रयोग.
Sanket.Work
तुमच्या पसंतीच्या कोणत्याही क्लाउडवर कोणत्याही प्रदेशात होस्ट केलेली स्वतंत्र स्थापना, तुमच्या संस्थेसाठी प्रशासकीय नियंत्रण, तुमचा ब्रँड आणि संगणकावरील अनुप्रयोगांसह.
Sanket.Enterprise
संरक्षण दल, शासन, गुप्तचर यंत्रणा आणि अत्यावश्यक पायाभूत सुविधांसाठी ग्राहक स्वतः चालवत असलेली स्थापना, संस्थेच्या स्वतःच्या सर्व्हरवर किंवा बाह्य जाळ्यांपासून पूर्णपणे विलग.
विदेशी पर्याय का नाही?
का Sanket?
“तुमच्या संप्रेषणासाठी तुम्हाला मालकी हक्क सोडावा लागू नये. SANKET वापरल्यास नियंत्रण तुमच्याकडेच राहते.”
एकत्रीकरण
यासोबत कार्य करते
साठी डिझाइन केलेले:
कसला तो सेवा देतो
गर्वाने भारतात बनवलेले
Tosh Defence ने भारतात संकल्पित व विकसित केलेले आणि भारतातून सहाय्य पुरवलेले; स्वतंत्र लेखापरीक्षण झालेल्या खुल्या पायाभूत घटकांवर आधारित. जगात कुठेही उपयोजित करता येते; इतर नेटवर्कपासून भौतिकदृष्ट्या विलग स्थापनेला चालू असताना परदेशी घटकांवर अवलंबून राहावे लागत नाही आणि कराराअंतर्गत ग्राहकांना स्रोत संकेतसंचाचे पुनरावलोकन करता येते.
SANKET ची सखोल माहिती घ्या
सुरक्षा रचना, SANKET सेवा देत असलेली क्षेत्रे, तुलनात्मक माहिती आणि सार्वजनिक सुरक्षा श्वेतपत्रिका यांविषयी अधिक सविस्तर जाणून घ्या.
पाहण्यासाठी तयार Sanket क्रियेत?
जगात तुम्ही कुठेही असाल, तुमच्या परिचालन गरजांनुसार सादरीकरणाचे थेट प्रात्यक्षिक पाहण्यासाठी आमच्या चमूसोबत वेळ निश्चित करा.