

Sanket संकेत
แอปรับส่งข้อความที่ปลอดภัยและแพลตฟอร์มการสื่อสารที่ปลอดภัยภายใต้อธิปไตยของตน
ข้อมูลของคุณ การควบคุมของคุณ กรรมสิทธิ์ของคุณ.
Sanket (Sanket.Chat) โดย Tosh Defence ให้บริการรับส่งข้อความ แลกเปลี่ยนไฟล์ โทรด้วยเสียงและวิดีโอ และส่งข้อความกระจายแบบมีลำดับความสำคัญที่เข้ารหัสแบบต้นทางถึงปลายทางสำหรับหน่วยงานด้านกลาโหม ภาครัฐ และองค์กรที่ต้องการความน่าเชื่อถือสูง สร้างขึ้นบน libsignal ของ Signal ที่ผ่านการตรวจสอบอย่างอิสระ พร้อมการป้องกันภัยคุกคามจากคอมพิวเตอร์ควอนตัมและ AES-256 และทำงานบนโครงสร้างพื้นฐานที่คุณควบคุม ตั้งแต่ระบบคลาวด์ที่คุณเลือกไปจนถึงเครือข่ายที่แยกขาดจากเครือข่ายภายนอกโดยสมบูรณ์


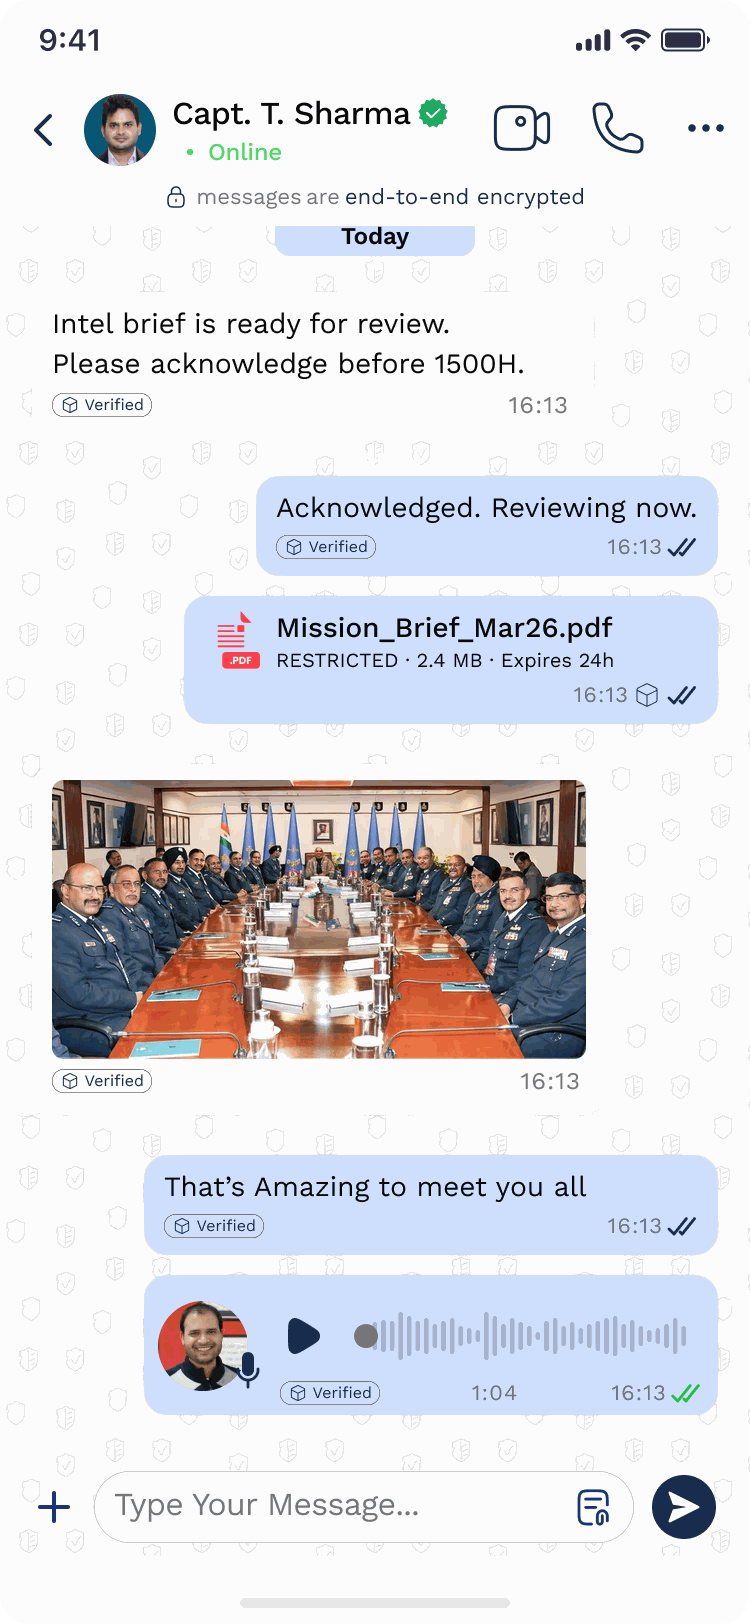


Sanket คืออะไร
Sanket (Sanket.Chat) โดย Tosh Defence เป็นแพลตฟอร์มการสื่อสารที่ปลอดภัยระดับกลาโหมและอยู่ภายใต้อธิปไตยของผู้ใช้งาน สำหรับกองกำลังป้องกันประเทศ หน่วยงานภาครัฐ หน่วยข่าวกรอง หน่วยงานบังคับใช้กฎหมาย ผู้ดำเนินงานโครงสร้างพื้นฐานสำคัญ และองค์กรอื่นที่การสื่อสารต้องคงเป็นความลับ แม้ไม่อาจไว้วางใจเครือข่ายหรือผู้ให้บริการรับฝากระบบได้
สิ่งนี้หมายความว่าอย่างไร
संकेत หมายถึง "สัญญาณ" ในภาษาอังกฤษ
Sanket - สัญญาณ รหัส เครื่องบ่งชี้ เครื่องหมายลับ ใช้ในบริบททางทหารเพื่อสื่อสัญญาณลับระหว่างกำลังพล คำนี้หมายถึงการสื่อสารโดยตรง ให้ความรู้สึกอบอุ่น เข้าถึงง่าย และสื่อถึงความเป็นอินเดียอย่างชัดเจน
ผลิตในอินเดีย สำหรับอินเดีย สำหรับโลก
ทางเลือกภายใต้อธิปไตยของประเทศแทนแอปส่งข้อความสำหรับผู้บริโภคและชุดเครื่องมือทำงานร่วมกันจากต่างประเทศ
SANKET พัฒนาในอินเดียโดย Tosh Defence สำหรับองค์กรที่ต้องการการสื่อสารระดับการป้องกันประเทศโดยไม่ต้องมอบโครงสร้างพื้นฐาน กุญแจเข้ารหัส บันทึกเหตุการณ์ หรือนโยบายให้บุคคลภายนอก เลือกใช้งานเป็นระบบเฉพาะองค์กรที่มีผู้ให้บริการดูแล ดำเนินงานบนเซิร์ฟเวอร์ของคุณเอง หรือใช้งานบนเครือข่ายที่แยกขาดจากเครือข่ายอื่นโดยสมบูรณ์
ข้อมูลของคุณ
ข้อความ ไฟล์ และการโทรเข้ารหัสแบบต้นทางถึงปลายทาง และเซิร์ฟเวอร์ไม่เคยมีกุญแจเข้ารหัสที่ใช้ถอดรหัสเพื่ออ่านข้อมูลเหล่านั้น ข้อมูลทุกรายการที่เซิร์ฟเวอร์เก็บไว้จะอยู่ภายในระบบที่คุณเลือกติดตั้ง
การควบคุมของคุณ
โครงสร้างพื้นฐาน ผู้ให้บริการยืนยันตัวตน นโยบาย การเก็บรักษาข้อมูล และกำหนดเวลาอัปเดตของคุณ ล้วนอยู่ภายใต้การควบคุมของคุณ ซึ่งบริการรับส่งข้อความแบบโฮสต์ไม่ได้ออกแบบมาให้ทำได้
กรรมสิทธิ์ของคุณ
ระบบที่ติดตั้งแยกเฉพาะสำหรับแต่ละองค์กร พร้อมแบรนด์ของคุณ ผู้ออกใบรับรองของคุณ และบันทึกหลักฐานการตรวจสอบของคุณ.
ความปลอดภัยระดับกลาโหม
libsignal พร้อมการป้องกันภัยจากคอมพิวเตอร์ควอนตัมในอนาคต, AES-256 ตลอดทั้งระบบ, กุญแจที่มีฮาร์ดแวร์รองรับ, รายการอุปกรณ์ที่ลงลายมือชื่อดิจิทัล, TLS แบบยืนยันตัวตนร่วมกันระหว่างอุปกรณ์ และกุญแจผู้ดูแลระบบแบบ FIDO2.
ปัญหา
องค์กรที่ต้องการความเชื่อมั่นระดับสูงยังคงใช้บริการรับส่งข้อความสำหรับผู้บริโภคและแพลตฟอร์มซอฟต์แวร์ในรูปแบบบริการจากต่างประเทศที่ตนไม่ได้เป็นเจ้าของหรือควบคุม เพื่อสนทนาเรื่องสำคัญ การเข้ารหัสเพียงอย่างเดียวไม่อาจตอบได้ว่าใครเป็นผู้ดำเนินบริการ บริการทำงานอยู่ที่ใด ใครถือครองกุญแจเข้ารหัสและบันทึกข้อมูล หรือใครเป็นผู้ตัดสินใจว่าจะเปลี่ยนแปลงบริการเมื่อใด Sanket ตอบทุกคำถามเหล่านี้ภายในขอบเขตความปลอดภัยของคุณเอง
ทางออก
อะไร Sanket ทำ
Sanket (Sanket.Chat) โดย Tosh Defence เป็นแพลตฟอร์มการสื่อสารที่ปลอดภัยระดับกลาโหมและอยู่ภายใต้อธิปไตยของผู้ใช้งาน สำหรับกองกำลังป้องกันประเทศ หน่วยงานภาครัฐ หน่วยข่าวกรอง หน่วยงานบังคับใช้กฎหมาย ผู้ดำเนินงานโครงสร้างพื้นฐานสำคัญ และองค์กรอื่นที่การสื่อสารต้องคงเป็นความลับ แม้ไม่อาจไว้วางใจเครือข่ายหรือผู้ให้บริการรับฝากระบบได้
SANKET มีให้เลือก 3 รูปแบบบนแพลตฟอร์มเดียวและใช้แนวทางออกแบบความปลอดภัยเดียวกัน ได้แก่ Sanket.Chat แอปสาธารณะฟรีสำหรับ iOS และ Android; Sanket.Work ระบบติดตั้งเฉพาะองค์กรที่ใช้แบรนด์ของลูกค้าและให้บริการจากภูมิภาคใดก็ได้บนระบบคลาวด์ที่คุณเลือก; และ Sanket.Enterprise ซึ่งคุณดำเนินงานบนเซิร์ฟเวอร์ขององค์กรหรือบนเครือข่ายที่แยกขาดจากเครือข่ายอื่นโดยสมบูรณ์ จุดเด่นที่กำหนดความแตกต่างคือระดับการควบคุมที่ลูกค้ามีต่อโครงสร้างพื้นฐาน กุญแจเข้ารหัส ผู้ให้บริการยืนยันตัวตน นโยบาย แบรนด์ การเก็บรักษาข้อมูล และกำหนดเวลาอัปเดตของตนเอง

ความสามารถ
คุณสมบัติหลัก
การเข้ารหัสแบบต้นทางถึงปลายทาง พร้อมรองรับการป้องกันภัยจากคอมพิวเตอร์ควอนตัม
Signal Protocol ผ่าน libsignal อย่างเป็นทางการของ Signal: การตกลงกุญแจด้วย PQXDH โดยใช้กุญแจล่วงหน้าแบบ Kyber และ Double Ratchet ร่วมกับ SPQR ทุกข้อความใช้กุญแจใหม่เฉพาะข้อความ และเซิร์ฟเวอร์ไม่เคยมีกุญแจที่ใช้อ่านข้อความได้
การโทรด้วยเสียงและวิดีโออย่างปลอดภัย
การโทรแบบตัวต่อตัวและแบบกลุ่ม พร้อมการเข้ารหัสเฟรมด้วย AES-256-GCM และการเข้ารหัส SRTP ด้วย AES-256-GCM ใช้กุญแจใหม่ 5 ชุดทุกวินาที ปรับให้เหมาะกับการเชื่อมต่อที่มีข้อจำกัด และทำงานผ่าน HTTPS พอร์ต 443 ได้.
การกระจายข้อความลำดับความสำคัญสูงแบบเข้ารหัส
ข้อความกระจายที่เข้ารหัสแบบต้นทางถึงปลายทาง แบ่งเป็น 4 ระดับความสำคัญ พร้อมการแจ้งเตือนเต็มหน้าจอ การติดตามการตอบรับ และการติดตามผลอัตโนมัติสำหรับข้อความด่วนที่ไม่ได้รับการตอบรับภายในเวลาที่กำหนด
ป้ายกำกับชั้นความลับที่ลูกค้ากำหนด
ป้ายกำกับระดับชั้นที่คุณกำหนดได้สูงสุด 8 ระดับ โดยอยู่ภายในข้อมูลที่เข้ารหัส เนื้อหาที่มีระดับสูงกว่าระดับต่ำสุดจะส่งต่อ ส่งออก หรือดาวน์โหลดไม่ได้ และการส่งต่อจะไม่ลดระดับป้ายกำกับ
คีย์ความปลอดภัยสำหรับผู้ดูแลระบบและระบบลงชื่อเข้าใช้ครั้งเดียวขององค์กรเอง
กุญแจความปลอดภัย FIDO2 สำหรับผู้ดูแลระบบ การเข้าสู่ระบบผ่านผู้ให้บริการข้อมูลระบุตัวตน OIDC หรือ SAML 2.0 ของคุณเอง การตรวจสอบกับไดเรกทอรี LDAP และการจัดสรรบัญชีผู้ใช้ด้วย SCIM 2.0.
ความเชื่อถืออุปกรณ์ที่มีมาในระบบ
คีย์ที่มีฮาร์ดแวร์รองรับบนโทรศัพท์ทุกเครื่อง การยืนยันตัวตนระหว่างอุปกรณ์กับเซิร์ฟเวอร์ทั้งสองฝ่ายผ่าน TLS ด้วยใบรับรองภายใต้ CA ของคุณเอง รายการอุปกรณ์ที่ลงลายมือชื่อดิจิทัล โหมดอุปกรณ์สูญหาย และการลบข้อมูลจากระยะไกลที่เซิร์ฟเวอร์ยืนยันแล้ว.
มีอธิปไตยและรองรับการทำงานแบบแยกขาดจากเครือข่าย
ระบบที่ติดตั้งแยกเฉพาะสำหรับแต่ละองค์กร บนโครงสร้างพื้นฐานที่คุณเลือก พร้อมความพร้อมใช้งานสูงและการกู้คืนจากสถานที่สำรอง ไม่มีระบบวิเคราะห์ข้อมูลของบุคคลภายนอกในแอปหรือเซิร์ฟเวอร์ใดๆ
ชุดเผยแพร่ที่ลงลายมือชื่อดิจิทัลและอยู่ภายใต้การควบคุมของคุณ
รุ่นเผยแพร่ที่ลงลายมือชื่อดิจิทัลด้วย Ed25519 มีการป้องกันการค้างอยู่ที่รุ่นเดิมและการย้อนกลับไปใช้รุ่นเก่า โดยผ่านการตรวจสอบก่อนติดตั้ง และจะติดตั้งต่อเมื่อคุณอนุมัติเท่านั้น พร้อมย้อนกลับโดยอัตโนมัติหากการอัปเกรดล้มเหลว
การสนับสนุนหลายภาษา
สร้างขึ้นเพื่อภาษาต่าง ๆ ของอินเดียและทั่วโลก
เจ้าหน้าที่ ข้าราชการ และบุคลากรใช้ SANKET ในภาษาของตนเอง โดยส่วนติดต่อผู้ใช้รองรับภาษาหลักของอินเดียและภาษาหลักทั่วโลก
हिन्दी
ภาษาฮินดี
বাংলা
ภาษาเบงกาลี
தமிழ்
ภาษาทมิฬ
తెలుగు
ภาษาเตลูกู
मराठी
ภาษามราฐี
ગુજરાતી
ภาษาคุชราต
ಕನ್ನಡ
ภาษากันนาดา
മലയാളം
ภาษามลยาฬัม
ਪੰਜਾਬੀ
ภาษาปัญจาบ
ଓଡ଼ିଆ
ภาษาโอเดีย
অসমীয়া
ภาษาอัสสัม
English
ภาษาอังกฤษ
Français
ภาษาฝรั่งเศส
Deutsch
ภาษาเยอรมัน
Español
ภาษาสเปน
Português
ภาษาโปรตุเกส
Русский
ภาษารัสเซีย
日本語
ภาษาญี่ปุ่น
한국어
ภาษาเกาหลี
中文
ภาษาจีน
ไทย
ภาษาไทย
Tiếng Việt
ภาษาเวียดนาม
Türkçe
ภาษาตุรกี
Nederlands
ภาษาดัตช์
Italiano
ภาษาอิตาลี
สถาปัตยกรรมความปลอดภัย
ออกแบบทางวิศวกรรมเพื่อรับมือกับภัยคุกคามจากรัฐ
SANKET สร้างขึ้นบน libsignal ของ Signal ซึ่งผ่านการตรวจสอบอิสระ และองค์ประกอบพื้นฐานทางวิทยาการเข้ารหัสที่เป็นมาตรฐานและผ่านการพิจารณาโดยผู้ทรงคุณวุฒิ พร้อมการป้องกันภัยจากคอมพิวเตอร์ควอนตัมและการใช้ AES-256 ทั่วทั้งระบบ
การตกลงกุญแจเข้ารหัสข้อความ
PQXDH
การตกลงกุญแจด้วย libsignal โดยใช้กุญแจล่วงหน้า Kyber ที่ทนต่อการโจมตีด้วยคอมพิวเตอร์ควอนตัม เพื่อปกป้องเซสชันจากการดักเก็บข้อมูลในปัจจุบันเพื่อถอดรหัสในภายหลัง
การเปลี่ยนกุญแจเข้ารหัสข้อความแบบต่อเนื่อง
Double Ratchet + SPQR
กลไกกุญแจแบบสามชั้น: กุญแจใหม่สำหรับทุกข้อความ การรักษาความลับของข้อมูลในอดีต และการฟื้นคืนความปลอดภัยหลังถูกเจาะระบบ พร้อมกลไกหมุนเวียนกุญแจแบบต้านทานควอนตัมที่ทำงานควบคู่กัน
การเข้ารหัสข้อความ
AES-256-CBC + HMAC-SHA256
ภายใน libsignal มีข้อความเข้ารหัสหนึ่งชุดต่ออุปกรณ์ของผู้รับแต่ละเครื่อง
กลุ่ม
Per-Device Fan-Out
เซสชัน libsignal แบบจับคู่กับอุปกรณ์ของสมาชิกทุกเครื่อง จึงไม่มีกุญแจกลุ่มให้ขโมย
การเข้ารหัสไฟล์
AES-256-GCM
กุญแจเข้ารหัสใหม่สำหรับทุกไฟล์ โดยส่งไปภายในข้อความของ libsignal
การเข้ารหัสการโทร
AES-256-GCM Frames + SRTP
การเข้ารหัสเฟรมร่วมกับ SRTP AES-256-GCM โดยสร้างคีย์เฟรมใหม่ 5 คีย์ทุกวินาที
ความปลอดภัยของการรับส่งข้อมูล
TLS 1.3 + Hybrid PQ
ชุดรหัสลับที่ใช้เฉพาะ AES-256-GCM เสนอเอกซ์25519เอ็มแอลเคอีเอ็ม768 เป็นตัวเลือกแรก และตรึงใบรับรองในแอปพลิเคชัน
การยืนยันตัวตนอุปกรณ์
Device Mutual TLS
ใบรับรองไคลเอนต์สำหรับอุปกรณ์ที่ได้รับอนุมัติแต่ละเครื่อง ออกภายใต้หน่วยงานออกใบรับรองของคุณ
รายการอุปกรณ์
Signed by the Account
ผู้ส่งตรวจสอบรายการอุปกรณ์ที่ลงลายมือชื่อดิจิทัลแล้ว เซิร์ฟเวอร์จึงไม่สามารถเพิ่มอุปกรณ์โดยไม่ให้ทราบได้
การจัดเก็บกุญแจส่วนตัว
Hardware-Backed
Secure Enclave บน iOS, StrongBox หรือสภาพแวดล้อมการประมวลผลที่เชื่อถือได้บน Android
การลงชื่อเข้าใช้ของผู้ดูแลระบบ
FIDO2 Security Keys
กุญแจ WebAuthn ที่ทนต่อการโจมตีแบบหลอกลวงให้เปิดเผยข้อมูล โดยตรวจสอบผ่านระบบที่ติดตั้งเอง
รุ่นซอฟต์แวร์
Ed25519-Signed
การป้องกันการตรึงเวอร์ชันและการย้อนกลับเวอร์ชัน โดยตรวจสอบก่อนการติดตั้งและอัปเกรดทุกครั้ง
ออกแบบให้เซิร์ฟเวอร์ไม่สามารถเข้าถึงเนื้อหาตั้งแต่ต้น
เซิร์ฟเวอร์ส่งต่อข้อความเข้ารหัสและไม่เคยถือครองกุญแจสำหรับข้อความ ไฟล์ การโทร การแสดงความรู้สึก หรือข้อความกระจายถึงหลายผู้รับที่เข้ารหัส การเข้ารหัสและถอดรหัสเกิดขึ้นบนอุปกรณ์ของผู้เข้าร่วม
โมเดลภัยคุกคาม - เราป้องกันใคร
ข่าวกรองสัญญาณของรัฐชาติ
การเข้ารหัสแบบต้นทางถึงปลายทางด้วย PQXDH และ SPQR ที่รองรับการป้องกันภัยคุกคามจากคอมพิวเตอร์ควอนตัม, TLS ที่ใช้ AES-256-GCM เท่านั้นพร้อมการแลกเปลี่ยนกุญแจแบบผสมที่รองรับการป้องกันภัยคุกคามจากคอมพิวเตอร์ควอนตัม และการรักษาความลับย้อนหลังสำหรับทุกข้อความ.
เซิร์ฟเวอร์ที่ถูกบุกรุก
เซิร์ฟเวอร์ไม่เคยถือครองกุญแจสำหรับเนื้อหา และรายการอุปกรณ์ที่มีลายเซ็นดิจิทัลป้องกันไม่ให้เซิร์ฟเวอร์เพิ่มอุปกรณ์ที่จะได้รับสำเนาข้อความ
หน่วยงานออกใบรับรองที่เป็นอันตรายหรือการดักรับข้อมูลบนเครือข่าย
การตรึงใบรับรองในแอป การยืนยันตัวตนแบบสองทางด้วย TLS ของอุปกรณ์ที่จุดเชื่อมต่อเครือข่าย และชุดรหัสสำหรับการรับส่งข้อมูลที่ใช้ AES-256-GCM เท่านั้น
บัญชีผู้ดูแลระบบถูกเจาะ
กุญแจความปลอดภัย FIDO2 สำหรับผู้ดูแลระบบ บทบาทที่จำกัดตามขอบเขตสิทธิ์ และบันทึกการตรวจสอบที่เชื่อมต่อกันด้วยค่าแฮช SHA-256 ซึ่งตรวจสอบความถูกต้องและส่งออกไปยัง SIEM ของคุณได้.
การโจมตีห่วงโซ่อุปทานและการโจมตีด้วยการย้อนกลับไปใช้รุ่นก่อนหน้า
รุ่นเผยแพร่ที่ลงลายมือชื่อดิจิทัลด้วย Ed25519 มีหมายเลขลำดับ วันหมดอายุ และบัญชีรายการส่วนประกอบที่ลงลายมือชื่อดิจิทัล การติดตั้งจะปฏิเสธรุ่นเผยแพร่ที่ไม่มีลายมือชื่อดิจิทัล หมดอายุ หรือเก่ากว่ารุ่นที่ใช้อยู่
อุปกรณ์สูญหายหรือถูกยึด
คีย์ที่มีฮาร์ดแวร์รองรับ ฐานข้อมูลภายในเครื่องที่เข้ารหัส การเพิกถอนสิทธิ์ทันที โหมดอุปกรณ์สูญหาย และการลบข้อมูลจากระยะไกลที่เซิร์ฟเวอร์ยืนยันแล้ว.
สร้างบน libsignal ของ Signal ที่ผ่านการตรวจสอบโดยหน่วยงานอิสระ
ไลบรารี libsignal ของ Signal
การนำ Signal Protocol ไปใช้งานอย่างเป็นทางการโดย Signal ซึ่งผ่านการตรวจสอบโดยหน่วยงานอิสระ และนำไปใช้โดยไม่มีการดัดแปลงบน iOS, Android, คอมพิวเตอร์ตั้งโต๊ะ และเซิร์ฟเวอร์
โพรโทคอลที่เผยแพร่แล้วและผ่านการประเมินโดยผู้ทรงคุณวุฒิ
PQXDH, Double Ratchet และ SPQR พร้อมข้อกำหนดที่เผยแพร่แล้วและการวิเคราะห์ทางวิชาการ
องค์ประกอบพื้นฐานมาตรฐานทางวิทยาการเข้ารหัส
AES-256-GCM, X25519, Ed25519, อีซีดีเอสเอ พี-256, SHA-256, HKDF, Argon2id และกลุ่มอัลกอริทึมเอ็มแอล-เคอีเอ็ม
ฮาร์ดแวร์ที่ปลอดภัยของแพลตฟอร์ม
Apple Secure Enclave และ Android StrongBox หรือสภาพแวดล้อมการประมวลผลที่เชื่อถือได้สำหรับกุญแจของอุปกรณ์
หลักเกณฑ์การใช้ไลบรารีที่ผ่านการตรวจสอบ
ไลบรารีการเข้ารหัสลับทุกตัวที่ Sanket ใช้ต้องเป็นไปตามข้อกำหนดให้มีผลการตรวจสอบโดยอิสระที่เผยแพร่ต่อสาธารณะ
แนวทางสู่การรับรอง
ตัวเลือกการใช้งาน
ระดับผลิตภัณฑ์
Sanket.Chat
แอปส่งข้อความส่วนตัวฟรีสำหรับ iOS และ Android ดำเนินการโดย Tosh Defence บนโครงสร้างพื้นฐานในอินเดีย
Sanket.Work
การติดตั้งแยกเฉพาะภายใต้แบรนด์ของคุณ โฮสต์ในภูมิภาคใดก็ได้บนคลาวด์ที่คุณเลือก พร้อมการควบคุมโดยผู้ดูแลระบบ การใช้แบรนด์ของคุณ และแอปพลิเคชันสำหรับคอมพิวเตอร์ตั้งโต๊ะสำหรับองค์กรของคุณ
Sanket.Enterprise
การติดตั้งที่ลูกค้าดำเนินการเองสำหรับหน่วยงานด้านกลาโหม ภาครัฐ หน่วยข่าวกรอง และโครงสร้างพื้นฐานสำคัญ โดยติดตั้งบนเซิร์ฟเวอร์ขององค์กรหรือในระบบที่แยกขาดจากเครือข่ายโดยสมบูรณ์
ทำไมไม่เลือกทางเลือกจากต่างประเทศ?
ทำไม Sanket?
“การสื่อสารของคุณไม่ควรบังคับให้คุณสละความเป็นเจ้าของ ด้วย Sanket อำนาจควบคุมยังคงอยู่กับคุณ”
การรวมระบบ
ทำงานร่วมกับ
ออกแบบสำหรับ:
ผู้ที่มันให้บริการ
ภูมิใจที่ผลิตในอินเดีย
ออกแบบ พัฒนา และให้การสนับสนุนในอินเดียโดย Tosh Defence บนรากฐานแบบเปิดที่ผ่านการตรวจสอบ สามารถติดตั้งใช้งานได้ทุกแห่งทั่วโลก โดยการติดตั้งแบบแยกขาดจากเครือข่ายไม่ต้องพึ่งพาระบบจากต่างประเทศขณะทำงาน และลูกค้าสามารถตรวจสอบซอร์สโค้ดได้ภายใต้ข้อตกลง.
ศึกษา Sanket อย่างละเอียด
เจาะลึกการออกแบบด้านความปลอดภัย ภาคส่วนที่ SANKET ให้บริการ การเปรียบเทียบกับทางเลือกอื่น และเอกสารทางเทคนิคด้านความปลอดภัยที่เผยแพร่ต่อสาธารณะ.
พร้อมที่จะดู Sanket ในปฏิบัติการ?
นัดหมายการสาธิตสดกับทีมของเรา ซึ่งปรับให้ตรงกับข้อกำหนดในการปฏิบัติงานของคุณ ไม่ว่าคุณจะอยู่ที่ใดในโลก