

Sanket संकेत
보안 메시지 앱 및 주권형 보안 통신 플랫폼
귀하의 데이터. 귀하의 통제권. 귀하의 소유권.
Tosh Defence의 Sanket (Sanket.Chat)은 국방, 정부 및 높은 신뢰 수준이 요구되는 조직에 종단 간 암호화된 메시징, 파일 교환, 음성 및 영상 통화, 우선순위 일대다 전송을 제공합니다. 독립적인 감사를 거친 Signal의 libsignal, 양자 컴퓨팅 이후의 위협에 대한 보호 및 AES-256을 기반으로 하며, 조직이 선택한 클라우드부터 완전히 물리적으로 격리된 네트워크까지 조직이 통제하는 인프라에서 운영됩니다.


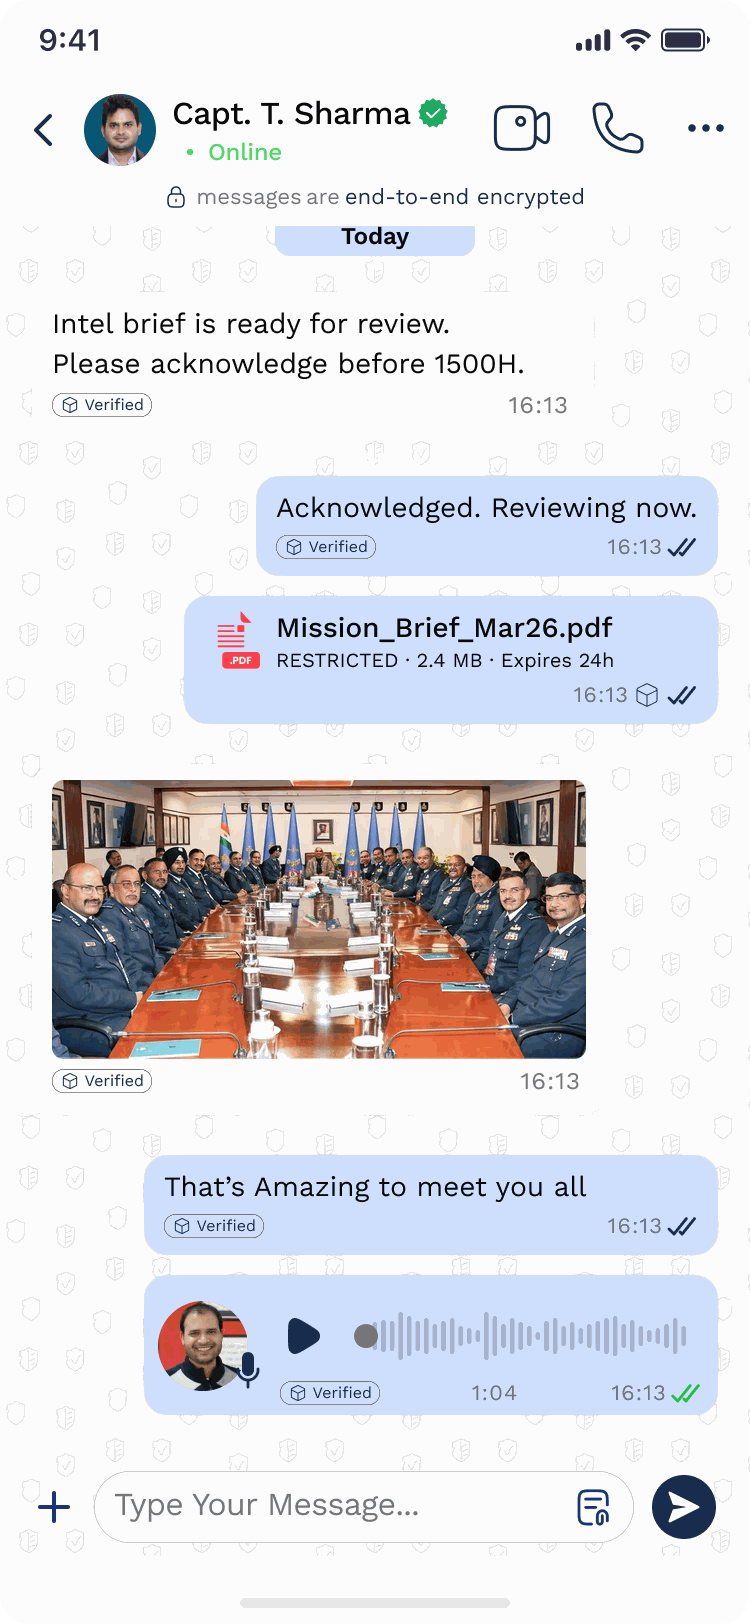


Sanket이란 무엇인가요
Tosh Defence의 Sanket (Sanket.Chat)은 군, 정부 부처, 정보기관, 법 집행기관, 핵심 기반시설 운영기관 및 네트워크나 호스팅 제공업체를 신뢰할 수 없는 상황에서도 통신 기밀을 유지해야 하는 조직을 위한 국방 수준의 주권형 보안 통신 플랫폼입니다.
이것이 의미하는 바
संकेत 영어로 "Signal"을 뜻합니다
Sanket - 신호. 암호. 징후. 은밀한 표식. 군사 분야에서 부대 간 은밀한 신호를 뜻하는 말로 쓰입니다. 이 단어 자체가 소통을 뜻하며, 친근하고 다가가기 쉬우면서도 인도 고유의 정체성이 분명합니다.
인도에서 제작되었습니다. 인도를 위해. 세계를 위해.
소비자용 메신저와 해외 협업 도구를 대체하는 주권형 솔루션
SANKET은 외부 업체에 인프라, 암호화 키, 로그 또는 정책을 맡기지 않고 국방 수준의 통신이 필요한 기관을 위해 Tosh Defence가 인도에서 개발했습니다. 전용 호스팅 환경으로 운영하거나, 자체 서버에서 운영하거나, 인터넷과 다른 네트워크에서 완전히 격리해 운영할 수 있습니다.
귀하의 데이터
메시지, 파일 및 통화는 종단 간 암호화되며, 서버는 이를 읽는 데 필요한 키를 보유하지 않습니다. 서버가 보관하는 모든 기록은 귀 조직이 선택한 설치 환경 내에만 남습니다.
귀하의 통제권
귀사의 인프라, 신원 관리 시스템, 정책, 보존 기간 및 업데이트 시점. 호스팅형 메시징 서비스는 애초에 이러한 통제권을 제공하도록 설계되지 않았습니다.
귀하의 소유권
조직별 전용 설치 환경 1개에 고객사 브랜드, 고객사 인증 기관 및 고객사 감사 추적 기록을 적용합니다.
국방급 보안
양자 이후 보호 기능을 갖춘 libsignal, 전 구간 AES-256 암호화, 하드웨어 기반 키, 서명된 기기 목록, 기기 간 상호 TLS 인증 및 FIDO2 관리자 키.
문제
높은 신뢰성이 요구되는 기관도 자신이 소유하거나 통제하지 않는 소비자용 메신저와 해외 서비스형 소프트웨어 플랫폼에서 중요한 대화를 나눕니다. 암호화만으로는 누가 서비스를 운영하는지, 서비스가 어디에서 실행되는지, 누가 키와 로그를 보유하는지, 언제 서비스가 변경될지를 누가 결정하는지에 답할 수 없습니다. SANKET은 이 모든 문제를 기관 자체의 보안 경계 안에서 해결합니다.
해결책
무엇 Sanket 합니다
Tosh Defence의 Sanket (Sanket.Chat)은 군, 정부 부처, 정보기관, 법 집행기관, 핵심 기반시설 운영기관 및 네트워크나 호스팅 제공업체를 신뢰할 수 없는 상황에서도 통신 기밀을 유지해야 하는 조직을 위한 국방 수준의 주권형 보안 통신 플랫폼입니다.
SANKET은 하나의 플랫폼과 하나의 보안 설계를 바탕으로 3가지 방식으로 제공됩니다. Sanket.Chat은 iOS와 Android용 무료 공개 앱이고, Sanket.Work는 원하는 지역과 클라우드에 호스팅되는 전용 자체 브랜드 설치 환경이며, Sanket.Enterprise는 자체 서버 또는 인터넷과 다른 네트워크에서 완전히 격리된 환경에서 직접 운영하는 형태입니다. 핵심적인 이점은 고객이 인프라, 암호화 키, 계정 제공자, 정책, 브랜드, 보존 기간 및 업데이트 시점을 폭넓게 통제할 수 있다는 점입니다.

기능
주요 기능
종단간 암호화, 양자내성 대비
Signal의 공식 libsignal을 통한 Signal Protocol: 카이버 사전 키를 사용하는 PQXDH 키 합의와 SPQR을 결합한 Double Ratchet. 모든 메시지에 새 키가 사용되며, 서버는 메시지를 읽을 수 있는 키를 보유하지 않습니다.
안전한 음성 및 영상 통화
AES-256-GCM 프레임 암호화와 SRTP AES-256-GCM을 적용한 일대일 및 그룹 통화. 매초 새 키 5개를 생성하며, 대역폭이 제한된 연결에 최적화되어 HTTPS 포트 443에서도 작동합니다.
암호화된 우선순위 공지
4단계 우선순위의 종단간 암호화된 일대다 메시지. 전체 화면 경고, 수신 확인 추적, 기한 내 확인되지 않은 긴급 메시지에 대한 자동 후속 조치를 제공합니다.
고객 정의 보안 등급 표시
직접 정의하는 최대 8개의 순위별 분류 표지가 암호화된 데이터 안에 포함됩니다. 최하위 등급보다 높은 콘텐츠는 전달, 내보내기 또는 다운로드할 수 없으며, 전달 시 분류 등급이 낮아지지 않습니다.
관리자용 보안 키와 조직 자체의 통합 인증
관리자용 FIDO2 보안 키, 자체 OIDC 또는 SAML 2.0 ID 공급자를 통한 로그인, LDAP 디렉터리 검사 및 SCIM 2.0 계정 프로비저닝.
기기 신뢰 기능 기본 탑재
모든 휴대전화에 적용되는 하드웨어 기반 키, 조직 자체 인증기관이 발급한 인증서를 사용한 기기 간 상호 TLS 인증, 서명된 기기 목록, 분실 모드 및 서버가 완료를 확인하는 원격 삭제.
자국 통제형 및 외부 네트워크와 물리적으로 격리된 환경 지원
조직마다 전용 설치 환경 1개를 원하는 인프라에 구축하고 고가용성과 보조 사이트 복구를 지원합니다. 모든 앱과 서버에 제3자 분석 도구를 사용하지 않습니다.
직접 관리하는 서명된 릴리스
Ed25519로 서명된 릴리스는 동결 및 롤백 방지 기능을 갖추고 있으며, 설치 전에 검증되고 고객이 승인한 경우에만 설치됩니다. 업그레이드가 실패하면 자동으로 이전 상태로 되돌립니다.
다국어 지원
인도의 언어와 세계 각국의 언어를 위해 구축
장교, 공무원 및 직원은 주요 인도 및 세계 언어로 현지화된 사용자 화면을 통해 모국어로 Sanket을 사용합니다.
हिन्दी
힌디어
বাংলা
벵골어
தமிழ்
타밀어
తెలుగు
텔루구어
मराठी
마라티어
ગુજરાતી
구자라트어
ಕನ್ನಡ
칸나다어
മലയാളം
말라얄람어
ਪੰਜਾਬੀ
펀자브어
ଓଡ଼ିଆ
오디아어
অসমীয়া
아삼어
English
영어
Français
프랑스어
Deutsch
독일어
Español
스페인어
Português
포르투갈어
Русский
러시아어
日本語
일본어
한국어
한국어
中文
중국어
ไทย
태국어
Tiếng Việt
베트남어
Türkçe
튀르키예어
Nederlands
네덜란드어
Italiano
이탈리아어
보안 아키텍처
국가 단위 공격자에 대응하도록 설계
SANKET은 독립적인 감사를 받은 Signal의 libsignal과 동료 검토를 거친 표준 암호 구성 요소를 기반으로 하며, 양자컴퓨터 공격에 대비한 보호와 전반적인 AES-256 적용을 갖추고 있습니다.
메시지 키 합의
PQXDH
양자 이후 Kyber 사전 키를 사용하는 libsignal 키 합의로, 현재 수집한 통신을 나중에 복호화하려는 공격으로부터 세션 보호
메시지 래칫
Double Ratchet + SPQR
삼중 래칫: 모든 메시지에 새 키를 사용하고, 전방향 비밀성과 침해 후 복구 기능을 제공하며, 포스트 양자 래칫도 함께 적용합니다
메시지 암호화
AES-256-CBC + HMAC-SHA256
libsignal 내부에서 수신자의 각 기기마다 생성되는 암호문 하나
그룹
Per-Device Fan-Out
각 구성원 기기와 개별적으로 설정하는 libsignal 세션으로, 탈취 가능한 그룹 키가 없음
파일 암호화
AES-256-GCM
각 파일마다 새로 생성하여 libsignal 메시지 안에서 전달하는 키
통화 암호화
AES-256-GCM Frames + SRTP
프레임 암호화와 SRTP AES-256-GCM을 적용하고 매초 5개의 새 프레임 키 생성
전송 보안
TLS 1.3 + Hybrid PQ
AES-256-GCM 전용 암호군, X25519MLKEM768 우선 제안, 앱 내 인증서 고정
기기 인증
Device Mutual TLS
승인된 모든 기기에 자체 인증 기관이 발급하는 클라이언트 인증서
기기 목록
Signed by the Account
발신자가 서명된 목록을 검증하므로 서버는 사용자 모르게 기기를 추가할 수 없습니다
개인 키 저장
Hardware-Backed
iOS의 보안 영역, Android의 StrongBox 또는 신뢰 실행 환경
관리자 로그인
FIDO2 Security Keys
설치 환경 자체에서 검증하는 피싱 방지 WebAuthn 키
릴리스
Ed25519-Signed
모든 설치 및 업그레이드 전에 검증하는 동결 및 이전 버전으로의 되돌리기 방지
설계 단계부터 서버가 내용을 볼 수 없도록 구현
서버는 암호문을 중계하며 메시지, 파일, 통화, 반응 또는 암호화된 일대다 메시지의 암호화 키를 보유하지 않습니다. 암호화와 복호화는 참여자의 기기에서 이루어집니다.
위협 모델 - 우리가 방어하는 대상
국가 차원의 신호정보 수집
양자내성 PQXDH 및 SPQR을 적용한 종단 간 암호화, 하이브리드 양자내성 키 교환을 사용하는 AES-256-GCM 전용 TLS, 모든 메시지에 적용되는 전방향 비밀성.
손상된 서버
서버는 콘텐츠의 암호화 키를 보유하지 않으며, 서명된 기기 목록은 서버가 메시지 사본을 수신할 기기를 추가하지 못하도록 합니다.
악의적 인증 기관 또는 네트워크 통신 가로채기
앱의 인증서 고정, 네트워크 경계에서의 기기 상호 TLS 인증, AES-256-GCM만 사용하는 전송 암호 스위트.
침해된 관리자 계정
관리자용 FIDO2 보안 키, 권한 범위가 지정된 역할, 검증 후 SIEM으로 내보낼 수 있는 SHA-256 해시 체인 감사 로그.
공급망 공격 및 롤백 공격
Ed25519로 서명된 릴리스에는 순번, 만료 기한, 서명된 자재 명세서가 포함됩니다. 설치 환경은 서명되지 않았거나 만료되었거나 이전 릴리스보다 오래된 릴리스를 거부합니다.
분실 또는 압수된 기기
하드웨어 기반 키, 암호화된 로컬 데이터베이스, 즉시 권한 철회, 분실 모드 및 서버가 완료를 확인하는 원격 삭제.
Signal의 독립적인 감사를 거친 libsignal 기반
Signal의 libsignal 라이브러리
독립적인 감사를 거친 Signal의 공식 Signal Protocol 구현체로, iOS, Android, 데스크톱 및 서버에서 수정 없이 사용됩니다.
공개된 동료 심사 프로토콜
공개된 명세와 학술 분석을 갖춘 PQXDH, Double Ratchet 및 SPQR
표준 암호화 기본 요소
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id 및 ML-KEM 계열
플랫폼의 보안 하드웨어
기기 키를 위한 Apple 보안 엔클레이브 및 Android StrongBox 또는 신뢰 실행 환경
감사를 받은 라이브러리 사용 규칙
Sanket이 사용하는 모든 암호화 라이브러리에는 공개된 독립 감사 요건이 적용됩니다.
인증 절차
배포 옵션
제품 등급
Sanket.Chat
인도 내 인프라에서 Tosh Defence가 운영하는 iOS 및 Android용 무료 비공개 메시지 앱.
Sanket.Work
원하는 지역의 원하는 클라우드에 호스팅되는 조직 전용 자체 브랜드 설치 환경. 관리자 제어 기능, 조직 브랜드 및 데스크톱 앱을 제공합니다.
Sanket.Enterprise
국방, 정부, 정보기관 및 핵심 기반시설을 위해 고객이 직접 운영하는 설치 환경으로, 자체 서버에 설치하거나 외부 네트워크와 완전히 물리적으로 격리할 수 있습니다.
왜 외국 대안을 선택하지 않나요?
이유 Sanket?
“통신을 위해 소유권을 포기해야 하는 일은 없어야 합니다. SANKET을 사용하면 통제권은 귀사에 남습니다.”
통합
호환
설계 대상:
누구를 위한 것인가
자랑스럽게 인도에서 제작됨
Tosh Defence가 인도에서 설계, 개발 및 지원하며, 감사를 거친 공개 기반 기술을 사용합니다. 전 세계 어디든 배포할 수 있고, 망 분리 설치 시 해외 시스템에 대한 실행 의존성이 없으며, 고객은 계약에 따라 소스 코드를 검토할 수 있습니다.
SANKET 자세히 알아보기
보안 설계, SANKET이 지원하는 분야, 다른 제품과의 비교 및 공개 보안 백서를 자세히 살펴보세요.