
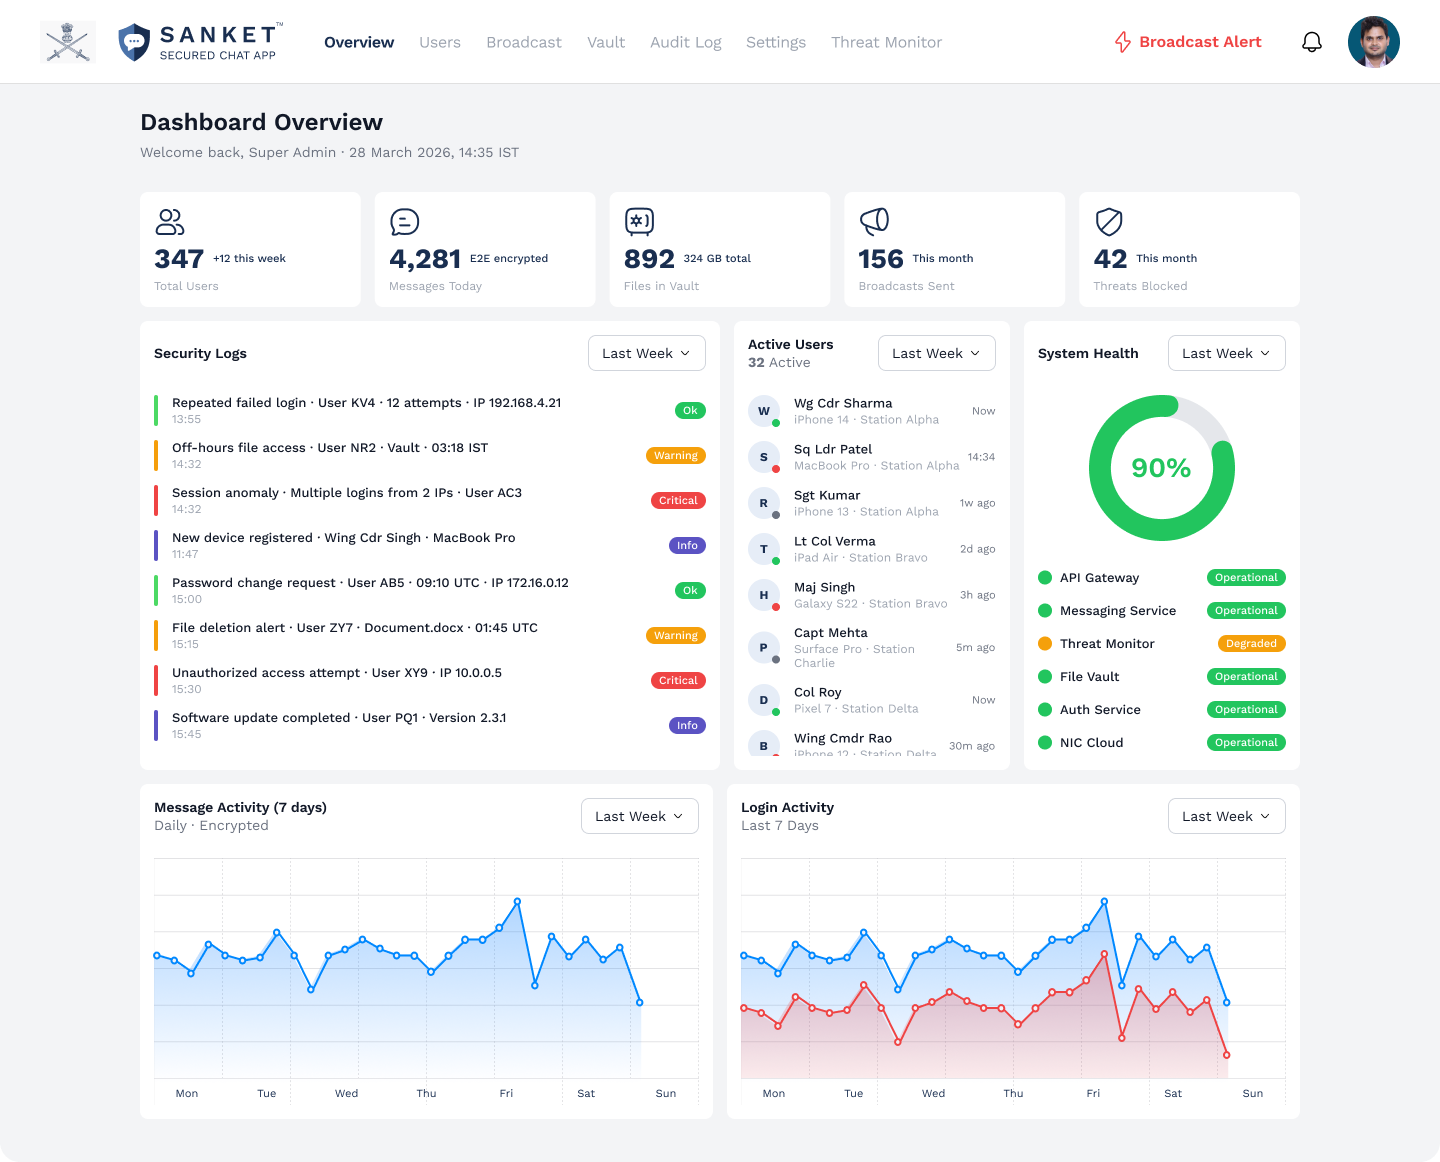
이것이 의미하는 바
플랫폼의 핵심
고객 자체 서버에서 운영하는 설치 환경. 네트워크에 연결된 자체 서버 설치 방식 또는 외부 네트워크와 완전히 물리적으로 격리된 방식으로 운영합니다.
망 분리 환경 운영: 내부 인증 기관, 자체 호스팅 Android 푸시 알림, 오프라인 라이선스 검증 및 오프라인 서명 배포 패키지
여러 호스트에 걸친 고가용성 구성과 재해 복구를 위한 비동기식 보조 사이트
메시지, 파일, 음성 및 영상 통화, 수신 확인 기능을 갖춘 우선순위 일대다 공지의 종단 간 암호화
암호화된 데이터 내부에 포함되는 고객 정의 보안 등급 표시와 전달, 내보내기 및 다운로드 제어
관리자용 FIDO2 보안 키, 조직 자체의 ID 공급자 및 디렉터리, SCIM 2.0을 통한 계정 프로비저닝
동결 및 롤백 방지 기능이 적용되며, 승인한 경우에만 설치되는 서명된 릴리스
설계 단계부터 서버가 내용을 볼 수 없도록 구현
개인정보 보호 아키텍처
Sanket.Enterprise에서는 조직이 운영 주체입니다. 콘텐츠는 종단 간 암호화되며 서버는 콘텐츠 암호화 키를 보유하지 않습니다. 서버가 보관하는 모든 기록은 경로 정보부터 감사 추적 기록까지 조직이 소유한 인프라 안에 머뭅니다.
libsignal · 양자 이후 보호 · AES-256
보안 모델
Sanket.Enterprise는 고도화된 공격자에 대응하도록 설계되었습니다. 양자내성 보호를 적용한 libsignal 종단 간 암호화, 전 구간 AES-256, 하드웨어로 보호되는 기기 키, 고객 자체 인증 기관이 발급한 기기 클라이언트 인증서, 서명된 기기 목록, 관리자 보안 키, 고객의 보안 정보 및 이벤트 관리 시스템으로 내보낼 수 있는 SHA-256 해시 체인 감사 로그를 갖췄습니다.
호스팅 · 자체 시설 설치 · 망 분리
배포 통제
Sanket.Enterprise는 고객 인프라에서 Docker Compose를 사용해 단일 호스트 또는 제2 사이트를 포함한 다중 호스트 고가용성 구성으로 구축됩니다. Tosh Defence는 아키텍처 검토, 구축 계획 및 장기 운영을 지원합니다.
제3자 분석 도구 없음
광고 기반 사업 모델 없음
SANKET에는 광고 수익 모델도 사용자 프로파일링도 없습니다. SANKET 앱이나 서버에는 제3자 분석, 광고 또는 충돌 보고용 SDK가 포함되지 않으며, 자체 집계한 사용량 수치는 조직이 비활성화할 수 있는 설치 환경 내부에만 남습니다.
자체 서버 설치 또는 외부 네트워크와 완전히 분리된 환경
모든 키, 로그, 신원 정보를 조직의 통제 범위 안에 보관
보조 사이트 복구 기능을 갖춘 고가용성
국방, 정부, 핵심 기반 시설을 위해 구축
배포 절차
조직에 적합한 제품 등급 선택
Sanket.Chat
개인인도에서 개발되고 인도 내 인프라에서 Tosh Defence가 운영하는 iOS 및 Android용 무료 비공개 메시지 앱.
Sanket.Work
조직원하는 지역의 원하는 클라우드에 호스팅되는 전용 자체 브랜드 설치 환경. 계약에 따라 운영을 대행합니다.
Sanket.Enterprise
국방 및 정부국방, 정부 및 핵심 기반시설을 위해 고객이 직접 운영하는 설치 환경으로, 자체 서버에 설치하거나 외부 네트워크와 완전히 물리적으로 격리할 수 있습니다.
모든 서버, 키, 신원 정보 및 로그를 자체 보안 경계 안에 유지하고, 운영 중 공급업체에 반드시 의존해야 하는 요소를 없앱니다.
폐쇄망 또는 외부 네트워크에서 물리적으로 격리된 망에서 보안 메시징, 통화, 우선순위 일대다 전송을 운영하세요
서명된 배포판을 설치 전에 검증하고 업데이트를 직접 관리
자주 묻는 질문
Sanket.Enterprise는 인터넷에 전혀 연결하지 않고도 운영할 수 있습니까?
예. 외부망과 격리된 설치 환경에서는 내부 인증 기관, 자체 호스팅 Android 푸시 서비스, 오프라인 라이선스 검증, 통제된 매체로 전달되는 서명된 릴리스 패키지를 포함한 모든 구성 요소가 고객 네트워크 내부에서 실행됩니다.
외부 네트워크와 물리적으로 격리된 설치 환경에는 업데이트를 어떻게 적용하나요?
Tosh Defence는 서명된 소프트웨어 구성 명세서가 포함된 Ed25519 서명 릴리스 패키지를 제공합니다. 설치 환경은 각 패키지를 설치하기 전에 검증하며, 서명이 없거나 유효기간이 지났거나 현재 실행 중인 릴리스보다 오래된 패키지는 거부합니다. 업그레이드 시점은 귀 기관이 결정하며, 업그레이드에 실패하면 자동으로 이전 상태로 복원됩니다.
Sanket.Enterprise는 고가용성을 지원하나요?
예. 다중 호스트 고가용성 구성에서는 접속 지점, 애플리케이션, 데이터베이스, 저장소, 미디어 노드를 이중화하고 재해 복구를 위해 두 번째 사이트에 비동기식으로 복제합니다. 복구 시점 목표는 5분, 복구 시간 목표는 1시간으로 설계되었습니다.
Sanket.Enterprise를 우리 기관의 신원 확인 시스템과 연동할 수 있나요?
예. 관리자는 조직 자체의 OIDC 또는 SAML 2.0 인증 시스템을 통해 로그인할 수 있습니다. 사용자는 조직의 LDAP 디렉터리와 대조해 확인할 수 있고, SCIM 2.0으로 계정을 생성하고 관리할 수 있으며, 기기 인증서는 조직의 내부 인증 기관에서 발급합니다.
Sanket.Enterprise 도입 협의 절차는 어떻게 되나요?
협력은 귀사의 위협 모델과 운영 환경에 대한 비공개 논의로 시작하며, 이후 귀사의 조달 체계에 맞춰 아키텍처 검토, 설치 및 운영 계획 수립, 통합 범위 정의를 진행합니다.
국방 및 정부 기관을 위한 Sanket.Enterprise 자세히 알아보기
Sanket.Enterprise가 자체 서버 및 외부 네트워크와 물리적으로 격리된 환경에서 어떻게 운영되는지, 어떤 분야에 쓰이는지, 다른 제품과 어떻게 비교되는지, 이를 뒷받침하는 백서의 각 장을 확인하십시오.
도입을 결정하기 전에 먼저 상담하세요
Tosh Defence는 체계적인 평가 절차를 통해 보안을 중시하는 조직과 협력합니다. 위협 모델을 알려주시면 적합한 구축 방안을 제시하겠습니다.