
Product
Sanket.Enterprise - beveiligde communicatie op eigen servers in fysiek geïsoleerde omgevingen
Sanket.Enterprise is ontwikkeld voor organisaties die op de vraag 'waar bevinden onze communicatiegegevens zich?' moeten kunnen antwoorden: 'binnen onze eigen infrastructuur, onder onze eigen rechtsmacht, zonder op enig niveau afhankelijk te zijn van buitenlandse partijen.' Strijdkrachten, inlichtingendiensten, overheidsdiensten en beheerders van kritieke infrastructuur gebruiken Sanket.Enterprise wanneer volledige zeggenschap over de infrastructuur een harde eis is.
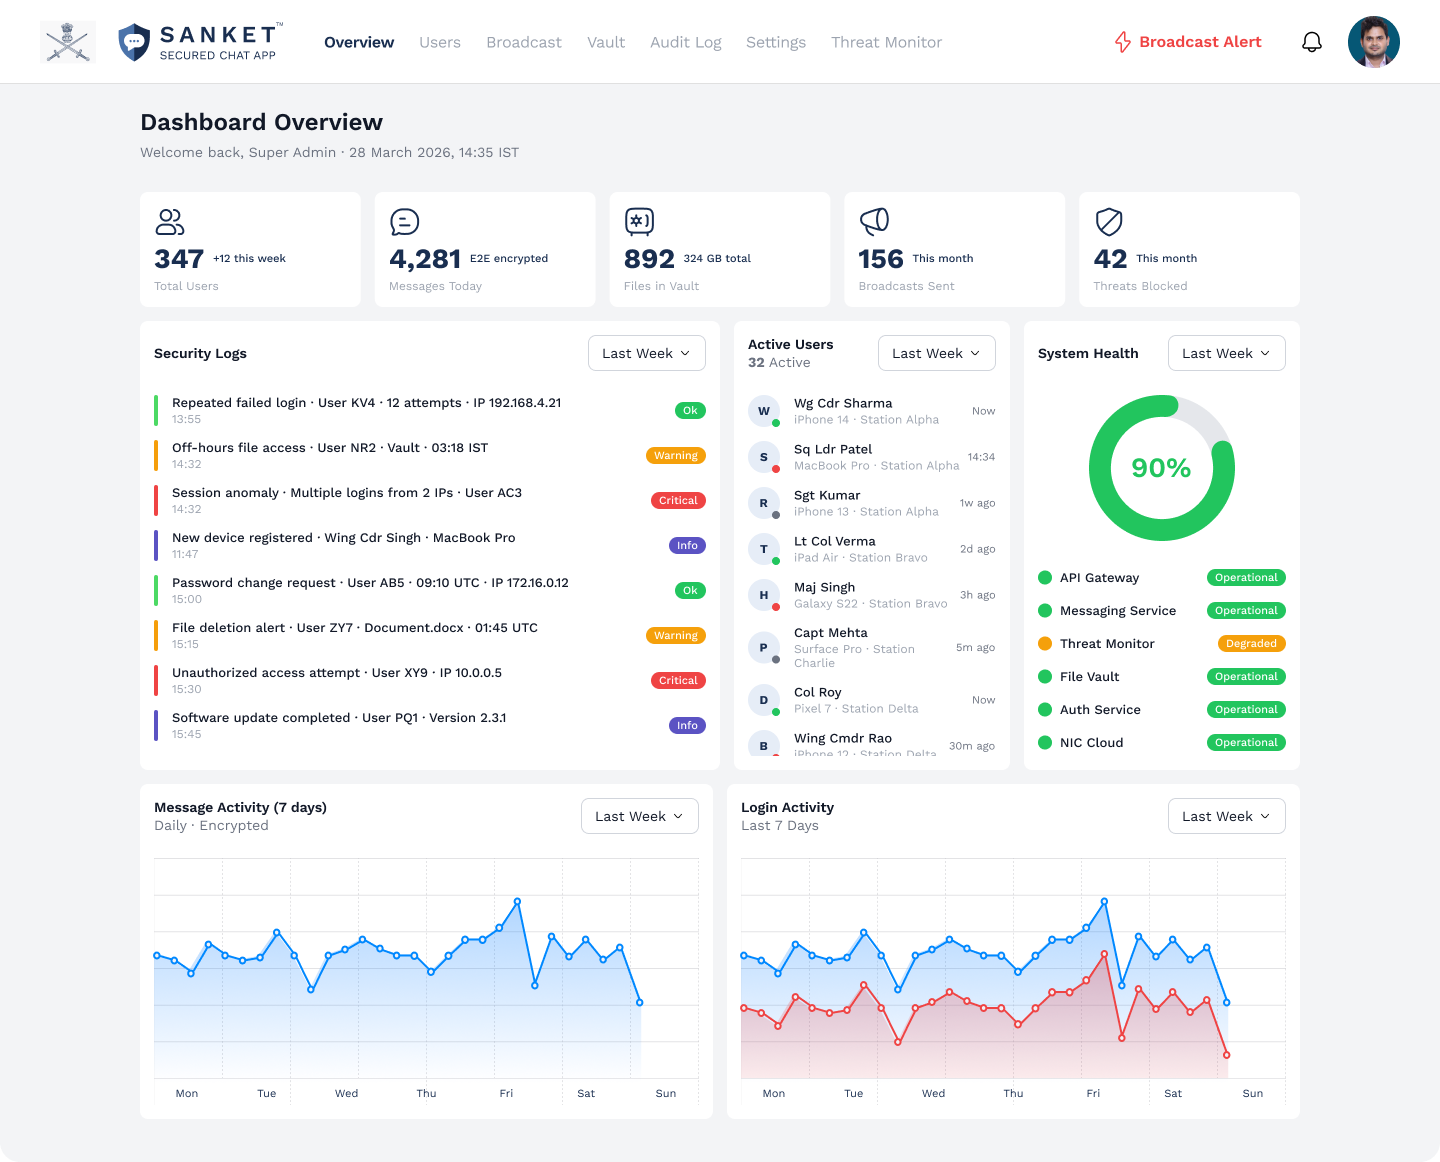
Wat dit betekent
Het platform, eenvoudig uitgelegd
Volledig geïsoleerde installatie op eigen servers - het volledige platform draait binnen uw datacentrum of beveiligde netwerk
Geschikt voor netwerkisolatie: tijdens gebruik geen afhankelijkheid van het openbare internet, buitenlandse clouddiensten of externe certificeringsinstanties
Interne certificaatautoriteit op maat en integratie met een register voor volledig soeverein identiteitsbeheer
Eind-tot-eindversleuteling met Signal Protocol en perfecte voorwaartse geheimhouding - operationeel in gerubriceerde omgevingen
Hiërarchische toegangscontroles voor complexe organisatiestructuren, inclusief grenzen tussen eenheden, rangen en autorisatieniveaus
Updatemechanisme voor netwerken zonder externe verbindingen: beveiligingspatches worden toegepast zonder externe verbinding
Toegewijde beveiligingsbeoordeling, architectuurbeoordeling en planning van de implementatie met Tosh Defence Private Limited
Ontworpen zonder toegang tot gegevens
Privacyarchitectuur
Sanket.Enterprise is bedoeld voor organisaties waarvoor 'wij vertrouwen de cloudaanbieder' geen aanvaardbare risicoafweging is. Volledige zeggenschap over de infrastructuur betekent dat communicatiegegevens, versleutelingssleutels, identiteitsgegevens en operationele metagegevens de door de klant beheerde omgeving nooit verlaten - niet tijdens overdracht, niet wanneer ze zijn opgeslagen, nooit.
Signal Protocol · PFS · E2E
Beveiligingsmodel
Het dreigingsmodel van Sanket.Enterprise gaat uit van een geavanceerde aanvaller met de capaciteiten van een staat en toegang tot de toeleveringsketen. De mogelijkheid om de software fysiek geïsoleerd van andere netwerken en het internet te gebruiken, neemt het volledige aanvalsoppervlak via het internet weg. Eigen certificaatautoriteiten maken afhankelijkheid van externe publieke-sleutelinfrastructuur overbodig. Dankzij een architectuur zonder toegang tot de inhoud kan de communicatie-inhoud zelfs niet worden ontsleuteld met toegang tot de interne infrastructuur.
Cloud · Onder eigen merk · Fysiek gescheiden netwerk
Zeggenschap over de implementatie
Sanket.Enterprise wordt uitgerold in het eigen datacentrum van de klant, een gerubriceerd netwerk of een fysiek geïsoleerde operationele omgeving. Tosh Defence Private Limited werkt volgens een formeel traject met een beoordeling van de beveiligingsarchitectuur, integratieplanning, ondersteuning bij uitrol in gerubriceerde omgevingen en langdurige operationele samenwerking.
Geen commerciële gegevensverzameling
Geen advertentiemodel
Sanket heeft geen verdienmodel op basis van advertenties en maakt geen gebruikersprofielen aan. De metagegevens van uw communicatie zijn geen handelswaar. Er zijn geen koppelingen met analysetools van derden die geld verdienen aan uw operationele gegevens.
Inzet in een netwerk zonder externe verbindingen - geen afhankelijkheid van het openbare internet
Volledig eigendom van de infrastructuur binnen uw datacentrum
Integratie met een aangepaste CA en identiteitsprovider
Ontwikkeld voor defensie, inlichtingendiensten en kritieke infrastructuur
Implementatietraject
Kies de juiste editie voor uw organisatie
Sanket.Chat
IndividualPrivéberichten met end-to-end-versleuteling voor gebruikers die beveiliging op het niveau van Signal willen zonder een account dat aan een telefoonnummer is gekoppeld.
Sanket.Work
OrganisationPlatform voor versleutelde berichtenuitwisseling onder eigen merk, met volledige beheerfuncties, eigen huisstijl en beheerde implementatie - uw gegevens, uw regels, uw merk.
Sanket.Enterprise
Critical / ClassifiedInzet op eigen servers in een netwerk zonder externe verbindingen voor krijgsmachten, overheden en vitale infrastructuur waar geen enkele externe afhankelijkheid aanvaardbaar is.
Waarborg volledige soevereiniteit over communicatie: berichtinhoud, metagegevens, versleutelingssleutels en identiteitsgegevens blijven volledig binnen uw eigen infrastructuur, zonder enige buitenlandse afhankelijkheid
Implementeer een bedrijfskritisch platform voor versleutelde communicatie in omgevingen zonder verbinding met andere netwerken of in gerubriceerde omgevingen waar geen enkel commercieel SaaS-product kan functioneren
Doorsta de strengste beoordelingen bij aanbestedingen voor nationale veiligheid met een platform dat specifiek is ontwikkeld voor implementatie onder eigen zeggenschap, in gerubriceerde omgevingen en volgens defensienormen
Veelgestelde vragen
Kan Sanket.Enterprise functioneren zonder enige toegang tot het openbare internet?
Ja. Sanket.Enterprise is hiervoor ontworpen. Alle platformonderdelen - server, sleutelbeheer, distributie van updates en identiteitsbeheer - draaien binnen uw implementatieomgeving. Tijdens het gebruik wordt geen verbinding gemaakt met servers van Sanket of Tosh Defence, is er geen afhankelijkheid van clouddiensten en is geen externe certificeringsinstantie vereist.
Welke infrastructuureisen gelden voor een implementatie op eigen servers?
De vereisten hangen af van de schaal van de implementatie en de specifieke configuratie. Tosh Defence Private Limited beoordeelt tijdens het traject de technische architectuur om de vereisten voor apparatuur, netwerk en bedrijfsvoering in uw omgeving vast te stellen.
Hoe beheert Sanket.Enterprise versleutelingssleutels in een omgeving die fysiek van andere netwerken is geïsoleerd?
Versleutelingssleutels worden gegenereerd en opgeslagen op de apparaten van gebruikers, waar beschikbaar met gebruik van een hardwarematige beveiligde enclave. De server beschikt nooit over privésleutels. Bij fysiek van andere netwerken geïsoleerde installaties draait de infrastructuur voor sleutelbeheer volledig binnen het netwerk van de klant, zonder externe afhankelijkheden.
Hoe worden beveiligingspatches toegepast op een installatie die fysiek van andere netwerken is gescheiden?
Tosh Defence Private Limited levert updatepakketten voor fysiek gescheiden omgevingen. Deze kunnen via goedgekeurde beveiligde kanalen worden aangeleverd en zonder internetverbinding worden geïnstalleerd. Het updateproces is ontworpen voor omgevingen met gerubriceerde informatie en strenge importcontroles.
Hoe verlopen de samenwerking en inkoop voor Sanket.Enterprise?
De uitrol van Sanket.Enterprise begint met een formeel traject: beoordeling van de beveiligingsarchitectuur, analyse van de vereisten, integratieplanning en afbakening van de uitrol. Neem contact op met Tosh Defence Private Limited om een gerubriceerd of beperkt toegankelijk evaluatietraject te starten dat past binnen uw aanbestedingskader.
Kan Sanket.Enterprise worden geïntegreerd met onze bestaande adreslijst- en identiteitssystemen voor gerubriceerde informatie?
Ja. Sanket.Enterprise ondersteunt integratie met bestaande identiteitsproviders, directorydiensten en systemen voor toegangsbeheer, waaronder eigen interne certificeringsinstanties. De integratievereisten worden beoordeeld tijdens de planning van de implementatie.
Begin met een gesprek, zonder verplichtingen
Tosh Defence Private Limited werkt met beveiligingsbewuste organisaties via een gestructureerd evaluatieproces. Vertel ons over uw dreigingsmodel en wij laten u zien welke implementatieroute daarbij past.