

Sanket संकेत
Sichere Nachrichten-App und souveräne Plattform für sichere Kommunikation
Ihre Daten. Ihre Kontrolle. Ihre Datenhoheit.
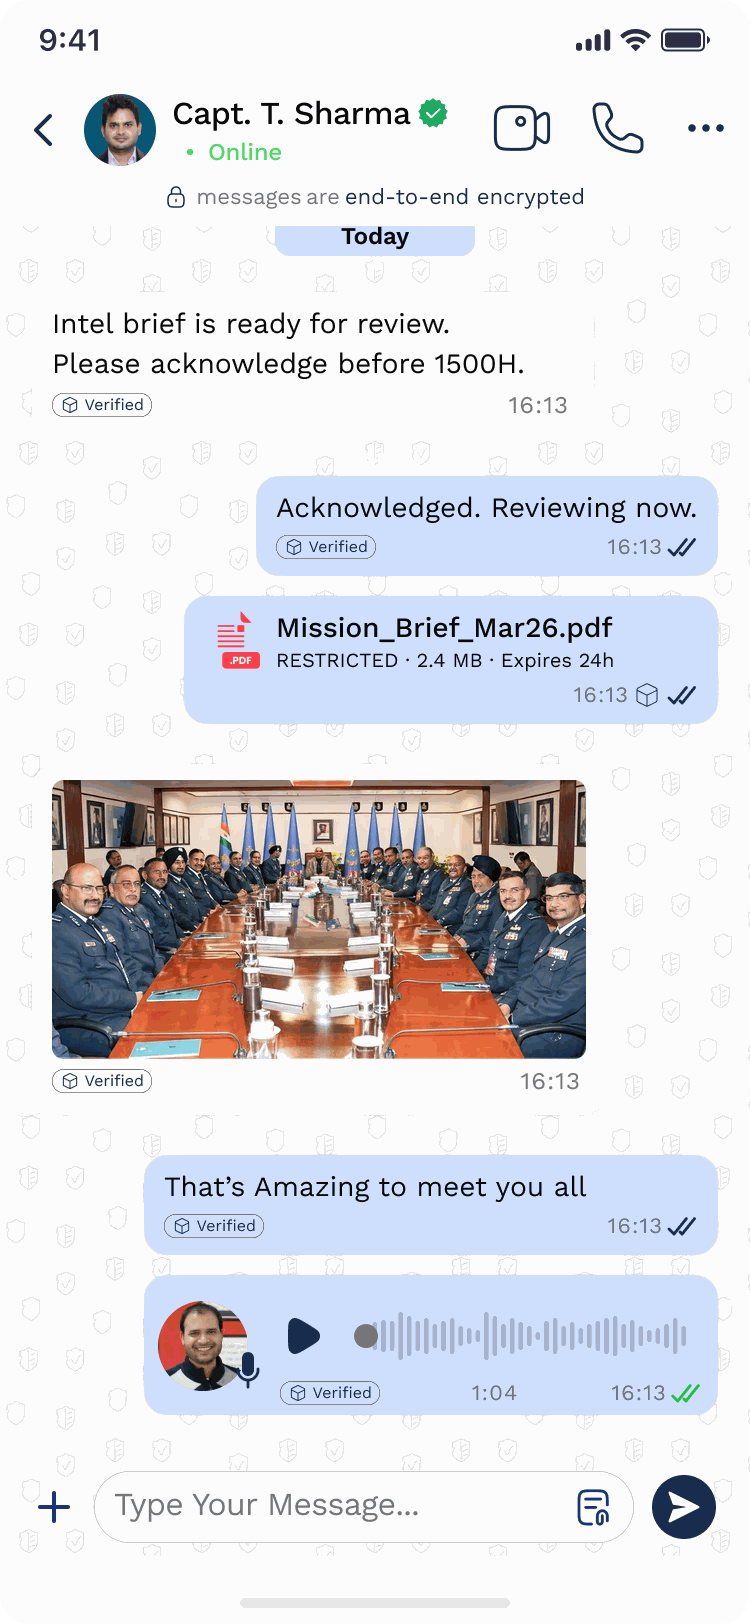
Sanket (Sanket.Chat) von Tosh Defence bietet Streitkräften, Behörden und Organisationen mit hohen Vertrauensanforderungen durchgehend verschlüsselte Nachrichten, Dateiaustausch, Sprach- und Videoanrufe sowie priorisierte Rundsendungen. Die Plattform basiert auf dem unabhängig geprüften libsignal von Signal mit Post-Quanten-Schutz und AES-256 und läuft auf Infrastruktur unter Ihrer Kontrolle, von einer Cloud Ihrer Wahl bis zu einem vollständig vom Netz getrennten Netzwerk.




Was ist Sanket
Sanket (Sanket.Chat) von Tosh Defence ist eine souveräne, sichere Kommunikationsplattform auf militärischem Sicherheitsniveau für Streitkräfte, Behörden, Nachrichtendienste, Strafverfolgungsbehörden, Betreiber kritischer Infrastrukturen und andere Organisationen, deren Kommunikation vertraulich bleiben muss, selbst wenn dem Netzwerk oder dem Hosting-Anbieter nicht vertraut werden kann.
Was das bedeutet
संकेत bedeutet auf Englisch „Signal“
संकेत (Sanket) - Signal. Code. Hinweis. Verdecktes Zeichen. Wird im militärischen Kontext für verdeckte Signale zwischen Streitkräften verwendet. Das Wort selbst steht für Kommunikation - nahbar, zugänglich und unverkennbar indisch.
HERGESTELLT IN INDIEN. FÜR INDIEN. FÜR DIE WELT.
Eine souveräne Alternative zu Messengern für Privatnutzer und ausländischen Plattformen für die Zusammenarbeit
SANKET wird von Tosh Defence in Indien für Organisationen entwickelt, die Kommunikation auf Verteidigungsniveau benötigen, ohne ihre Infrastruktur, Schlüssel, Protokolle oder Richtlinien an Dritte abzugeben. Betreiben Sie SANKET als dedizierte gehostete Installation, auf Ihren eigenen Servern oder vollständig physisch isoliert.
Ihre Daten
Nachrichten, Dateien und Anrufe sind Ende-zu-Ende-verschlüsselt; der Server verfügt zu keinem Zeitpunkt über die Schlüssel, um sie zu lesen. Jeder vom Server gespeicherte Datensatz verbleibt innerhalb der von Ihnen gewählten Installation.
Ihre Kontrolle
Ihre Infrastruktur, Ihr Identitätsanbieter, Ihre Richtlinien, Ihre Aufbewahrungsregeln und Ihre Update-Zeitplanung. Eine Kontrolle, für die gehostete Nachrichtendienste schlicht nicht ausgelegt sind.
Ihre Datenhoheit
Eine eigenständige Installation pro Organisation, mit Ihrem Markenauftritt, Ihrer Zertifizierungsstelle und Ihrem Prüfprotokoll.
Sicherheit auf Verteidigungsniveau
libsignal mit Post-Quanten-Schutz, durchgängigem AES-256, hardwaregestützten Schlüsseln, signierten Gerätelisten, gegenseitiger TLS-Authentifizierung der Geräte und FIDO2-Administratorschlüsseln.
DAS PROBLEM
Organisationen mit hohen Sicherheitsanforderungen führen kritische Gespräche weiterhin über Messenger für Privatnutzer und ausländische SaaS-Plattformen, die ihnen weder gehören noch ihrer Kontrolle unterliegen. Verschlüsselung allein beantwortet nicht, wer den Dienst betreibt, wo er läuft, wer die Schlüssel und Protokolldaten verwahrt oder wer über Änderungen entscheidet. SANKET beantwortet jede dieser Fragen innerhalb Ihrer eigenen Sicherheitsgrenzen.
DIE LÖSUNG
Was Sanket Tut
Sanket (Sanket.Chat) von Tosh Defence ist eine souveräne, sichere Kommunikationsplattform auf militärischem Sicherheitsniveau für Streitkräfte, Behörden, Nachrichtendienste, Strafverfolgungsbehörden, Betreiber kritischer Infrastrukturen und andere Organisationen, deren Kommunikation vertraulich bleiben muss, selbst wenn dem Netzwerk oder dem Hosting-Anbieter nicht vertraut werden kann.
SANKET wird auf einer Plattform und mit einem einheitlichen Sicherheitskonzept in 3 Varianten angeboten: Sanket.Chat, die kostenlose öffentliche Anwendung für iOS und Android; Sanket.Work, eine dedizierte, unter Ihrer eigenen Marke betriebene Installation, die in jeder von Ihnen gewählten Region auf jeder von Ihnen gewählten Cloud-Plattform gehostet werden kann; und Sanket.Enterprise, das Sie auf Ihren eigenen Servern oder vollständig physisch isoliert betreiben. Der entscheidende Vorteil ist das Ausmaß Ihrer Kontrolle: Ihre Infrastruktur, Ihre Schlüssel, Ihr Identitätsanbieter, Ihre Richtlinien, Ihre Marke, Ihre Aufbewahrungsfristen und der Zeitpunkt Ihrer Aktualisierungen.

FÄHIGKEITEN
Hauptmerkmale
Ende-zu-Ende-Verschlüsselung, bereit für das Post-Quanten-Zeitalter
Signal Protocol über die offizielle libsignal-Bibliothek von Signal: PQXDH-Schlüsselvereinbarung mit einem Kyber-Vorschlüssel und Double Ratchet mit SPQR. Jede Nachricht erhält einen neuen Schlüssel, und der Server verfügt zu keinem Zeitpunkt über die Schlüssel, um sie zu lesen.
Sichere Sprach- und Videoanrufe
Einzel- und Gruppenanrufe mit AES-256-GCM-Verschlüsselung der Einzelbilder plus SRTP AES-256-GCM, fünf neuen Schlüsseln pro Sekunde, optimiert für Verbindungen mit begrenzter Kapazität und auch über HTTPS-Port 443 nutzbar.
Verschlüsselte Rundnachricht mit Priorität
Ende-zu-Ende-verschlüsselte Rundmeldungen mit 4 Prioritätsstufen, Vollbildwarnungen, Nachverfolgung der Bestätigung und automatischer Erinnerung bei dringenden Nachrichten, die nicht rechtzeitig bestätigt wurden.
Kundendefinierte Einstufungskennzeichnungen
Bis zu acht von Ihnen definierte, hierarchisch geordnete Kennzeichnungen, die innerhalb der Verschlüsselung übertragen werden. Inhalte oberhalb der niedrigsten Stufe können weder weitergeleitet noch exportiert oder heruntergeladen werden. Bei einer Weiterleitung wird die Kennzeichnung niemals herabgestuft.
Sicherheitsschlüssel für Administratoren und Ihre eigene zentrale Anmeldung
FIDO2-Sicherheitsschlüssel für Administratoren, Anmeldung über Ihren eigenen OIDC- oder SAML 2.0-Identitätsanbieter, LDAP-Verzeichnisprüfungen und SCIM 2.0-Bereitstellung.
Gerätevertrauen integriert
Hardwaregestützte Schlüssel auf jedem Mobiltelefon, gegenseitige TLS-Authentifizierung von Geräten mit Zertifikaten unter Ihrer eigenen Zertifizierungsstelle, signierte Gerätelisten, Modus für verlorene Geräte und serverbestätigte Fernlöschung.
Souverän und für isolierte Netzwerke geeignet
Eine eigenständige Installation pro Organisation auf einer Infrastruktur Ihrer Wahl, mit hoher Verfügbarkeit und Wiederherstellung an einem zweiten Standort. Keine Analysedienste von Drittanbietern in Apps oder auf Servern.
Signierte Versionen unter Ihrer Kontrolle
Mit Ed25519 signierte Versionen werden vor der Installation geprüft und nur mit Ihrer Zustimmung installiert. Ein Festhalten am bisherigen Versionsstand und eine Rückkehr zu einer älteren Version werden verhindert. Schlägt eine Aktualisierung fehl, wird der vorherige Zustand automatisch wiederhergestellt.
MEHRSPRACHIGE UNTERSTÜTZUNG
Für Indiens Sprachen und die Sprachen der Welt entwickelt
Einsatzkräfte, Amtsträger und Mitarbeitende nutzen Sanket in ihrer eigenen Sprache; die Benutzeroberfläche ist für wichtige indische und internationale Sprachen lokalisiert.
हिन्दी
Hindi
বাংলা
Bengalisch
தமிழ்
Tamilisch
తెలుగు
Telugu
मराठी
Marathi
ગુજરાતી
Gujarati
ಕನ್ನಡ
Kannada
മലയാളം
Malayalam
ਪੰਜਾਬੀ
Panjabi
ଓଡ଼ିଆ
Odia
অসমীয়া
Assamesisch
English
Englisch
Français
Französisch
Deutsch
Deutsch
Español
Spanisch
Português
Portugiesisch
Русский
Russisch
日本語
Japanisch
한국어
Koreanisch
中文
Chinesisch
ไทย
Thailändisch
Tiếng Việt
Vietnamesisch
Türkçe
Türkisch
Nederlands
Niederländisch
Italiano
Italienisch
SICHERHEITSARCHITEKTUR
Entwickelt zum Schutz vor staatlichen Angreifern
SANKET basiert auf dem unabhängig geprüften libsignal von Signal und standardisierten, wissenschaftlich begutachteten kryptografischen Bausteinen, mit Post-Quanten-Schutz und durchgängigem AES-256.
Vereinbarung von Nachrichtenschlüsseln
PQXDH
libsignal-Schlüsselaustausch mit einem Post-Quanten-Kyber-Prekey, der Sitzungen vor dem nachträglichen Entschlüsseln heute abgefangener Daten schützt
Schlüsselwechsel für Nachrichten
Double Ratchet + SPQR
Der Triple Ratchet: ein neuer Schlüssel für jede Nachricht, Vorwärtsgeheimhaltung und Wiederherstellung nach einer Kompromittierung, ergänzt durch einen Post-Quanten-Ratchet
Nachrichtenverschlüsselung
AES-256-CBC + HMAC-SHA256
In libsignal: ein Geheimtext für jedes Empfängergerät
Gruppen
Per-Device Fan-Out
Paarweise libsignal-Sitzungen mit jedem Gerät eines Gruppenmitglieds, sodass es keinen Gruppenschlüssel gibt, der gestohlen werden könnte
Dateiverschlüsselung
AES-256-GCM
Ein neuer Schlüssel für jede Datei, übermittelt in der libsignal-Nachricht
Anrufverschlüsselung
AES-256-GCM Frames + SRTP
Bildverschlüsselung plus SRTP AES-256-GCM mit fünf neuen Bildschlüsseln pro Sekunde
Transportsicherheit
TLS 1.3 + Hybrid PQ
Ausschließlich AES-256-GCM-Chiffrensammlungen, X25519MLKEM768 wird zuerst angeboten, Zertifikatsbindung in den Anwendungen
Geräteauthentifizierung
Device Mutual TLS
Ein Client-Zertifikat für jedes freigegebene Gerät, ausgestellt von Ihrer Zertifizierungsstelle
Gerätelisten
Signed by the Account
Absender überprüfen die signierte Liste, sodass der Server nicht unbemerkt ein Gerät hinzufügen kann
Speicherung privater Schlüssel
Hardware-Backed
Secure Enclave auf iOS, StrongBox oder die vertrauenswürdige Ausführungsumgebung auf Android
Administratoranmeldung
FIDO2 Security Keys
Phishing-resistente WebAuthn-Schlüssel, die von der Installation selbst verifiziert werden
Softwareversionen
Ed25519-Signed
Schutz vor dem Einfrieren und Zurücksetzen von Versionen, vor jeder Installation und jedem Upgrade überprüft
Konzeptbedingt kein serverseitiger Einblick in Inhalte
Der Server leitet Schlüsseltext weiter und besitzt zu keinem Zeitpunkt die Schlüssel für Nachrichten, Dateien, Anrufe, Reaktionen oder verschlüsselte Rundnachrichten. Die Ver- und Entschlüsselung erfolgt auf den Geräten der Beteiligten.
Bedrohungsmodell - Gegen wen wir verteidigen
Fernmeldeaufklärung durch staatliche Akteure
Ende-zu-Ende-Verschlüsselung mit den Post-Quanten-Verfahren PQXDH und SPQR, TLS ausschließlich mit AES-256-GCM und hybridem Post-Quanten-Schlüsselaustausch sowie Perfect Forward Secrecy für jede Nachricht.
Kompromittierter Server
Der Server besitzt zu keinem Zeitpunkt die Schlüssel für Inhalte. Signierte Gerätelisten verhindern, dass er ein Gerät hinzufügt, das Kopien von Nachrichten erhalten würde.
Kompromittierte Zertifizierungsstelle oder Abfangen des Netzwerkverkehrs
Zertifikat-Pinning in den Apps, gegenseitige TLS-Authentifizierung der Geräte am Netzwerkrand und ausschließlich AES-256-GCM-Verschlüsselungssuiten für die Übertragung.
Kompromittiertes Administratorkonto
FIDO2-Sicherheitsschlüssel für Administratoren, auf Berechtigungen beschränkte Rollen und ein mit SHA-256 verkettetes Auditprotokoll, das verifiziert und in Ihr SIEM exportiert werden kann.
Angriffe auf die Lieferkette und durch Zurücksetzen auf frühere Versionen
Mit Ed25519 signierte Versionen mit Sequenznummern, Ablaufdatum und signierter Software-Stückliste. Eine Installation weist unsignierte, abgelaufene oder ältere Versionen zurück.
Verlorenes oder beschlagnahmtes Gerät
Hardwaregestützte Schlüssel, eine verschlüsselte lokale Datenbank, sofortiger Entzug von Zugriffsberechtigungen, Modus für verlorene Geräte und serverbestätigte Fernlöschung.
Basierend auf der unabhängig geprüften Bibliothek libsignal von Signal
Die libsignal-Bibliothek von Signal
Die offizielle, unabhängig geprüfte Implementierung des Signal Protocol von Signal, die auf iOS, Android, Desktop-Systemen und Servern unverändert eingesetzt wird
Veröffentlichte, wissenschaftlich begutachtete Protokolle
PQXDH, Double Ratchet und SPQR, mit veröffentlichten Spezifikationen und wissenschaftlicher Analyse
Standardisierte kryptografische Bausteine
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id und die ML-KEM-Familie
Sichere Hardware der Plattform
Apple Secure Enclave und Android StrongBox oder die vertrauenswürdige Ausführungsumgebung für Geräteschlüssel
Regel für geprüfte Bibliotheken
Für jede kryptografische Bibliothek, auf die Sanket angewiesen ist, gilt die Anforderung einer veröffentlichten unabhängigen Prüfung
Zertifizierungsweg
EINSATZOPTIONEN
Produktkategorien
Sanket.Chat
Die kostenlose App für private Nachrichten für iOS und Android, von Tosh Defence auf indischer Infrastruktur betrieben.
Sanket.Work
Eine dedizierte Installation unter Ihrer Marke, in jeder Region auf einer Cloud-Plattform Ihrer Wahl gehostet, mit administrativer Kontrolle und Desktop-Anwendungen für Ihre Organisation.
Sanket.Enterprise
Eine vom Kunden betriebene Installation für Verteidigung, Regierung, Nachrichtendienste und kritische Infrastrukturen, auf eigenen Servern oder in einer vollständig netzisolierten Umgebung.
WARUM NICHT EINE AUSLÄNDISCHE ALTERNATIVE?
Warum Sanket?
“Für Ihre Kommunikation sollten Sie niemals die Eigentümerschaft aufgeben müssen. Mit Sanket behalten Sie die Kontrolle.”
INTEGRATION
Funktioniert mit
ENTWORFEN FÜR
Wer es bedient
Stolz hergestellt in Indien
In Indien von Tosh Defence entwickelt, erstellt und betreut, auf geprüften offenen Grundlagen. Weltweit einsetzbar, ohne ausländische Laufzeitabhängigkeiten bei einer physisch vom Netz getrennten Installation; eine Quellcodeprüfung ist für Kunden nach Vereinbarung möglich.
Sanket im Detail kennenlernen
Informieren Sie sich genauer über das Sicherheitskonzept, die von SANKET bedienten Sektoren, Vergleiche mit anderen Lösungen und das öffentliche technische Sicherheitsdokument.
Bereit zu Sehen Sanket in Aktion?
Vereinbaren Sie mit unserem Team eine Live-Demonstration, abgestimmt auf Ihre operativen Anforderungen - ganz gleich, wo auf der Welt Sie sich befinden.