
Produkt
Sanket.Enterprise: Sichere Kommunikation für Verteidigung und Behörden auf eigenen Servern oder in physisch isolierten Netzwerken
Sanket.Enterprise bietet sichere Kommunikation für Verteidigung und Behörden, die Ihr eigenes Team betreibt: eine Installation von Sanket auf Ihren Servern, lokal angebunden oder vollständig physisch von anderen Netzwerken getrennt. Jede Komponente, von der Zertifizierungsstelle über Push-Benachrichtigungen für Android bis hin zur Lizenzierung und signierten Updates, läuft innerhalb Ihrer Infrastrukturgrenze. Ihre Kommunikation verbleibt damit stets in Ihrer eigenen Infrastruktur.
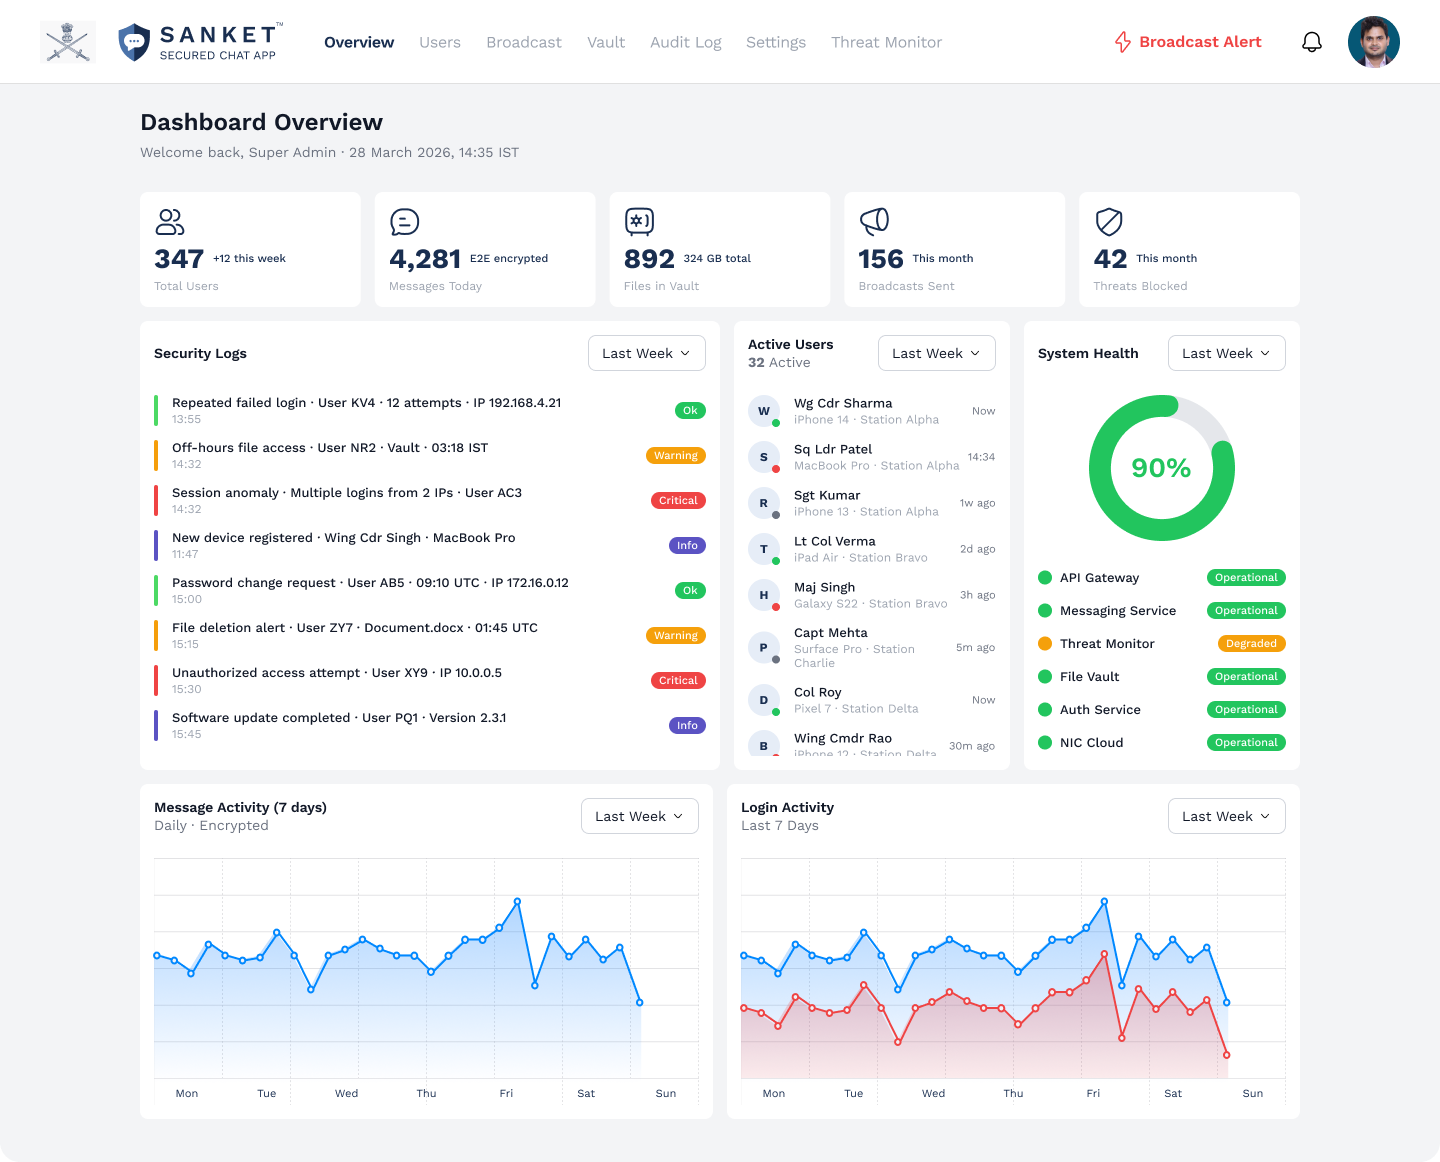
Was das bedeutet
Die Plattform, einfach erklärt
Vom Kunden betriebene Installation auf Ihren eigenen Servern, mit Netzanbindung oder vollständig von anderen Netzen isoliert
Betrieb in physisch isolierten Netzwerken: interne Zertifizierungsstelle, selbst gehostete Push-Benachrichtigungen für Android, Offline-Lizenzprüfung und signierte Offline-Veröffentlichungspakete
Hochverfügbarkeitskonfiguration über mehrere Hosts hinweg, mit einem asynchronen zweiten Standort zur Wiederherstellung nach einem Ausfall
Ende-zu-Ende-verschlüsselte Nachrichten, Dateien, Sprach- und Videoanrufe sowie priorisierte Rundsendungen mit Empfangsbestätigung
Kundendefinierte Einstufungskennzeichnungen, die in die Verschlüsselung eingebunden sind, mit Kontrollmöglichkeiten für Weiterleitung, Export und Herunterladen
FIDO2-Sicherheitsschlüssel für Administratoren, Ihr eigener Identitätsanbieter und Ihr eigenes Verzeichnis sowie SCIM 2.0 für die Bereitstellung
Signierte Versionen mit Schutz vor dem Einfrieren des Versionsstands und der Rücksetzung auf ältere Versionen, die nur nach Ihrer Freigabe installiert werden
Konzeptbedingt kein serverseitiger Einblick in Inhalte
Datenschutzarchitektur
Mit Sanket.Enterprise betreibt Ihre Organisation die Plattform selbst. Inhalte sind Ende-zu-Ende-verschlüsselt, und der Server verfügt zu keinem Zeitpunkt über die dafür benötigten Schlüssel. Jeder Datensatz, den der Server speichert, von Routinginformationen bis zum Prüfprotokoll, verbleibt in Ihrer eigenen Infrastruktur.
libsignal · Post-Quanten · AES-256
Sicherheitsmodell
Sanket.Enterprise ist für den Schutz vor technisch versierten Angreifern ausgelegt: Ende-zu-Ende-Verschlüsselung mit libsignal und Schutz gegen Quantenangriffe, durchgängiges AES-256, hardwaregestützte Geräteschlüssel, Client-Zertifikate für Geräte unter Ihrer eigenen Zertifizierungsstelle, signierte Gerätelisten, Sicherheitsschlüssel für Administratoren und ein durch SHA-256-Hashes verkettetes Audit-Protokoll, das in Ihr SIEM exportiert werden kann.
Gehostet · Auf eigenen Servern · Ohne Netzwerkverbindung
Kontrolle über die Bereitstellung
Sanket.Enterprise wird mit Docker Compose auf Ihrer Infrastruktur bereitgestellt, entweder auf einem einzelnen Host oder in einer hochverfügbaren Topologie mit mehreren Hosts und einem zweiten Standort. Tosh Defence unterstützt Sie bei Architekturprüfung, Bereitstellungsplanung und langfristigem Betrieb.
Keine Analysedienste von Drittanbietern
Kein werbefinanziertes Geschäftsmodell
SANKET hat kein werbefinanziertes Geschäftsmodell und erstellt keine Nutzerprofile. Keine Anwendung und kein Server von SANKET enthält ein SDK eines Drittanbieters für Analysen, Werbung oder Absturzberichte. Von SANKET selbst erfasste Nutzungszahlen verbleiben innerhalb der Installation und können von der Organisation deaktiviert werden.
Auf eigenen Servern oder vollständig netzisoliert
Jeder Schlüssel, jedes Protokoll und jede Identität innerhalb Ihrer Sicherheitsgrenze
Hochverfügbarkeit mit Wiederherstellung an einem zweiten Standort
Für Verteidigung, Behörden und kritische Infrastrukturen entwickelt
Bereitstellungsablauf
Wählen Sie die passende Produktedition für Ihre Organisation
Sanket.Chat
EinzelpersonDie kostenlose App für private Nachrichten für iOS und Android, in Indien entwickelt und von Tosh Defence auf indischer Infrastruktur betrieben.
Sanket.Work
OrganisationEine dedizierte Installation unter Ihrer Marke, in jeder Region auf einer Cloud-Plattform Ihrer Wahl gehostet und auf vertraglicher Grundlage für Sie betrieben.
Sanket.Enterprise
Verteidigung und BehördenEine vom Kunden betriebene Installation für Verteidigung, Regierung und kritische Infrastrukturen, auf eigenen Servern oder in einer vollständig netzisolierten Umgebung.
Behalten Sie jeden Server, jeden Schlüssel, jede Identität und alle Protokolldaten innerhalb Ihrer eigenen Sicherheitsgrenzen, ohne im laufenden Betrieb zwingend vom Anbieter abhängig zu sein
Betreiben Sie sichere Nachrichtenübermittlung, Anrufe und priorisierte Rundsendungen in einem geschlossenen oder physisch isolierten Netzwerk
Steuern Sie Aktualisierungen selbst. Signierte Versionen werden vor der Installation überprüft.
Häufig gestellte Fragen
Kann Sanket.Enterprise vollständig ohne Internetzugang betrieben werden?
Ja. Bei einer vollständig von anderen Netzen isolierten Installation laufen sämtliche Komponenten innerhalb Ihres Netzes: Ihre interne Zertifizierungsstelle, ein selbst betriebener Push-Dienst für Android, die Offline-Lizenzprüfung und signierte Release-Pakete, die auf kontrollierten Datenträgern bereitgestellt werden.
Wie werden Aktualisierungen auf eine physisch vom Netz getrennte Installation angewendet?
Tosh Defence liefert mit Ed25519 signierte Veröffentlichungspakete mit einer signierten Komponentenliste. Die Installation prüft jedes Paket vor der Installation und weist Pakete zurück, die nicht signiert, abgelaufen oder älter als die laufende Version sind. Sie entscheiden, wann Sie aktualisieren. Eine fehlgeschlagene Aktualisierung wird automatisch rückgängig gemacht.
Unterstützt Sanket.Enterprise Hochverfügbarkeit?
Ja. Eine auf mehrere Rechner verteilte Hochverfügbarkeitskonfiguration betreibt redundante Zugangs-, Anwendungs-, Datenbank-, Speicher- und Medienknoten sowie einen zweiten Standort für die asynchrone Wiederherstellung nach einem Ausfall. Sie ist auf einen maximalen Datenverlust von 5 Minuten und eine Wiederherstellungszeit von 1 Stunde ausgelegt.
Kann Sanket.Enterprise in unsere Identitätssysteme integriert werden?
Ja. Administratoren können sich über Ihren eigenen OIDC- oder SAML 2.0-Identitätsanbieter anmelden. Nutzer können mit Ihrem LDAP-Verzeichnis abgeglichen werden, SCIM 2.0 stellt Konten bereit, und Gerätezertifikate werden von Ihrer internen Zertifizierungsstelle ausgestellt.
Wie läuft die Zusammenarbeit bei Sanket.Enterprise ab?
Die Zusammenarbeit beginnt mit einem vertraulichen Gespräch über Ihr Bedrohungsmodell und Ihre Umgebung. Darauf folgen eine Architekturprüfung, die Planung der Bereitstellung und die Festlegung des Integrationsumfangs, abgestimmt auf Ihre Beschaffungsvorgaben.
Sanket.Enterprise für Verteidigung und Behörden kennenlernen
Erfahren Sie, wie Sanket.Enterprise auf eigenen Servern und vollständig netzisoliert betrieben wird, welche Sektoren es bedient, wie es im Vergleich abschneidet und welche Whitepaper-Kapitel die Grundlagen erläutern.
Beginnen Sie mit einem Gespräch, nicht mit einer Verpflichtung
Tosh Defence begleitet sicherheitsbewusste Organisationen durch ein strukturiertes Evaluierungsverfahren. Beschreiben Sie uns Ihr Bedrohungsmodell, und wir zeigen Ihnen den passenden Weg zur Bereitstellung.