

Sanket संकेत
Aplicación de mensajería segura y plataforma soberana de comunicación segura
Sus datos. Su control. Su titularidad.
Sanket (Sanket.Chat) de Tosh Defence ofrece a organizaciones de defensa, organismos públicos y otras organizaciones que requieren un alto nivel de confianza mensajería cifrada de extremo a extremo, intercambio de archivos, llamadas de voz y vídeo y difusión prioritaria. Se basa en libsignal de Signal, sometida a auditorías independientes, con protección poscuántica y AES-256, y funciona en infraestructura bajo su control, desde la nube que elijan hasta una red completamente aislada de otras redes.


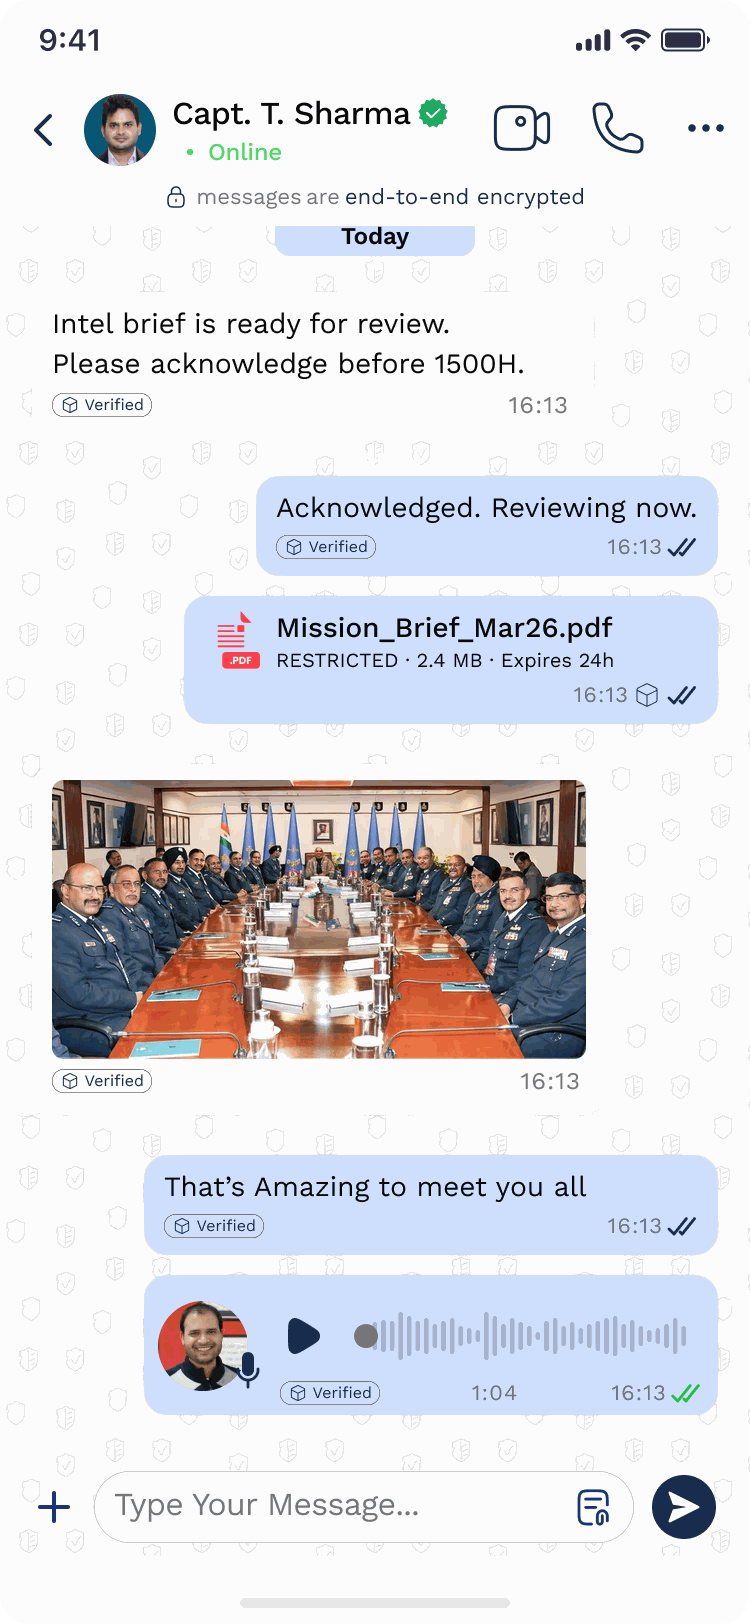


Qué es Sanket
Sanket (Sanket.Chat) de Tosh Defence es una plataforma soberana de comunicaciones seguras de grado militar para las fuerzas armadas, organismos públicos, servicios de inteligencia, fuerzas de seguridad, operadores de infraestructuras críticas y otras organizaciones cuyas comunicaciones deben permanecer confidenciales incluso cuando no se puede confiar en la red o en el proveedor de alojamiento.
Qué significa esto
संकेत significa «señal» en inglés
संकेत (SANKET) - Señal. Código. Indicación. Signo encubierto. Se utiliza en contextos militares para transmitir señales encubiertas entre fuerzas. La palabra en sí significa comunicación: cercana, accesible e inconfundiblemente india.
HECHO EN INDIA. PARA INDIA. PARA EL MUNDO.
Una alternativa soberana a las aplicaciones de mensajería para consumidores y las suites de colaboración extranjeras
SANKET está desarrollado en la India por Tosh Defence para organizaciones que necesitan comunicaciones con seguridad de nivel militar sin ceder a terceros su infraestructura, claves, registros ni políticas. Puede utilizarlo en una instalación alojada y exclusiva, operarlo en sus propios servidores o mantenerlo completamente aislado de otras redes.
Sus datos
Los mensajes, los archivos y las llamadas están cifrados de extremo a extremo, y el servidor nunca posee las claves necesarias para leerlos. Todos los registros que conserva el servidor permanecen dentro de la instalación que usted elija.
Su control
Su infraestructura, su proveedor de identidad, sus políticas, sus reglas de conservación y sus plazos de actualización. Un control que los servicios de mensajería alojados sencillamente no están diseñados para ofrecer.
Su titularidad
Una instalación dedicada por organización, con su marca, su autoridad de certificación y su registro de auditoría.
Seguridad de nivel militar
libsignal con protección poscuántica, AES-256 en todo el sistema, claves respaldadas por hardware, listas de dispositivos firmadas, TLS mutuo entre dispositivos y claves FIDO2 para administradores.
EL PROBLEMA
Las organizaciones que requieren un alto nivel de confianza siguen manteniendo conversaciones críticas en aplicaciones de mensajería de consumo y plataformas de software como servicio extranjeras que ni poseen ni controlan. El cifrado por sí solo no resuelve quién opera el servicio, dónde se ejecuta, quién custodia las claves y los registros, ni quién decide cuándo se modifica. Sanket responde a todas esas preguntas dentro de su propio perímetro de seguridad.
LA SOLUCIÓN
Qué Sanket Hace
Sanket (Sanket.Chat) de Tosh Defence es una plataforma soberana de comunicaciones seguras de grado militar para las fuerzas armadas, organismos públicos, servicios de inteligencia, fuerzas de seguridad, operadores de infraestructuras críticas y otras organizaciones cuyas comunicaciones deben permanecer confidenciales incluso cuando no se puede confiar en la red o en el proveedor de alojamiento.
SANKET se ofrece de tres formas sobre una misma plataforma y con un mismo diseño de seguridad: Sanket.Chat, la aplicación pública gratuita para iOS y Android; Sanket.Work, una instalación exclusiva con la marca del cliente, alojada en cualquier región y nube que elija; y Sanket.Enterprise, operada por usted en sus propios servidores o en un entorno completamente aislado de otras redes. Su principal ventaja es el grado de control del cliente: su infraestructura, sus claves, su proveedor de identidad, sus políticas, su marca, sus periodos de conservación y el momento de aplicar las actualizaciones.

CAPACIDADES
Características Clave
Cifrado de extremo a extremo, preparado para la era poscuántica
Signal Protocol mediante libsignal, la implementación oficial de Signal: acuerdo de claves PQXDH con una preclave Kyber y Double Ratchet con SPQR. Cada mensaje recibe una clave nueva y el servidor nunca dispone de las claves necesarias para leerlo.
Llamadas seguras de voz y vídeo
Llamadas individuales y grupales con cifrado de tramas AES-256-GCM más SRTP AES-256-GCM, cinco claves nuevas cada segundo, optimizadas para conexiones de capacidad limitada y capaces de funcionar a través del puerto 443 de HTTPS.
Difusión prioritaria cifrada
Comunicaciones de difusión cifradas de extremo a extremo con cuatro niveles de prioridad, alertas a pantalla completa, seguimiento de confirmaciones de recepción y avisos de seguimiento automáticos para mensajes urgentes no confirmados a tiempo.
Etiquetas de clasificación definidas por el cliente
Hasta ocho etiquetas jerarquizadas que usted define y que se transmiten dentro del contenido cifrado. El contenido con una clasificación superior a la más baja no se puede reenviar, exportar ni descargar, y un reenvío nunca reduce la clasificación de la etiqueta.
Claves de seguridad para administradores e inicio de sesión único propio
Llaves de seguridad FIDO2 para administradores, inicio de sesión mediante su propio proveedor de identidad OIDC o SAML 2.0, comprobaciones en el directorio LDAP y aprovisionamiento SCIM 2.0.
Confianza integrada en los dispositivos
Claves respaldadas por hardware en cada teléfono, TLS mutuo entre dispositivos con certificados emitidos por su propia autoridad de certificación, listas de dispositivos firmadas, modo de dispositivo perdido y borrado remoto confirmado por el servidor.
Soberana y apta para redes aisladas
Una instalación dedicada por organización, en la infraestructura que elija, con alta disponibilidad y recuperación en una segunda ubicación. Sin herramientas de análisis de terceros en ninguna aplicación ni servidor.
Versiones firmadas bajo su control
Versiones firmadas con Ed25519, con bloqueo de versiones y protección contra la instalación de versiones anteriores, verificadas antes de la instalación e instaladas solo con su aprobación, con reversión automática si falla una actualización.
SOPORTE MULTILINGÜE
Diseñado para las lenguas de la India y del mundo
Los oficiales, funcionarios y empleados utilizan Sanket en su propio idioma, con una interfaz localizada a los principales idiomas de la India y del mundo.
हिन्दी
Hindi
বাংলা
Bengalí
தமிழ்
Tamil
తెలుగు
Telugu
मराठी
Maratí
ગુજરાતી
Guyaratí
ಕನ್ನಡ
Canarés
മലയാളം
Malabar
ਪੰਜਾਬੀ
Panyabí
ଓଡ଼ିଆ
Oriya
অসমীয়া
Asamés
English
Inglés
Français
Francés
Deutsch
Alemán
Español
Español
Português
Portugués
Русский
Ruso
日本語
Japonés
한국어
Coreano
中文
Chino
ไทย
Tailandés
Tiếng Việt
Vietnamita
Türkçe
Turco
Nederlands
Neerlandés
Italiano
Italiano
ARQUITECTURA DE SEGURIDAD
Diseñado para hacer frente a adversarios estatales
SANKET se basa en libsignal de Signal, sometida a auditorías independientes, y en componentes criptográficos estándar revisados por expertos, con protección poscuántica y AES-256 en todo el sistema.
Acuerdo de claves para mensajes
PQXDH
Acuerdo de claves mediante libsignal con una preclave Kyber poscuántica, que protege las sesiones frente a la recopilación de datos para descifrarlos más adelante.
Evolución de claves por mensaje
Double Ratchet + SPQR
El Triple Ratchet: una clave nueva para cada mensaje, secreto hacia adelante y recuperación tras un compromiso, junto con un mecanismo de renovación de claves poscuántico
Cifrado de mensajes
AES-256-CBC + HMAC-SHA256
Cómo genera libsignal un texto cifrado para cada dispositivo destinatario
Grupos
Per-Device Fan-Out
Sesiones libsignal individuales con cada dispositivo de cada miembro, por lo que no hay una clave de grupo que se pueda robar
Cifrado de archivos
AES-256-GCM
Una clave nueva para cada archivo, enviada dentro del mensaje de libsignal
Cifrado de llamadas
AES-256-GCM Frames + SRTP
Cifrado de fotogramas más SRTP AES-256-GCM, con cinco claves nuevas de fotograma cada segundo
Seguridad de la capa de transporte
TLS 1.3 + Hybrid PQ
Conjuntos de cifrado limitados a AES-256-GCM, X25519MLKEM768 ofrecido en primer lugar y fijación de certificados en las aplicaciones
Autenticación de dispositivos
Device Mutual TLS
Un certificado de cliente para cada dispositivo autorizado, emitido por su autoridad de certificación
Listas de dispositivos
Signed by the Account
Los remitentes verifican la lista firmada, por lo que el servidor no puede añadir un dispositivo sin que se detecte.
Almacenamiento de claves privadas
Hardware-Backed
Enclave seguro en iOS, StrongBox o entorno de ejecución de confianza en Android
Inicio de sesión de administradores
FIDO2 Security Keys
Claves WebAuthn resistentes a la suplantación de identidad y verificadas por la propia instalación
Versiones
Ed25519-Signed
Protección contra la congelación y la reversión, verificada antes de cada instalación y actualización
Diseñado para que el servidor no tenga acceso al contenido
El servidor transmite datos cifrados y nunca posee las claves de mensajes, archivos, llamadas, reacciones ni difusiones cifradas. El cifrado y el descifrado se realizan en los dispositivos de los participantes.
Modelo de Amenaza - Contra Quién Nos Defendemos
Inteligencia de señales de Estados nacionales
Cifrado de extremo a extremo con PQXDH y SPQR poscuánticos, TLS exclusivamente con AES-256-GCM e intercambio híbrido poscuántico de claves, y secreto perfecto hacia adelante para cada mensaje.
Servidor Comprometido
El servidor nunca posee las claves del contenido, y las listas de dispositivos firmadas impiden que añada un dispositivo que recibiría copias de los mensajes.
Autoridad de certificación fraudulenta o interceptación de red
Fijación de certificados en las aplicaciones, TLS mutuo con los dispositivos en el perímetro y conjuntos de cifrado para el transporte limitados a AES-256-GCM.
Cuenta de administrador comprometida
Llaves de seguridad FIDO2 para administradores, roles con permisos delimitados y un registro de auditoría encadenado mediante hashes SHA-256 que puede verificarse y exportarse a su SIEM.
Ataques a la cadena de suministro y de reversión
Versiones firmadas con Ed25519, con números de secuencia, fecha de caducidad y una lista firmada de componentes de software; la instalación rechaza las versiones sin firma, caducadas o anteriores.
Dispositivo perdido o incautado
Claves respaldadas por hardware, una base de datos local cifrada, revocación inmediata, modo de dispositivo perdido y borrado remoto confirmado por el servidor.
Basado en libsignal de Signal, sometida a auditorías independientes
La biblioteca libsignal de Signal
La implementación oficial del Signal Protocol de Signal, auditada de forma independiente y utilizada sin modificaciones en iOS, Android, equipos de escritorio y servidores
Protocolos publicados y revisados por pares
PQXDH, Double Ratchet y SPQR, con especificaciones publicadas y análisis académicos
Primitivas criptográficas estándar
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id y la familia ML-KEM
Hardware seguro de la plataforma
Apple Secure Enclave y Android StrongBox o el entorno de ejecución de confianza para las claves del dispositivo
Regla de uso de bibliotecas auditadas
Toda biblioteca criptográfica de la que depende Sanket debe contar con una auditoría independiente publicada
Vía de certificación
OPCIONES DE IMPLEMENTACIÓN
Niveles de Producto
Sanket.Chat
La aplicación gratuita de mensajería privada para iOS y Android, operada por Tosh Defence sobre infraestructura india.
Sanket.Work
Una instalación dedicada con su marca, alojada en cualquier región y en la nube que usted elija, con control administrativo, su identidad de marca y aplicaciones de escritorio para su organización.
Sanket.Enterprise
Una instalación gestionada por el cliente para defensa, administraciones públicas, servicios de inteligencia e infraestructuras críticas, en servidores propios o completamente aislada físicamente de otras redes.
¿POR QUÉ NO UNA ALTERNATIVA EXTRANJERA?
Por Qué Sanket?
“Sus comunicaciones nunca deberían obligarle a ceder la titularidad. Con Sanket, usted conserva el control.”
INTEGRACIÓN
Funciona Con
DISEÑADO PARA
A Quién Sirve
Orgullosamente Fabricado en India
Diseñado, desarrollado y mantenido en la India por Tosh Defence, sobre componentes abiertos auditados. Puede instalarse en cualquier parte del mundo; en una instalación aislada físicamente de las redes no depende de componentes extranjeros para funcionar, y los clientes pueden revisar el código fuente previo acuerdo.
Conozca SANKET en profundidad
Profundice en el diseño de seguridad, los sectores a los que presta servicio Sanket, su comparación con otras soluciones y el documento técnico público sobre seguridad.
Listo para Ver Sanket ¿en Acción?
Programe una demostración en directo con nuestro equipo, adaptada a sus requisitos operativos, esté donde esté en el mundo.