

Sanket संकेत
Application de messagerie sécurisée et plateforme de communication sécurisée souveraine
Vos données. Votre contrôle. Vos droits de propriété.
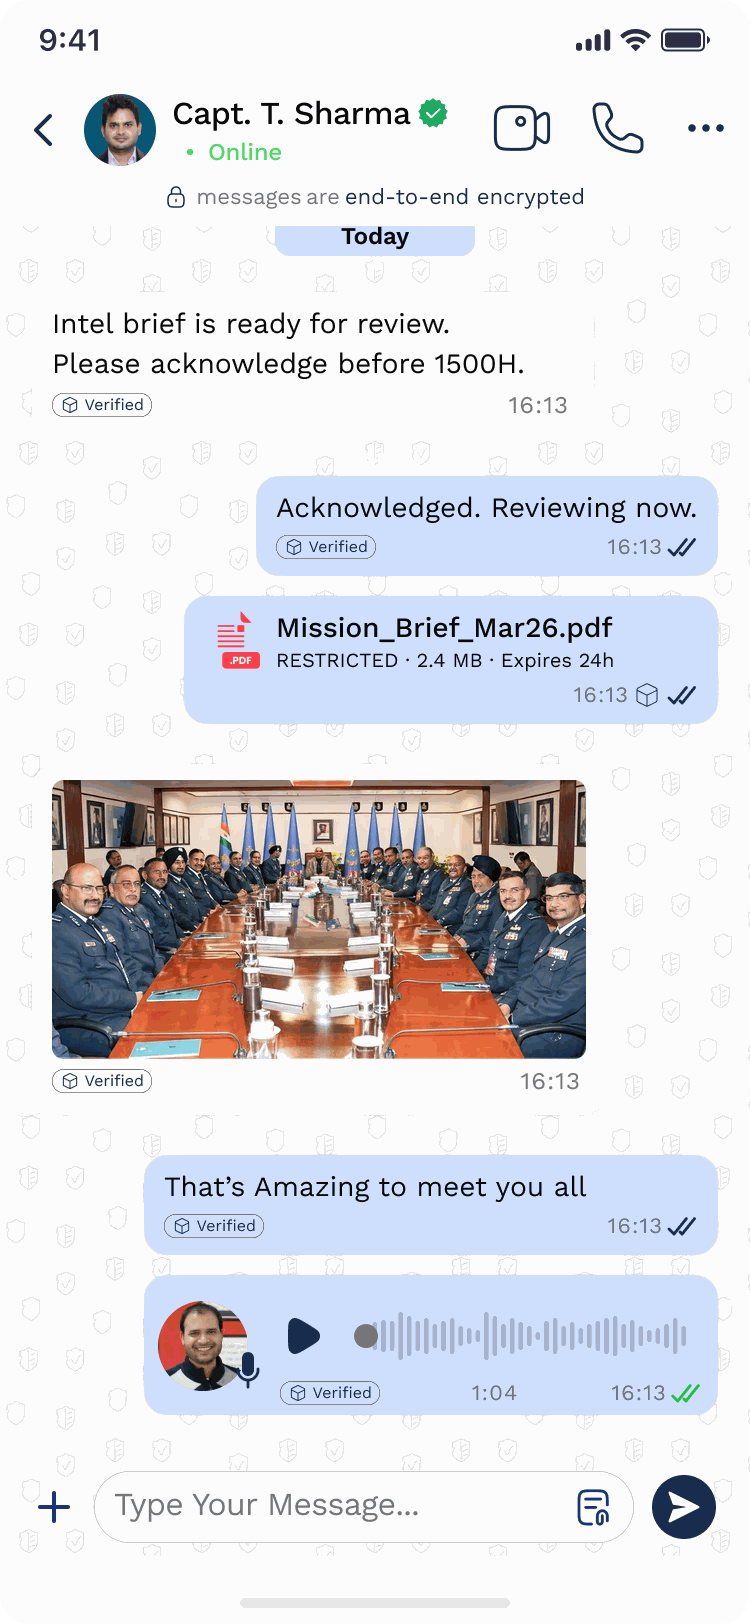
Sanket (Sanket.Chat) de Tosh Defence fournit aux organisations de défense, aux administrations et aux organisations exigeant un haut niveau de confiance une messagerie, des échanges de fichiers, des appels vocaux et vidéo et des diffusions prioritaires chiffrés de bout en bout. La plateforme repose sur la bibliothèque libsignal de Signal, auditée de manière indépendante, avec une protection post-quantique et AES-256, et fonctionne sur une infrastructure que vous contrôlez, du nuage de votre choix à un réseau entièrement isolé.




Qu'est-ce que Sanket
Sanket (Sanket.Chat) de Tosh Defence est une plateforme souveraine de communication sécurisée de niveau défense, destinée aux forces armées, aux administrations, aux services de renseignement et de police, aux exploitants d'infrastructures critiques et aux autres organisations dont les communications doivent rester confidentielles même lorsque le réseau ou le fournisseur d'hébergement n'est pas digne de confiance.
Ce que cela signifie
संकेत signifie « signal » en anglais
संकेत (Sanket) - Signal. Code. Indication. Signe clandestin. Terme utilisé dans les contextes militaires pour désigner les signaux clandestins échangés entre les forces. Le mot lui-même évoque la communication : chaleureux, accessible et incontestablement indien.
FABRIQUÉ EN INDE. POUR L'INDE. POUR LE MONDE.
Une alternative souveraine aux messageries grand public et aux suites de collaboration étrangères
Sanket est développé en Inde par Tosh Defence pour les organisations qui ont besoin de communications de niveau militaire sans confier leur infrastructure, leurs clés, leurs journaux ni leurs règles à un tiers. Utilisez-le sous forme d'installation dédiée hébergée, exploitez-le sur vos propres serveurs ou déployez-le sur un réseau entièrement isolé.
Vos données
Les messages, les fichiers et les appels sont chiffrés de bout en bout, et le serveur ne détient jamais les clés permettant de les lire. Chaque enregistrement conservé par le serveur reste dans l'installation que vous choisissez.
Votre contrôle
Votre infrastructure, votre fournisseur d’identité, vos règles, vos durées de conservation et votre calendrier de mises à jour. Un niveau de contrôle que les services de messagerie hébergés ne sont tout simplement pas conçus pour offrir.
Vos droits de propriété
Une installation dédiée par organisation, avec votre identité visuelle, votre autorité de certification et votre piste d’audit.
Sécurité de niveau militaire
libsignal avec protection post-quantique, AES-256 pour toutes les données, clés protégées par le matériel, listes d’appareils signées, TLS mutuel entre appareils et clés FIDO2 pour les administrateurs.
LE PROBLÈME
Des organisations soumises à de fortes exigences de confiance continuent de mener des conversations critiques sur des messageries grand public et des plateformes logicielles en tant que service étrangères qu’elles ne possèdent ni ne contrôlent. Le chiffrement seul ne permet pas de savoir qui exploite le service, où il fonctionne, qui détient les clés et les journaux, ni qui décide de ses modifications. Sanket apporte une réponse à chacune de ces questions au sein de votre propre périmètre de sécurité.
LA SOLUTION
Quoi Sanket Fait
Sanket (Sanket.Chat) de Tosh Defence est une plateforme souveraine de communication sécurisée de niveau défense, destinée aux forces armées, aux administrations, aux services de renseignement et de police, aux exploitants d'infrastructures critiques et aux autres organisations dont les communications doivent rester confidentielles même lorsque le réseau ou le fournisseur d'hébergement n'est pas digne de confiance.
Sanket est proposé sous 3 formes, sur une seule plateforme et selon une même architecture de sécurité : Sanket.Chat, l'application publique gratuite pour iOS et Android ; Sanket.Work, une installation dédiée à l'image de votre organisation, hébergée dans la région et sur le nuage de votre choix ; et Sanket.Enterprise, exploité par vos soins sur vos propres serveurs ou sur un réseau entièrement isolé. Son principal atout est l'étendue du contrôle accordé au client : votre infrastructure, vos clés, votre fournisseur d'identité, vos règles, votre identité visuelle, vos durées de conservation et le calendrier de vos mises à jour.

CAPACITÉS
Caractéristiques Clés
Chiffrement de bout en bout, prêt pour l'ère post-quantique
Signal Protocol via la bibliothèque officielle libsignal de Signal : accord de clés PQXDH avec une préclé Kyber et Double Ratchet avec SPQR. Chaque message reçoit une nouvelle clé, et le serveur ne détient jamais les clés permettant de le lire.
Appels vocaux et vidéo sécurisés
Appels individuels et de groupe avec chiffrement des trames par AES-256-GCM et chiffrement SRTP par AES-256-GCM, cinq nouvelles clés chaque seconde, optimisés pour les liaisons à capacité limitée et capables de fonctionner sur le port HTTPS 443.
Diffusion prioritaire chiffrée
Diffusions chiffrées de bout en bout avec quatre niveaux de priorité, alertes en plein écran, suivi des accusés de réception et relance automatique des messages urgents non confirmés dans les délais.
Étiquettes de classification définies par le client
Jusqu’à huit niveaux hiérarchisés que vous définissez, intégrés au contenu chiffré. Le contenu classé au-dessus du niveau le plus bas ne peut être ni transféré, ni exporté, ni téléchargé, et un transfert n’abaisse jamais son niveau.
Clés de sécurité pour les administrateurs et votre propre SSO
Clés de sécurité FIDO2 pour les administrateurs, connexion via votre propre fournisseur d’identité OIDC ou SAML 2.0, contrôles dans l’annuaire LDAP et provisionnement SCIM 2.0.
Confiance intégrée dans les appareils
Clés protégées par le matériel sur chaque téléphone, authentification mutuelle des appareils par TLS avec des certificats émis par votre propre autorité de certification, listes d'appareils signées, mode perte et effacement à distance confirmé par le serveur.
Souverain et compatible avec les réseaux isolés
Une installation dédiée par organisation, sur l’infrastructure de votre choix, avec haute disponibilité et reprise sur un site secondaire. Aucune analyse de données par des tiers dans les applications ni sur les serveurs.
Versions signées sous votre contrôle
Versions signées avec Ed25519, avec protection contre le gel des versions et contre le retour à une version antérieure, vérifiées avant installation et installées uniquement avec votre accord. En cas d'échec de la mise à niveau, le retour à l'état précédent est automatique.
SOUTIEN MULTILINGUE
Conçu pour les langues de l'Inde et du monde entier
Les officiers, les agents et le personnel utilisent Sanket dans leur propre langue, grâce à une interface disponible dans les principales langues indiennes et internationales.
हिन्दी
Hindi
বাংলা
Bengali
தமிழ்
Tamoul
తెలుగు
Télougou
मराठी
Marathi
ગુજરાતી
Goudjarati
ಕನ್ನಡ
Kannada
മലയാളം
Malayalam
ਪੰਜਾਬੀ
Pendjabi
ଓଡ଼ିଆ
Odia
অসমীয়া
Assamais
English
Anglais
Français
Français
Deutsch
Allemand
Español
Espagnol
Português
Portugais
Русский
Russe
日本語
Japonais
한국어
Coréen
中文
Chinois
ไทย
Thaï
Tiếng Việt
Vietnamien
Türkçe
Turc
Nederlands
Néerlandais
Italiano
Italien
ARCHITECTURE DE SÉCURITÉ
Conçu pour résister aux adversaires étatiques
Sanket repose sur libsignal de Signal, qui a fait l'objet d'un audit indépendant, et sur des primitives standard évaluées par les pairs, avec une protection post-quantique et AES-256 dans l'ensemble du système.
Accord sur les clés des messages
PQXDH
Établissement de clés libsignal avec une préclé Kyber post-quantique, protégeant les sessions contre la collecte de données visant à les déchiffrer ultérieurement.
Cliquet de chiffrement des messages
Double Ratchet + SPQR
Le mécanisme à triple cliquet : une nouvelle clé pour chaque message, la confidentialité persistante et le rétablissement de la sécurité après une compromission, avec un mécanisme à cliquet post-quantique en parallèle
Chiffrement des messages
AES-256-CBC + HMAC-SHA256
Dans libsignal, un texte chiffré pour chaque appareil destinataire
Groupes
Per-Device Fan-Out
Sessions libsignal établies entre chaque paire d’appareils des membres, de sorte qu’il n’existe aucune clé de groupe à dérober
Chiffrement des fichiers
AES-256-GCM
Une nouvelle clé pour chaque fichier, transmise dans le message libsignal
Chiffrement des appels
AES-256-GCM Frames + SRTP
Chiffrement des trames et SRTP AES-256-GCM, avec cinq nouvelles clés de trame chaque seconde
Sécurité du transport
TLS 1.3 + Hybrid PQ
Suites limitées à AES-256-GCM, X25519MLKEM768 proposé en premier, épinglage des certificats dans les applications
Authentification des appareils
Device Mutual TLS
Un certificat client pour chaque appareil approuvé, délivré par votre autorité de certification
Listes des appareils
Signed by the Account
Les expéditeurs vérifient la liste signée : le serveur ne peut donc pas ajouter un appareil à leur insu
Stockage des clés privées
Hardware-Backed
Enclave sécurisée sur iOS, StrongBox ou environnement d’exécution de confiance sur Android
Connexion des administrateurs
FIDO2 Security Keys
Clés WebAuthn résistantes à l’hameçonnage, vérifiées par l’installation elle-même
Versions
Ed25519-Signed
Protection contre le gel des mises à jour et le retour à une version antérieure, vérifiée avant chaque installation et mise à niveau
Serveur sans accès au contenu dès la conception
Le serveur relaie les données chiffrées et ne détient jamais les clés des messages, fichiers, appels, réactions ou diffusions chiffrées. Le chiffrement et le déchiffrement s’effectuent sur les appareils des participants.
Modèle de menace - Contre qui nous défendons
Renseignement d'origine électromagnétique des États
Chiffrement de bout en bout avec PQXDH et SPQR post-quantiques, TLS utilisant exclusivement AES-256-GCM avec échange de clés hybride post-quantique, et confidentialité persistante pour chaque message.
Serveur compromis
Le serveur ne détient jamais les clés du contenu, et les listes d’appareils signées l’empêchent d’ajouter un appareil qui recevrait des copies des messages.
Autorité de certification malveillante ou interception du réseau
Épinglage des certificats dans les applications, authentification TLS mutuelle des appareils en périphérie du réseau et suites cryptographiques de transport limitées à AES-256-GCM.
Compte administrateur compromis
Clés de sécurité FIDO2 pour les administrateurs, rôles aux autorisations délimitées et journal d’audit chaîné par empreintes SHA-256, vérifiable et exportable vers votre SIEM.
Attaques contre la chaîne d'approvisionnement et par retour à une version antérieure
Versions signées avec Ed25519, dotées de numéros de séquence, d'une date d'expiration et d'une nomenclature signée des composants logiciels ; une installation refuse les versions non signées, expirées ou antérieures.
Appareil perdu ou saisi
Clés protégées par le matériel, base de données locale chiffrée, révocation immédiate, mode perte et effacement à distance confirmé par le serveur.
Fondé sur la bibliothèque libsignal de Signal, auditée de manière indépendante
La bibliothèque libsignal de Signal
L'implémentation officielle de Signal Protocol par Signal, auditée de manière indépendante et utilisée sans modification sur iOS, Android, les ordinateurs et les serveurs
Protocoles publiés et évalués par les pairs
PQXDH, le Double Ratchet et SPQR, avec des spécifications publiées et une analyse universitaire
Primitives cryptographiques standard
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id et la famille ML-KEM
Matériel sécurisé de la plateforme
Apple Secure Enclave et Android StrongBox, ou l'environnement d'exécution de confiance, pour les clés de l'appareil
Règle relative aux bibliothèques auditées
Toute bibliothèque cryptographique dont dépend Sanket doit avoir fait l'objet d'un audit indépendant publié
Parcours de certification
OPTIONS DE DÉPLOIEMENT
Niveaux de Produits
Sanket.Chat
L’application gratuite de messagerie privée pour iOS et Android, exploitée par Tosh Defence sur une infrastructure indienne.
Sanket.Work
Une installation dédiée sous votre marque, hébergée dans la région et sur l’infrastructure infonuagique de votre choix, avec un contrôle administratif, votre identité visuelle et des applications de bureau pour votre organisation.
Sanket.Enterprise
Une installation exploitée par le client pour la défense, les administrations publiques, le renseignement et les infrastructures critiques, sur site ou entièrement isolée des autres réseaux.
POURQUOI PAS UNE ALTERNATIVE ÉTRANGÈRE ?
Pourquoi Sanket?
“Vos communications ne devraient jamais vous obliger à céder leur maîtrise. Avec SANKET, vous gardez le contrôle.”
INTÉGRATION
Fonctionne avec
CONÇU POUR
Qui cela sert
Fièrement fabriqué en Inde
Conçu, développé et pris en charge en Inde par Tosh Defence, sur des bases ouvertes auditées. Déployable partout dans le monde, sans dépendance étrangère pour son fonctionnement dans une installation isolée des réseaux, avec possibilité pour les clients d’examiner le code source dans le cadre d’un accord.
Découvrir SANKET en détail
Découvrez en détail l’architecture de sécurité, les secteurs desservis par Sanket, les comparaisons avec d’autres solutions et le livre blanc public sur la sécurité.
Prêt à Voir Sanket en action ?
Planifiez une démonstration en direct avec notre équipe, adaptée à vos exigences opérationnelles, où que vous soyez dans le monde.