

सांकेत संकेत
सुरक्षित संदेश सेवा का अनुप्रयोग और संप्रभु सुरक्षित संचार प्लेटफ़ॉर्म
आपका डेटा। आपका नियंत्रण। आपका स्वामित्व।
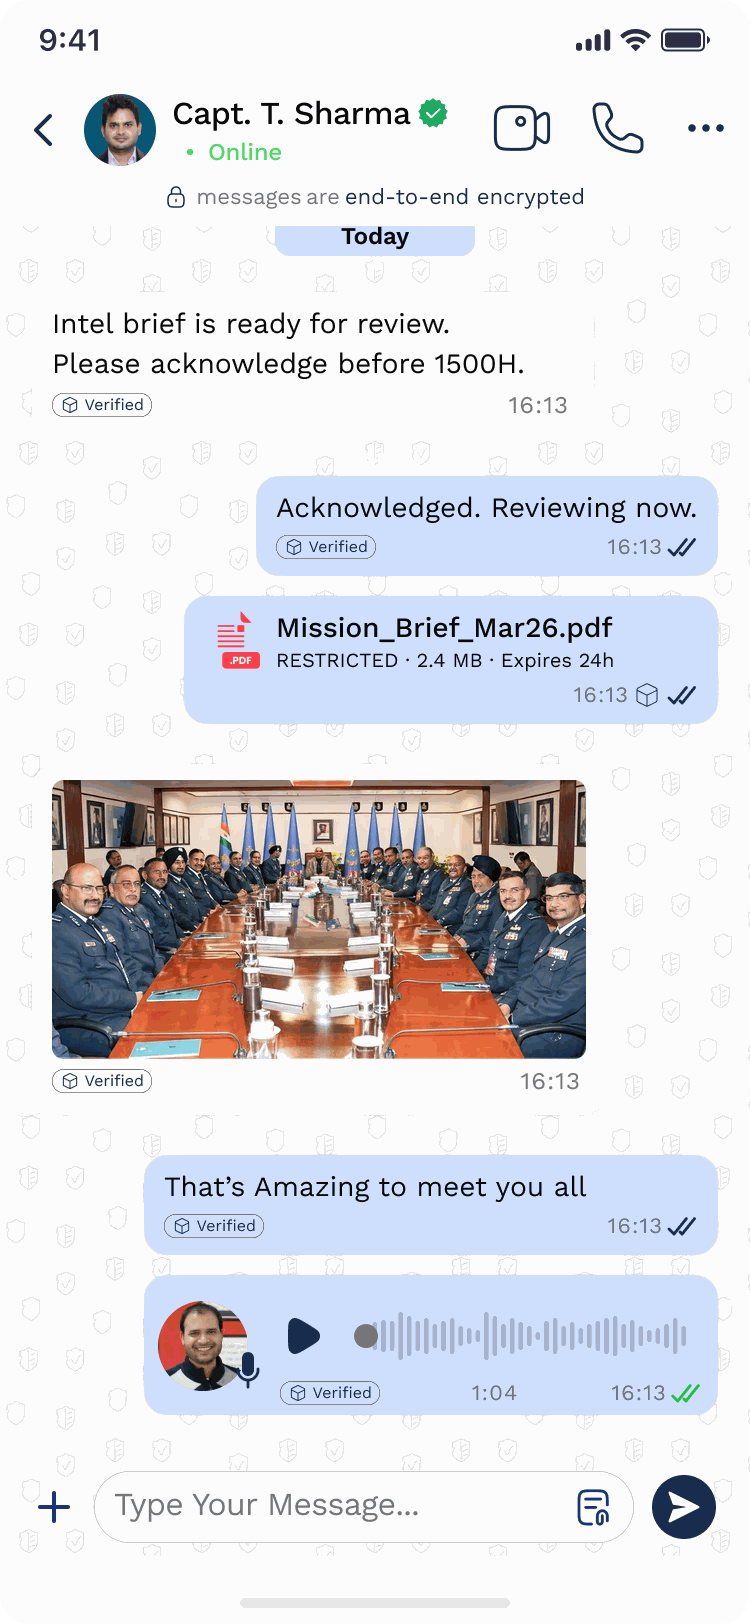
Tosh Defence का सांकेत (Sanket.Chat) रक्षा, सरकार और उच्च-विश्वास वाले संगठनों को शुरू से अंत तक एन्क्रिप्टेड संदेश, फ़ाइल आदान-प्रदान, ध्वनि और वीडियो कॉल तथा प्राथमिकता वाले प्रसारण उपलब्ध कराता है। यह Signal के स्वतंत्र रूप से ऑडिट किए गए libsignal, क्वांटम-उत्तर सुरक्षा और AES-256 पर आधारित है तथा आपके नियंत्रण वाले बुनियादी ढाँचे पर चलता है, चाहे वह आपकी पसंद का क्लाउड हो या पूरी तरह नेटवर्क से पृथक नेटवर्क।




Sanket क्या है
Tosh Defence का सांकेत (Sanket.Chat) रक्षा बलों, सरकारी विभागों, खुफिया और कानून प्रवर्तन एजेंसियों, महत्वपूर्ण बुनियादी ढाँचे के संचालकों तथा अन्य संगठनों के लिए रक्षा-स्तरीय, संप्रभु सुरक्षित संचार मंच है, जिनके संचार नेटवर्क या होस्टिंग प्रदाता पर भरोसा न किया जा सकने पर भी गोपनीय रहने चाहिए।
इसका क्या अर्थ है
संकेत का अंग्रेज़ी में अर्थ "Signal" है
संकेत (SANKET) - Signal. कूट संदेश। संकेत। गुप्त संकेत। सैन्य संदर्भों में बलों के बीच गुप्त संकेतों के लिए प्रयुक्त। यह शब्द स्वयं संचार का अर्थ व्यक्त करता है - आत्मीय, सहज और स्पष्ट रूप से भारतीय।
भारत में निर्मित। भारत के लिए। दुनिया के लिए।
उपभोक्ता संदेश सेवाओं और विदेशी सहयोग सॉफ़्टवेयर समूहों का एक संप्रभु विकल्प
SANKET को Tosh Defence ने भारत में उन संगठनों के लिए बनाया है जिन्हें अपना बुनियादी ढाँचा, कुंजियाँ, गतिविधि रिकॉर्ड या नीतियाँ किसी बाहरी पक्ष को सौंपे बिना रक्षा-स्तरीय संचार चाहिए। इसे समर्पित होस्ट किए गए इंस्टॉलेशन के रूप में चलाएँ, अपने सर्वर पर संचालित करें या इंटरनेट और अन्य नेटवर्क से पूरी तरह भौतिक रूप से अलग नेटवर्क पर चलाएँ।
आपका डेटा
संदेश, फ़ाइलें और कॉल शुरू से अंत तक कूटलेखित हैं और उन्हें पढ़ने की कुंजियाँ सर्वर के पास कभी नहीं होतीं। सर्वर द्वारा रखे गए सभी अभिलेख आपके चुने हुए संस्थापन के भीतर ही रहते हैं।
आपका नियंत्रण
आपका बुनियादी ढाँचा, आपका पहचान सेवा प्रदाता, आपकी नीतियाँ, आपकी डेटा अवधारण अवधि और आपके अद्यतनों का समय। ऐसा नियंत्रण देने के लिए बाहरी प्रदाता द्वारा संचालित संदेश सेवाएँ बनी ही नहीं हैं।
आपका स्वामित्व
प्रत्येक संगठन के लिए एक समर्पित स्थापना, आपके ब्रांड, आपके प्रमाणपत्र प्राधिकरण और आपके लेखापरीक्षा अभिलेख के साथ।
रक्षा-स्तरीय सुरक्षा
क्वांटम-उत्तर सुरक्षा के साथ libsignal, सभी स्तरों पर AES-256, हार्डवेयर-समर्थित कुंजियाँ, हस्ताक्षरित उपकरण सूचियाँ, उपकरणों के बीच पारस्परिक TLS और व्यवस्थापक की FIDO2 कुंजियाँ।
समस्या
उच्च भरोसे की आवश्यकता वाले संगठन अब भी महत्वपूर्ण बातचीत के लिए ऐसे उपभोक्ता संदेश अनुप्रयोगों और विदेशी SaaS मंचों का उपयोग करते हैं जिनका न तो उन पर स्वामित्व है, न नियंत्रण। केवल कूटलेखन से इन सवालों का जवाब नहीं मिलता कि सेवा कौन संचालित करता है, वह कहाँ चलती है, कुंजियाँ और लॉग किसके पास हैं, या उसमें बदलाव कब होगा, यह कौन तय करता है। SANKET इन सभी सवालों का जवाब आपकी अपनी सुरक्षा परिधि के भीतर देता है।
समाधान
क्या सांकेत करता है
Tosh Defence का सांकेत (Sanket.Chat) रक्षा बलों, सरकारी विभागों, खुफिया और कानून प्रवर्तन एजेंसियों, महत्वपूर्ण बुनियादी ढाँचे के संचालकों तथा अन्य संगठनों के लिए रक्षा-स्तरीय, संप्रभु सुरक्षित संचार मंच है, जिनके संचार नेटवर्क या होस्टिंग प्रदाता पर भरोसा न किया जा सकने पर भी गोपनीय रहने चाहिए।
Sanket एक ही मंच और एक ही सुरक्षा संरचना के साथ 3 रूपों में उपलब्ध है: Sanket.Chat, iOS और Android के लिए निःशुल्क सार्वजनिक अनुप्रयोग; Sanket.Work, आपके चुने हुए किसी भी क्लाउड के किसी भी क्षेत्र में होस्ट किया जाने वाला समर्पित संस्थापन, जिस पर आपका अपना ब्रांड हो; और Sanket.Enterprise, जिसे आप अपने सर्वरों पर या बाहरी नेटवर्क से पूरी तरह पृथक रखकर संचालित करते हैं। इसकी विशिष्ट बढ़त ग्राहक को मिलने वाले व्यापक नियंत्रण में है: आपका बुनियादी ढाँचा, आपकी कुंजियाँ, आपका पहचान प्रदाता, आपकी नीतियाँ, आपका ब्रांड, आपकी डेटा-संग्रहण अवधि और अद्यतन लागू करने का आपका समय।

क्षमताएँ
मुख्य विशेषताएँ
आरंभ से अंत तक एन्क्रिप्शन, क्वांटम-पश्चात सुरक्षा के लिए तैयार
Signal के आधिकारिक libsignal के माध्यम से Signal Protocol: Kyber पूर्वकुंजी सहित PQXDH कुंजी समझौता और SPQR सहित Double Ratchet। हर संदेश के लिए नई कुंजी होती है, और सर्वर के पास उसे पढ़ने की कुंजियाँ कभी नहीं होतीं।
सुरक्षित ध्वनि और वीडियो कॉल
एक-से-एक और समूह कॉल, जिनमें फ़्रेम के लिए AES-256-GCM कूटलेखन के साथ SRTP AES-256-GCM कूटलेखन होता है; हर सेकंड पाँच नई कुंजियाँ बनती हैं; सीमित क्षमता वाले कनेक्शनों के लिए अनुकूलित और HTTPS पोर्ट 443 पर काम करने में सक्षम।
एन्क्रिप्टेड प्राथमिकता प्रसारण
4 प्राथमिकता स्तरों पर आरंभ से अंत तक एन्क्रिप्टेड प्रसारण, पूरी स्क्रीन पर चेतावनियों, प्राप्ति की पुष्टि की निगरानी और समय पर पुष्टि न किए गए अत्यावश्यक संदेशों पर स्वतः अनुवर्ती कार्रवाई के साथ।
ग्राहक द्वारा निर्धारित वर्गीकरण चिह्न
आपके निर्धारित अधिकतम 8 क्रमबद्ध वर्गीकरण चिह्न, जो कूटलेखन के भीतर रहते हैं। सबसे निचले स्तर से ऊपर की सामग्री अग्रेषित, निर्यात या डाउनलोड नहीं की जा सकती, और अग्रेषित करने पर वर्गीकरण चिह्न का स्तर कभी घटता नहीं है।
प्रशासक की सुरक्षा कुंजियाँ और आपका अपना SSO
प्रशासकों के लिए FIDO2 सुरक्षा कुंजियाँ, अपने OIDC या SAML 2.0 पहचान प्रदाता के माध्यम से प्रवेश, LDAP निर्देशिका से जाँच और SCIM 2.0 के माध्यम से खाता प्रावधान।
उपकरण पर भरोसे की व्यवस्था अंतर्निहित
हर फ़ोन पर हार्डवेयर-समर्थित कुंजियाँ, आपके अपने प्रमाणन प्राधिकरण के प्रमाणपत्रों के साथ डिवाइसों के बीच पारस्परिक TLS, डिजिटल हस्ताक्षरित डिवाइस सूचियाँ, खो जाने पर सक्रिय होने वाला मोड और सर्वर से पुष्टि के बाद दूर से डेटा मिटाने की सुविधा।
संप्रभु और नेटवर्क से पूर्णतः अलग संचालन में सक्षम
प्रत्येक संगठन के लिए एक समर्पित स्थापना, आपके चुने हुए अवसंरचना परिवेश में, उच्च उपलब्धता और दूसरे स्थल पर पुनर्प्राप्ति की सुविधा के साथ। किसी भी अनुप्रयोग या सर्वर में तृतीय-पक्ष विश्लेषण उपकरण नहीं।
आपके नियंत्रण में हस्ताक्षरित संस्करण
Ed25519 से हस्ताक्षरित रिलीज़ में रिलीज़ फ़्रीज़ और पिछले संस्करण पर लौटने से सुरक्षा मिलती है। इंस्टॉल करने से पहले उनकी पुष्टि की जाती है और उन्हें आपकी स्वीकृति पर ही इंस्टॉल किया जाता है। अपग्रेड विफल होने पर स्वचालित रूप से पिछले संस्करण पर वापसी होती है।
बहुभाषी समर्थन
भारत की और दुनिया की भाषाओं के लिए निर्मित
अधिकारी और कर्मचारी अपनी भाषा में Sanket का उपयोग करते हैं; इसका इंटरफ़ेस प्रमुख भारतीय और वैश्विक भाषाओं में उपलब्ध है।
हिन्दी
हिन्दी
বাংলা
बंगाली
தமிழ்
तमिल
తెలుగు
तेलुगु
मराठी
मराठी
ગુજરાતી
गुजराती
ಕನ್ನಡ
कन्नड़
മലയാളം
मलयालम
ਪੰਜਾਬੀ
पंजाबी
ଓଡ଼ିଆ
ओड़िया
অসমীয়া
असमिया
English
अंग्रेज़ी
Français
फ़्रांसीसी
Deutsch
जर्मन
Español
स्पेनी
Português
पुर्तगाली
Русский
रूसी
日本語
जापानी
한국어
कोरियाई
中文
चीनी
ไทย
थाई
Tiếng Việt
वियतनामी
Türkçe
तुर्की भाषा
Nederlands
डच
Italiano
इतालवी
सुरक्षा आर्किटेक्चर
राष्ट्र-स्तरीय विरोधियों का सामना करने के लिए अभिकल्पित
SANKET Signal के स्वतंत्र रूप से ऑडिट किए गए libsignal और मानक, विशेषज्ञों द्वारा समीक्षा किए गए क्रिप्टोग्राफ़िक घटकों पर आधारित है। इसमें क्वांटम-पश्चात सुरक्षा और हर स्तर पर AES-256 का उपयोग होता है।
संदेश कुंजी सहमति
PQXDH
क्वांटम-उत्तर Kyber पूर्व-कुंजी के साथ libsignal कुंजी सहमति, जो सत्रों को अभी डेटा एकत्र करके बाद में डिक्रिप्ट करने के उद्देश्य से किए जाने वाले संग्रह से सुरक्षित रखती है
संदेश रैचेट
Double Ratchet + SPQR
त्रिस्तरीय रैचेट: हर संदेश के लिए नई कुंजी, अग्रगामी गोपनीयता और सुरक्षा भंग होने के बाद पुनर्प्राप्ति, साथ में क्वांटम हमलों के बाद भी सुरक्षित रहने वाला रैचेट
संदेशों का कूटलेखन
AES-256-CBC + HMAC-SHA256
libsignal के भीतर, प्रत्येक प्राप्तकर्ता उपकरण के लिए अलग कूटलेख
समूह
Per-Device Fan-Out
हर सदस्य के प्रत्येक उपकरण के साथ अलग libsignal सत्र, ताकि चुराने के लिए कोई समूह कुंजी न हो
फ़ाइल एन्क्रिप्शन
AES-256-GCM
हर फ़ाइल के लिए एक नई कुंजी, जो libsignal संदेश के भीतर भेजी जाती है
कॉल का कूटलेखन
AES-256-GCM Frames + SRTP
फ़्रेम कूटलेखन और SRTP AES-256-GCM, हर सेकंड 5 नई फ़्रेम कुंजियों के साथ
डेटा संचरण की सुरक्षा
TLS 1.3 + Hybrid PQ
केवल AES-256-GCM वाले कूटलेखन संयोजन, X25519MLKEM768 पहले प्रस्तावित, अनुप्रयोगों में प्रमाणपत्र पिनिंग
उपकरण प्रमाणीकरण
Device Mutual TLS
आपके प्रमाणपत्र प्राधिकरण के अंतर्गत जारी, प्रत्येक स्वीकृत उपकरण के लिए एक क्लाइंट प्रमाणपत्र
उपकरणों की सूचियाँ
Signed by the Account
प्रेषक हस्ताक्षरित सूची का सत्यापन करते हैं, इसलिए सर्वर चुपचाप कोई उपकरण नहीं जोड़ सकता
निजी कुंजी का भंडारण
Hardware-Backed
iOS पर सुरक्षित एन्क्लेव, Android पर स्ट्रॉन्गबॉक्स या विश्वसनीय निष्पादन परिवेश
प्रशासक का प्रवेश
FIDO2 Security Keys
फ़िशिंग-प्रतिरोधी WebAuthn कुंजियाँ, जिनका सत्यापन स्वयं इंस्टॉलेशन करता है
जारी किए गए संस्करण
Ed25519-Signed
स्थिर संस्करण और पिछले संस्करण पर लौटने से सुरक्षा, हर स्थापना और उन्नयन से पहले सत्यापित
डिज़ाइन से ही सर्वर सामग्री से अनभिज्ञ
सर्वर कूटलेख को आगे भेजता है और संदेशों, फ़ाइलों, कॉलों, प्रतिक्रियाओं या एन्क्रिप्टेड प्रसारणों की कुंजियाँ कभी अपने पास नहीं रखता। एन्क्रिप्शन और डिक्रिप्शन प्रतिभागियों के उपकरणों पर होते हैं।
खतरे का मॉडल - हम किससे रक्षा करते हैं
राष्ट्र-राज्य स्तर की संकेत आसूचना
पोस्ट-क्वांटम PQXDH और SPQR के साथ शुरू से अंत तक एन्क्रिप्शन, हाइब्रिड पोस्ट-क्वांटम कुंजी विनिमय के साथ केवल AES-256-GCM का उपयोग करने वाला TLS, और हर संदेश के लिए फ़ॉरवर्ड सीक्रेसी।
समझौता किया गया सर्वर
सर्वर सामग्री की कुंजियाँ कभी नहीं रखता, और हस्ताक्षरित उपकरण सूचियाँ उसे ऐसा उपकरण जोड़ने से रोकती हैं जिसे संदेशों की प्रतियाँ मिलें।
अनधिकृत प्रमाणपत्र प्राधिकरण या नेटवर्क संचार में अवरोधन
अनुप्रयोगों में प्रमाणपत्र पिनिंग, नेटवर्क सीमा पर उपकरण के साथ पारस्परिक TLS और केवल AES-256-GCM वाले परिवहन कूटलेखन संयोजन।
प्रशासक का खाता असुरक्षित हो गया है
प्रशासकों के लिए FIDO2 सुरक्षा कुंजियाँ, अनुमतियों के दायरे में सीमित भूमिकाएँ और SHA-256 हैश शृंखला से जुड़ा ऑडिट लॉग, जिसे सत्यापित करके आपके SIEM में निर्यात किया जा सकता है।
आपूर्ति शृंखला और पुराने संस्करण पर लौटाने के हमले
Ed25519 से हस्ताक्षरित रिलीज़ में क्रम संख्या, समाप्ति तिथि और हस्ताक्षरित सामग्री सूची होती है। इंस्टॉलेशन बिना हस्ताक्षर वाली, समय-सीमा समाप्त हो चुकी या पुरानी रिलीज़ को स्वीकार नहीं करता।
खोया हुआ या जब्त किया गया उपकरण
हार्डवेयर-समर्थित कुंजियाँ, कूटलेखित स्थानीय डेटाबेस, तत्काल निरस्तीकरण, खो जाने पर सक्रिय होने वाला मोड और सर्वर से पुष्टि के बाद दूर से डेटा मिटाने की सुविधा।
Signal के स्वतंत्र रूप से सुरक्षा-परीक्षित libsignal पर आधारित
Signal की libsignal लाइब्रेरी
Signal Protocol का Signal का आधिकारिक, स्वतंत्र रूप से लेखापरीक्षित कार्यान्वयन, जिसका उपयोग iOS, Android, डेस्कटॉप और सर्वर पर बिना किसी संशोधन के किया जाता है
प्रकाशित, समकक्ष समीक्षा से गुज़रे प्रोटोकॉल
प्रकाशित विनिर्देशों और अकादमिक विश्लेषण के साथ PQXDH, Double Ratchet और SPQR
मानक कूटलेखीय घटक
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id और ML-KEM परिवार
प्लेटफ़ॉर्म का सुरक्षित हार्डवेयर
डिवाइस की कुंजियों के लिए Apple का सुरक्षित पृथक क्षेत्र और Android का StrongBox या विश्वसनीय निष्पादन परिवेश
लेखापरीक्षित पुस्तकालयों के उपयोग का नियम
Sanket जिन क्रिप्टोग्राफ़िक लाइब्रेरी पर निर्भर करता है, उनमें से प्रत्येक के लिए प्रकाशित स्वतंत्र ऑडिट अनिवार्य है
प्रमाणन प्रक्रिया
तैनाती विकल्प
उत्पाद स्तर
Sanket.Chat
iOS और Android के लिए निःशुल्क निजी संदेश अनुप्रयोग, जिसे Tosh Defence भारतीय बुनियादी ढाँचे पर संचालित करता है।
Sanket.Work
आपके ब्रांड के अंतर्गत समर्पित स्थापना, जिसे आपकी पसंद के किसी भी क्षेत्र में किसी भी क्लाउड पर होस्ट किया जाए और जिसमें आपके संगठन के लिए प्रशासकीय नियंत्रण, आपकी ब्रांड पहचान और डेस्कटॉप ऐप शामिल हों।
Sanket.Enterprise
रक्षा, सरकार, खुफिया सेवाओं और महत्वपूर्ण बुनियादी ढाँचे के लिए ग्राहक द्वारा संचालित स्थापना, अपने सर्वरों पर या इंटरनेट और अन्य नेटवर्कों से पूरी तरह पृथक।
विदेशी विकल्प क्यों नहीं?
क्यों सांकेत?
“अपने संचार पर स्वामित्व छोड़ना आपकी मजबूरी नहीं होनी चाहिए। Sanket के साथ नियंत्रण आपके पास रहता है।”
एकीकरण
साथ काम करता है
के लिए डिज़ाइन किया गया:
यह किसकी सेवा करता है
गर्व से भारत में निर्मित
Tosh Defence द्वारा भारत में अभिकल्पित, विकसित और समर्थित, तथा परीक्षित खुले आधारों पर निर्मित। दुनिया में कहीं भी परिनियोजित किया जा सकता है; नेटवर्क से भौतिक रूप से पृथक संस्थापन में संचालन के समय किसी विदेशी निर्भरता की आवश्यकता नहीं होती और ग्राहक समझौते के अंतर्गत स्रोत कोड की समीक्षा कर सकते हैं।
SANKET को विस्तार से जानें
सुरक्षा संरचना, SANKET जिन क्षेत्रों को सेवा देता है, उसकी तुलनात्मक स्थिति और सार्वजनिक सुरक्षा श्वेतपत्र के बारे में विस्तार से जानें।
देखने के लिए तैयार सांकेत क्रियान्वयन में?
आप दुनिया में कहीं भी हों, अपनी परिचालन आवश्यकताओं के अनुरूप हमारे दल के साथ प्रत्यक्ष प्रदर्शन का समय तय करें।