

Sanket संकेत
Aplicação de mensagens seguras e plataforma soberana de comunicações seguras
Os seus dados. O seu controlo. A sua titularidade.
O Sanket (Sanket.Chat) da Tosh Defence disponibiliza a organizações de defesa, governamentais e de elevada confiança mensagens cifradas de ponta a ponta, troca de ficheiros, chamadas de voz e vídeo e difusões prioritárias. Baseia-se na implementação libsignal do Signal, auditada de forma independente, com proteção pós-quântica e AES-256, e funciona em infraestrutura sob o seu controlo, desde uma nuvem à sua escolha até uma rede totalmente isolada da Internet e de outras redes.


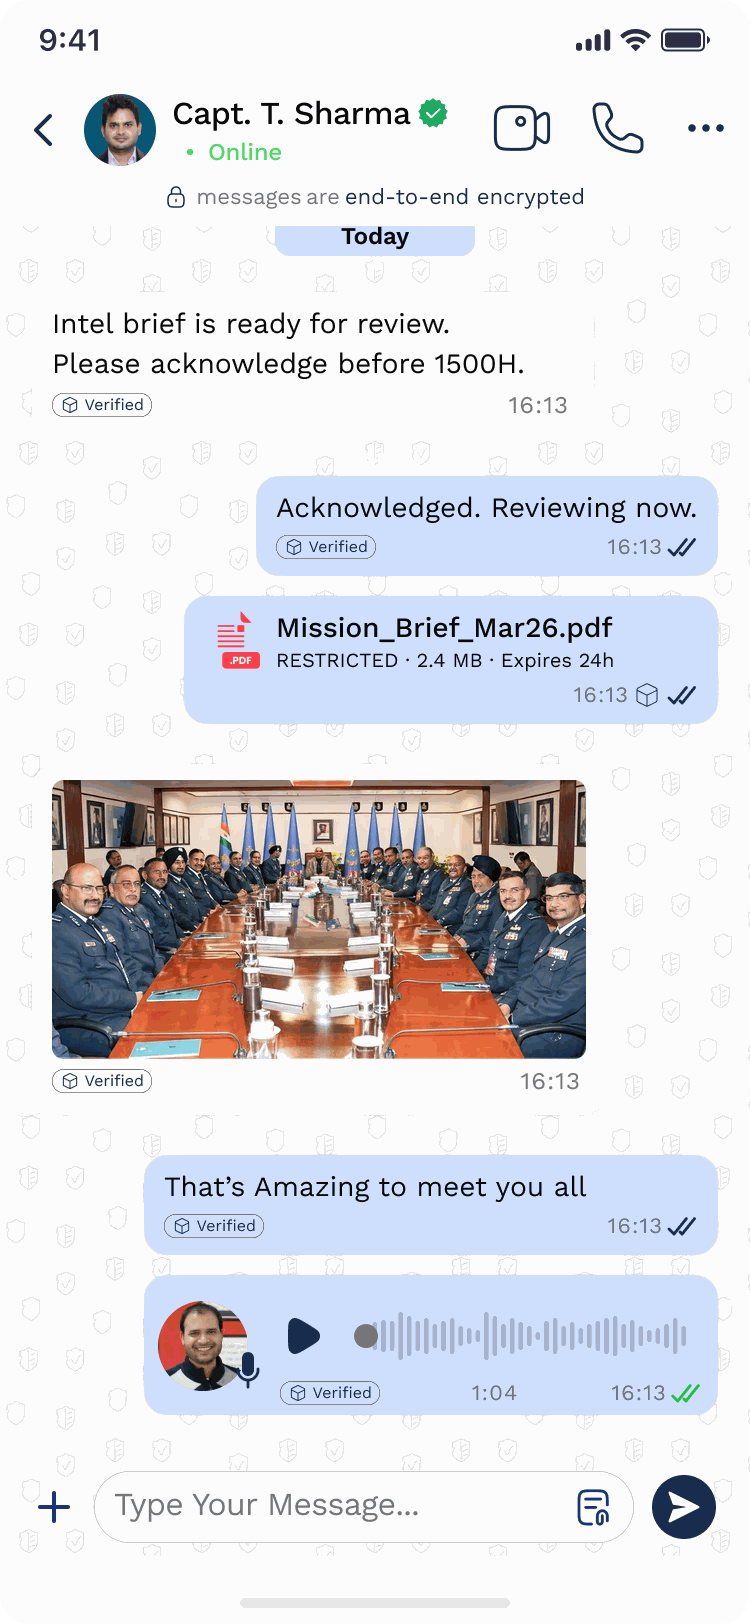


O que é o Sanket
O Sanket (Sanket.Chat) da Tosh Defence é uma plataforma soberana de comunicação segura, de nível militar, para forças de defesa, organismos governamentais, serviços de informações e forças policiais, operadores de infraestruturas críticas e outras organizações cujas comunicações têm de permanecer confidenciais, mesmo quando não é possível confiar na rede ou no fornecedor de alojamento.
O que isto significa
संकेत significa «sinal» em inglês
Sanket - Sinal. Código. Indicação. Sinal secreto. Usado em contextos militares para sinais secretos entre forças. A palavra É comunicação - acolhedora, acessível e inequivocamente indiana.
FEITO NA ÍNDIA. PARA A ÍNDIA. PARA O MUNDO.
Uma alternativa soberana às aplicações de mensagens para consumidores e às plataformas estrangeiras de colaboração
SANKET é desenvolvido na Índia pela Tosh Defence para organizações que precisam de comunicações com segurança de nível militar sem entregar a infraestrutura, as chaves, os registos ou as políticas a terceiros. Pode utilizá-lo numa instalação dedicada alojada, operá-lo nos seus próprios servidores ou implementá-lo numa rede totalmente isolada de outras redes.
Os seus dados
As mensagens, os ficheiros e as chamadas são encriptados de ponta a ponta, e o servidor nunca detém as chaves para os ler. Todos os registos mantidos pelo servidor permanecem dentro da instalação escolhida por si.
O seu controlo
A sua infraestrutura, o seu fornecedor de identidade, as suas políticas, as suas regras de conservação e o momento das suas atualizações. Um nível de controlo que os serviços de mensagens alojados simplesmente não foram concebidos para oferecer.
A sua titularidade
Uma instalação dedicada por organização, com a sua marca, a sua autoridade de certificação e o seu registo de auditoria.
Segurança de nível militar
libsignal com proteção pós-quântica, AES-256 em toda a plataforma, chaves protegidas por hardware, listas de dispositivos assinadas, TLS mútuo entre dispositivos e chaves FIDO2 para administradores.
O PROBLEMA
As organizações que exigem elevados níveis de confiança continuam a realizar comunicações críticas através de aplicações de mensagens para consumidores e de plataformas SaaS estrangeiras que não lhes pertencem nem controlam. A encriptação, por si só, não responde às questões de quem opera o serviço, onde funciona, quem detém as chaves e os registos, ou quem decide quando o serviço muda. O SANKET responde a todas essas questões dentro do seu próprio perímetro de segurança.
A SOLUÇÃO
O Que Sanket Faz
O Sanket (Sanket.Chat) da Tosh Defence é uma plataforma soberana de comunicação segura, de nível militar, para forças de defesa, organismos governamentais, serviços de informações e forças policiais, operadores de infraestruturas críticas e outras organizações cujas comunicações têm de permanecer confidenciais, mesmo quando não é possível confiar na rede ou no fornecedor de alojamento.
SANKET está disponível em três modalidades, numa única plataforma e com uma única arquitetura de segurança: Sanket.Chat, a aplicação pública gratuita para iOS e Android; Sanket.Work, uma instalação dedicada com a identidade visual da sua organização, alojada em qualquer região e na nuvem que escolher; e Sanket.Enterprise, operado por si nos seus próprios servidores ou numa rede totalmente isolada de outras redes. A sua principal vantagem é o grau de controlo do cliente: a sua infraestrutura, as suas chaves, o seu fornecedor de identidades, as suas políticas, a sua identidade visual, os seus períodos de conservação e o momento em que aplica as atualizações.

CAPACIDADES
Principais Recursos
Encriptação de ponta a ponta, preparada para a era pós-quântica
Signal Protocol através da biblioteca oficial libsignal do Signal: acordo de chaves PQXDH com uma pré-chave Kyber e Double Ratchet com SPQR. Cada mensagem recebe uma chave nova, e o servidor nunca detém as chaves necessárias para a ler.
Chamadas de voz e vídeo seguras
Chamadas individuais e de grupo com cifragem dos blocos de dados com AES-256-GCM, além de SRTP AES-256-GCM, cinco novas chaves por segundo, otimizadas para ligações com recursos limitados e capazes de funcionar através da porta 443 de HTTPS.
Difusão prioritária cifrada
Difusões encriptadas de ponta a ponta com quatro níveis de prioridade, alertas em ecrã inteiro, acompanhamento das confirmações de receção e seguimento automático de mensagens urgentes não confirmadas dentro do prazo.
Etiquetas de classificação definidas pelo cliente
Até oito níveis de classificação definidos por si, incorporados no conteúdo cifrado. O conteúdo acima do nível mais baixo não pode ser reencaminhado, exportado nem descarregado, e o reencaminhamento nunca reduz o nível de classificação.
Chaves de segurança para administradores e o seu próprio início de sessão único
Chaves de segurança FIDO2 para administradores, início de sessão através do seu próprio fornecedor de identidade OIDC ou SAML 2.0, verificações no diretório LDAP e aprovisionamento SCIM 2.0.
Confiança nos dispositivos integrada
Chaves protegidas por hardware em todos os celulares, autenticação TLS mútua entre dispositivos com certificados emitidos pela sua própria autoridade certificadora, listas de dispositivos assinadas, modo de perda e apagamento remoto confirmado pelo servidor.
Soberana e compatível com redes fisicamente isoladas
Uma instalação dedicada por organização, na infraestrutura que escolher, com alta disponibilidade e recuperação num segundo local. Sem análise de dados por terceiros em qualquer aplicação ou servidor.
Versões assinadas sob o seu controlo
Versões assinadas com Ed25519, com proteção contra o bloqueio de versões e a instalação de versões anteriores, verificadas antes da instalação e instaladas apenas com a sua aprovação, com reposição automática do estado anterior em caso de falha da atualização.
SUPORTE MULTILÍNGUE
Desenvolvido para as línguas da Índia e do mundo
Oficiais, funcionários e restantes colaboradores utilizam Sanket na sua própria língua, com a interface adaptada às principais línguas da Índia e do mundo.
हिन्दी
Hindi
বাংলা
Bengali
தமிழ்
Tâmil
తెలుగు
Télugo
मराठी
Marata
ગુજરાતી
Guzerate
ಕನ್ನಡ
Canarês
മലയാളം
Malaiala
ਪੰਜਾਬੀ
Panjabi
ଓଡ଼ିଆ
Odia
অসমীয়া
Assamês
English
Inglês
Français
Francês
Deutsch
Alemão
Español
Espanhol
Português
Português
Русский
Russo
日本語
Japonês
한국어
Coreano
中文
Chinês
ไทย
Tailandês
Tiếng Việt
Vietnamita
Türkçe
Turco
Nederlands
Neerlandês
Italiano
Italiano
ARQUITETURA DE SEGURANÇA
Projetado para enfrentar adversários com recursos de um Estado
SANKET baseia-se na libsignal de Signal, auditada de forma independente, e em componentes criptográficos normalizados e revistos por pares, com proteção pós-quântica e AES-256 em todo o sistema.
Acordo de chaves para mensagens
PQXDH
Estabelecimento de chaves com libsignal e uma pré-chave pós-quântica Kyber, protegendo as sessões contra a recolha de dados para desencriptação futura
Mecanismo de rotação de chaves por mensagem
Double Ratchet + SPQR
O mecanismo de atualização tripla de chaves: uma chave nova para cada mensagem, sigilo futuro e recuperação após comprometimento, com um mecanismo pós-quântico de atualização de chaves em paralelo
Encriptação de mensagens
AES-256-CBC + HMAC-SHA256
No libsignal, um texto cifrado por cada dispositivo destinatário
Grupos
Per-Device Fan-Out
Sessões libsignal entre pares de dispositivos de membros, sem chave de grupo que possa ser roubada
Encriptação de ficheiros
AES-256-GCM
Uma chave nova para cada arquivo, entregue dentro da mensagem do libsignal
Encriptação das chamadas
AES-256-GCM Frames + SRTP
Encriptação de fotogramas e SRTP AES-256-GCM, com cinco novas chaves de fotograma por segundo
Segurança do transporte
TLS 1.3 + Hybrid PQ
Conjuntos de algoritmos apenas com AES-256-GCM, X25519MLKEM768 proposto em primeiro lugar, validação fixa dos certificados nas aplicações
Autenticação de dispositivos
Device Mutual TLS
Um certificado de cliente para cada dispositivo aprovado, emitido pela sua autoridade de certificação
Listas de dispositivos
Signed by the Account
Os remetentes verificam a lista assinada, pelo que o servidor não pode adicionar um dispositivo sem que tal seja detetado
Armazenamento de chaves privadas
Hardware-Backed
Secure Enclave no iOS, StrongBox ou o ambiente de execução de confiança no Android
Início de sessão do administrador
FIDO2 Security Keys
Chaves WebAuthn resistentes a ataques de phishing, verificadas pela própria instalação
Versões
Ed25519-Signed
Proteção contra o congelamento de versões e a reversão para versões anteriores, verificada antes de cada instalação e atualização
Concebido para que o servidor não tenha acesso ao conteúdo
O servidor retransmite texto cifrado e nunca detém as chaves das mensagens, ficheiros, chamadas, reações ou difusões cifradas. A cifragem e a decifragem ocorrem nos dispositivos dos participantes.
Modelo de Ameaça - Contra Quem Nos Defendemos
Informações de sinais de Estados-nação
Criptografia de ponta a ponta com PQXDH e SPQR pós-quânticos, TLS que usa apenas AES-256-GCM com troca híbrida de chaves pós-quântica e sigilo futuro para cada mensagem.
Servidor Comprometido
O servidor nunca detém as chaves do conteúdo, e as listas de dispositivos assinadas impedem-no de adicionar um dispositivo que receberia cópias das mensagens.
Autoridade de certificação maliciosa ou interceção de rede
Fixação de certificados nas aplicações, TLS mútuo com os dispositivos na periferia da rede e conjuntos de algoritmos de transporte exclusivamente com AES-256-GCM.
Conta de administrador comprometida
Chaves de segurança FIDO2 para administradores, funções com permissões delimitadas e um registo de auditoria encadeado por hashes SHA-256, que pode ser verificado e exportado para o seu SIEM.
Ataques à cadeia de fornecimento e de reversão de versões
Versões assinadas com Ed25519, com números de sequência, prazo de validade e um inventário de componentes de software assinado; a instalação rejeita versões não assinadas, expiradas ou anteriores à versão registada.
Dispositivo perdido ou apreendido
Chaves protegidas por hardware, banco de dados local criptografado, revogação imediata, modo de perda e apagamento remoto confirmado pelo servidor.
Baseado na libsignal da Signal, auditada de forma independente
A biblioteca libsignal da Signal
A implementação oficial e auditada de forma independente do Signal Protocol pela Signal, utilizada sem modificações em iOS, Android, computadores e servidores
Protocolos publicados e revisados por pares
PQXDH, Double Ratchet e SPQR, com especificações publicadas e análise académica
Primitivas criptográficas padrão
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id e a família ML-KEM
Hardware seguro da plataforma
Apple Secure Enclave e Android StrongBox ou o ambiente de execução confiável para as chaves do dispositivo
Regra de utilização de bibliotecas auditadas
Cada biblioteca criptográfica de que Sanket depende tem de cumprir o requisito de uma auditoria independente publicada
Percurso de certificação
OPÇÕES DE IMPLANTAÇÃO
Níveis de Produto
Sanket.Chat
A aplicação gratuita de mensagens privadas para iOS e Android, operada pela Tosh Defence em infraestrutura indiana.
Sanket.Work
Uma instalação dedicada com a marca da sua organização, hospedada em qualquer região e na nuvem de sua escolha, com controle administrativo e aplicativos para computadores.
Sanket.Enterprise
Uma instalação operada pelo cliente para a defesa, a administração pública, os serviços de informações e as infraestruturas críticas, nos seus próprios servidores ou totalmente isolada de outras redes.
POR QUE NÃO UMA ALTERNATIVA ESTRANGEIRA?
Por Que Sanket?
“As suas comunicações nunca devem obrigar a sua organização a abdicar da titularidade. Com Sanket, o controlo permanece nas suas mãos.”
INTEGRAÇÃO
Funciona Com
DESENHADO PARA
Quem Atendemos
Orgulhosamente Fabricado na Índia
Concebido, desenvolvido e apoiado na Índia pela Tosh Defence, com base em componentes abertos auditados. Pode ser implantado em qualquer parte do mundo, sem dependências de infraestrutura estrangeira durante a execução numa instalação isolada fisicamente das redes e com revisão do código-fonte disponível para os clientes mediante acordo.
Conheça a SANKET em profundidade
Explore em maior detalhe a arquitetura de segurança, os setores servidos pelo Sanket, as comparações com outras soluções e o livro branco público sobre segurança.
Pronto para Ver Sanket em Ação?
Agende uma demonstração ao vivo com a nossa equipa, adaptada aos seus requisitos operacionais, esteja onde estiver no mundo.