

SANKET संकेत
Приложение для защищённого обмена сообщениями и суверенная платформа защищённой связи
Ваши данные. Ваш контроль. Ваши права собственности.
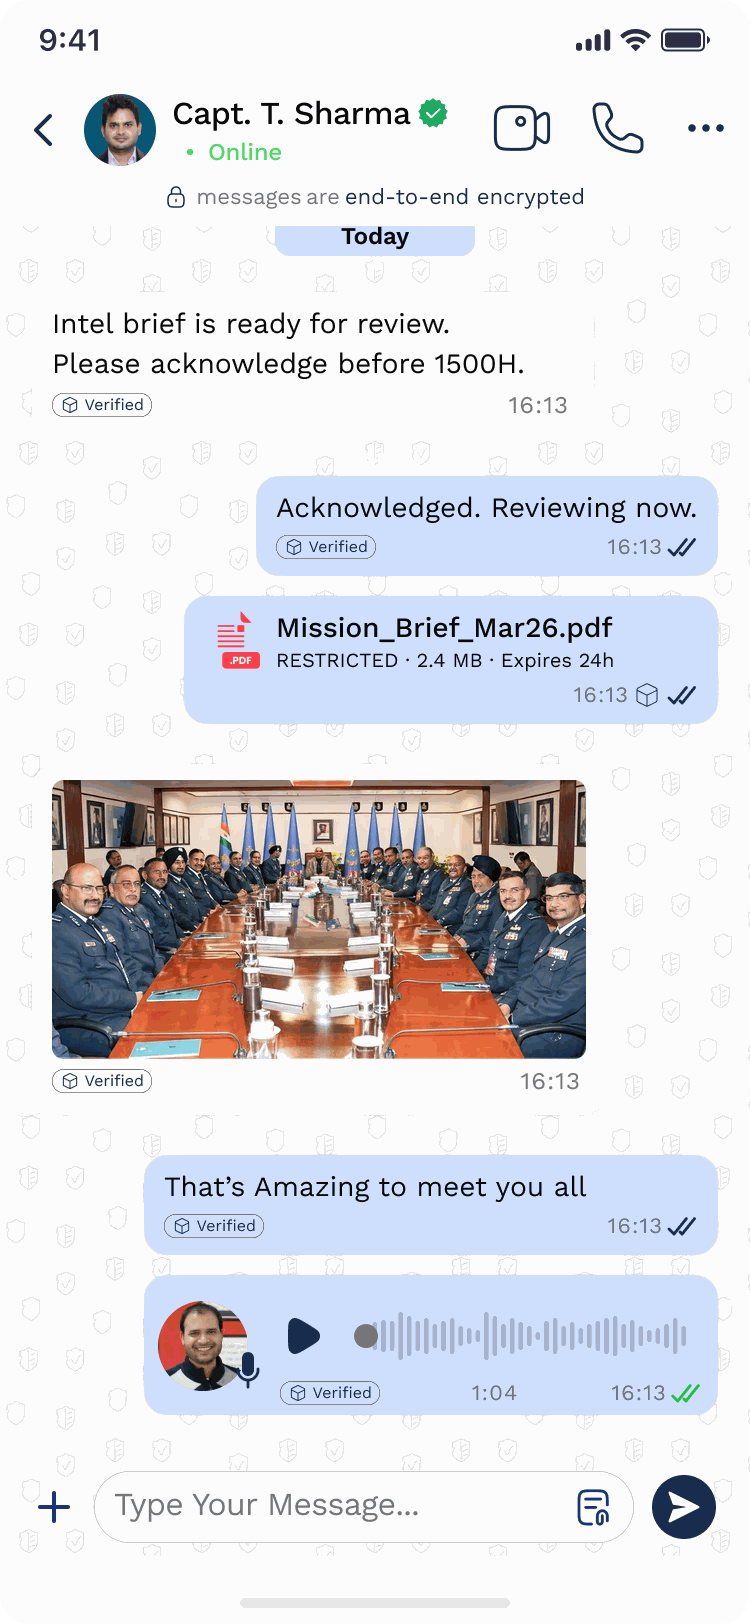
SANKET (Sanket.Chat) от Tosh Defence предоставляет оборонным и государственным структурам, а также организациям с высокими требованиями к доверию обмен сообщениями и файлами, голосовые и видеовызовы и приоритетные широковещательные рассылки со сквозным шифрованием. Платформа построена на независимо проверенной библиотеке libsignal от Signal с постквантовой защитой и AES-256 и работает на инфраструктуре под вашим контролем: от выбранного вами облака до полностью изолированной от внешних сетей сети.




Что такое Sanket
SANKET (Sanket.Chat) от Tosh Defence - суверенная платформа защищённой связи оборонного уровня для вооружённых сил, государственных ведомств, разведывательных и правоохранительных органов, операторов критической инфраструктуры и других организаций, чья связь должна оставаться конфиденциальной, даже если сети или поставщику услуг размещения нельзя доверять.
Что это означает
संकेत означает «сигнал» на английском языке
Sanket - сигнал. Код. Указание. Условный знак. Используется в военном контексте для скрытой передачи сигналов между подразделениями. Само слово означает коммуникацию - оно звучит тепло и располагающе и однозначно ассоциируется с Индией.
СДЕЛАНО В ИНДИИ. ДЛЯ ИНДИИ. ДЛЯ МИРА.
Суверенная альтернатива потребительским мессенджерам и зарубежным платформам для совместной работы
SANKET разработан в Индии компанией Tosh Defence для организаций, которым нужна защищённая связь оборонного уровня без передачи своей инфраструктуры, ключей, журналов или правил управления сторонней организации. Платформу можно использовать как отдельный размещённый экземпляр, эксплуатировать на собственных серверах или развернуть в сети, полностью изолированной от внешних сетей.
Ваши данные
Сообщения, файлы и звонки защищены сквозным шифрованием, а сервер никогда не хранит ключи, позволяющие получить к ним доступ. Все записи, хранящиеся на сервере, остаются в пределах выбранной вами инсталляции.
Ваш контроль
Ваша инфраструктура, ваша система управления учётными записями, ваши политики, сроки хранения данных и график обновлений. Контроль, который облачные службы обмена сообщениями по своей архитектуре не могут предоставить.
Ваши права собственности
Отдельная установка для каждой организации с вашим брендом, вашим удостоверяющим центром и вашим журналом аудита.
Безопасность уровня оборонных ведомств
libsignal с постквантовой защитой, AES-256 для всех данных, ключами с аппаратной защитой, подписанными списками устройств, взаимной аутентификацией устройств по TLS и ключами администраторов FIDO2.
ПРОБЛЕМА
Организации с высокими требованиями к доверию по-прежнему ведут критически важные переговоры в потребительских мессенджерах и на иностранных облачных платформах, которыми они не владеют и которые не контролируют. Одно лишь шифрование не даёт ответа на вопросы о том, кто управляет сервисом, где он работает, у кого находятся ключи и журналы событий и кто решает, когда сервис изменится. Sanket даёт ответ на каждый из этих вопросов в пределах вашего собственного контура безопасности.
РЕШЕНИЕ
Что SANKET Делает
SANKET (Sanket.Chat) от Tosh Defence - суверенная платформа защищённой связи оборонного уровня для вооружённых сил, государственных ведомств, разведывательных и правоохранительных органов, операторов критической инфраструктуры и других организаций, чья связь должна оставаться конфиденциальной, даже если сети или поставщику услуг размещения нельзя доверять.
SANKET предлагается в трёх вариантах на единой платформе с общей архитектурой безопасности: Sanket.Chat - бесплатное общедоступное приложение для iOS и Android; Sanket.Work - отдельный экземпляр платформы под брендом заказчика, размещаемый в любом выбранном регионе и облаке; Sanket.Enterprise - вариант для эксплуатации на собственных серверах или в сети, полностью изолированной от внешних сетей. Ключевое преимущество платформы - глубина контроля со стороны заказчика: ваша инфраструктура, ваши ключи, ваш поставщик удостоверений, ваши правила, ваш бренд, ваши сроки хранения данных и выбранное вами время обновлений.

Возможности
Ключевые особенности
Сквозное шифрование с готовностью к постквантовой защите
Signal Protocol реализован через официальную библиотеку libsignal от Signal: согласование ключей по PQXDH с предварительным ключом Kyber и Double Ratchet с SPQR. Для каждого сообщения создаётся новый ключ, а сервер никогда не хранит ключи, необходимые для его прочтения.
Защищённые голосовые и видеозвонки
Индивидуальные и групповые звонки с шифрованием кадров AES-256-GCM в дополнение к SRTP AES-256-GCM, пятью новыми ключами каждую секунду, оптимизированные для каналов с ограниченной пропускной способностью и способные работать через порт 443 по протоколу HTTPS.
Зашифрованная приоритетная рассылка
Рассылки со сквозным шифрованием и 4 уровнями приоритета, полноэкранными оповещениями, отслеживанием подтверждений и автоматическим напоминанием об экстренных сообщениях, получение которых не подтверждено вовремя.
Метки классификации, задаваемые заказчиком
До восьми уровней классификации, которые вы задаёте сами и метки которых передаются внутри зашифрованных данных. Содержимое с уровнем выше минимального нельзя пересылать, экспортировать или скачивать; при пересылке уровень классификации никогда не снижается.
Ключи безопасности администраторов и собственная система единого входа
Ключи безопасности FIDO2 для администраторов, вход через вашего поставщика удостоверений OIDC или SAML 2.0, проверки по каталогу LDAP и автоматическое создание учётных записей через SCIM 2.0.
Доверие к устройствам встроено в систему
Ключи с аппаратной защитой на каждом телефоне, взаимная аутентификация устройств по TLS с сертификатами, выданными вашим собственным центром сертификации, подписанные списки устройств, режим потери устройства и удалённое стирание данных с подтверждением сервера.
Под суверенным контролем, с возможностью работы в изолированных сетях
Отдельная установка для каждой организации на выбранной вами инфраструктуре с высокой доступностью и восстановлением на резервной площадке. Ни в одном приложении или сервере нет средств аналитики сторонних поставщиков.
Подписанные цифровой подписью выпуски под вашим контролем
Выпуски подписаны с помощью Ed25519, защищены от подмены после утверждения и отката на предыдущую версию, проверяются перед установкой и устанавливаются только с вашего разрешения. При сбое обновления автоматически восстанавливается прежнее состояние.
МНОГОЯЗЫЧНАЯ ПОДДЕРЖКА
Создано для языков Индии и всего мира
Офицеры, должностные лица и сотрудники используют Sanket на своём языке: интерфейс локализован для основных языков Индии и мира.
हिन्दी
Хинди
বাংলা
Бенгальский
தமிழ்
Тамильский
తెలుగు
Телугу
मराठी
Маратхи
ગુજરાતી
Гуджарати
ಕನ್ನಡ
Каннада
മലയാളം
Малаялам
ਪੰਜਾਬੀ
Панджаби
ଓଡ଼ିଆ
Одиа
অসমীয়া
Ассамский язык
English
Английский
Français
Французский
Deutsch
Немецкий
Español
Испанский
Português
Португальский
Русский
Русский
日本語
Японский
한국어
Корейский
中文
Китайский
ไทย
Тайский
Tiếng Việt
Вьетнамский
Türkçe
Турецкий
Nederlands
Нидерландский
Italiano
Итальянский
АРХИТЕКТУРА БЕЗОПАСНОСТИ
Разработано для противодействия государственным противникам
SANKET построен на libsignal от Signal, прошедшей независимый аудит, и стандартных криптографических примитивах, прошедших экспертную проверку. Платформа обеспечивает постквантовую защиту и повсеместно использует AES-256.
Согласование ключей для сообщений
PQXDH
Согласование ключей libsignal с постквантовым предварительным ключом Kyber защищает сеансы от сбора зашифрованных данных для последующей расшифровки.
Храповый механизм шифрования сообщений
Double Ratchet + SPQR
Тройной храповый механизм: новый ключ для каждого сообщения, прямая секретность и восстановление безопасности после компрометации, а также параллельно работающий постквантовый храповый механизм
Шифрование сообщений
AES-256-CBC + HMAC-SHA256
Внутри libsignal: отдельный шифртекст для каждого устройства получателя
Группы
Per-Device Fan-Out
Попарные сеансы libsignal с каждым устройством участника: общего ключа группы, который можно похитить, нет
Шифрование файлов
AES-256-GCM
Новый ключ для каждого файла, передаваемый внутри сообщения libsignal
Шифрование звонков
AES-256-GCM Frames + SRTP
Шифрование кадров и SRTP AES-256-GCM с пятью новыми ключами шифрования кадров каждую секунду
Защита передачи данных
TLS 1.3 + Hybrid PQ
Только наборы шифров с AES-256-GCM, X25519MLKEM768 предлагается первым, в приложениях закреплены сертификаты
Аутентификация устройства
Device Mutual TLS
Клиентский сертификат для каждого одобренного устройства, выданный вашим центром сертификации
Списки устройств
Signed by the Account
Отправители проверяют подписанный список, поэтому сервер не может незаметно добавить устройство
Хранение закрытых ключей
Hardware-Backed
Secure Enclave на iOS, StrongBox или доверенная среда исполнения на Android
Вход администратора
FIDO2 Security Keys
Ключи WebAuthn, устойчивые к фишингу, которые проверяются самим развёрнутым экземпляром
Выпуски
Ed25519-Signed
Защита от замораживания версии и отката с проверкой перед каждой установкой и обновлением
Без доступа сервера к содержимому по замыслу архитектуры
Сервер передаёт зашифрованные данные и никогда не хранит ключи от сообщений, файлов, звонков, реакций или зашифрованных широковещательных рассылок. Шифрование и расшифрование происходят на устройствах участников.
Модель угроз - против кого мы защищаемся
Радиоэлектронная разведка на государственном уровне
Сквозное шифрование с постквантовыми протоколами PQXDH и SPQR, TLS с использованием только AES-256-GCM и гибридного постквантового обмена ключами, а также прямая секретность каждого сообщения.
Скомпрометированный сервер
Сервер никогда не хранит ключи для доступа к содержимому, а подписанные списки устройств не позволяют ему добавить устройство, которое получало бы копии сообщений.
Недоверенный центр сертификации или перехват сетевого трафика
Закрепление сертификатов в приложениях, взаимная аутентификация устройств по TLS на сетевой границе и только наборы алгоритмов транспортного шифрования с AES-256-GCM.
Скомпрометированная учётная запись администратора
Ключи безопасности FIDO2 для администраторов, роли с ограниченными полномочиями и журнал аудита с цепочкой хешей SHA-256, который можно проверить и экспортировать в вашу систему SIEM.
Атаки на цепочку поставок и атаки с откатом к прежним версиям
Выпуски подписаны с помощью Ed25519 и содержат порядковые номера, сроки действия и подписанные перечни компонентов. Установка отклоняет неподписанные выпуски, выпуски с истёкшим сроком действия и более старые выпуски.
Потерянное или изъятое устройство
Ключи с аппаратной защитой, зашифрованная локальная база данных, немедленный отзыв доступа, режим потери устройства и удалённое стирание данных с подтверждением сервера.
Основано на прошедшей независимый аудит библиотеке libsignal проекта Signal
Библиотека libsignal от Signal
Официальная реализация Signal Protocol от Signal, прошедшая независимый аудит и используемая без изменений на iOS, Android, настольных компьютерах и серверах
Опубликованные протоколы, прошедшие экспертное рецензирование
PQXDH, Double Ratchet и SPQR с опубликованными спецификациями и академическим анализом
Стандартные криптографические примитивы
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id и семейство ML-KEM
Защищённое аппаратное обеспечение платформы
Apple Secure Enclave и Android StrongBox либо доверенная среда исполнения для ключей устройства
Правило использования прошедших аудит библиотек
Для каждой криптографической библиотеки, от которой зависит Sanket, действует требование о наличии опубликованного независимого аудита
Путь к сертификации
Варианты развертывания
Уровни продуктов
Sanket.Chat
Бесплатное приложение для конфиденциального обмена сообщениями на iOS и Android, работающее под управлением Tosh Defence на инфраструктуре в Индии.
Sanket.Work
Выделенная установка под брендом вашей организации, размещённая в любом регионе в выбранном вами облаке, с управлением со стороны администраторов, вашим фирменным оформлением и приложениями для настольных компьютеров.
Sanket.Enterprise
Развёртывание под управлением заказчика для оборонных, государственных и разведывательных структур и объектов критической инфраструктуры: на собственных серверах или в среде, полностью физически изолированной от других сетей.
ПОЧЕМУ НЕ ИНОСТРАННАЯ АЛЬТЕРНАТИВА?
Почему SANKET?
“Защищённая связь не должна требовать от вас отказа от права владения. С Sanket контроль остаётся за вами.”
ИНТЕГРАЦИЯ
Работает с
Разработано для:
Кого это обслуживает
Гордость Индии
Разработано, создано и поддерживается в Индии компанией Tosh Defence на основе открытых технологий, прошедших аудит. Возможно развертывание в любой точке мира; при развертывании в изолированной от сетей среде для работы системы не требуется зарубежная инфраструктура. Клиентам предоставляется доступ к исходному коду для проверки на основании соглашения.
Подробно о Sanket
Подробно изучите архитектуру безопасности, отрасли, для которых предназначен SANKET, его сравнение с другими решениями и общедоступный технический документ по безопасности.
Готовы увидеть SANKET в действии?
Запланируйте демонстрацию с нашей командой в режиме реального времени с учётом ваших оперативных требований, где бы вы ни находились.