

Sanket संकेत
Ứng dụng nhắn tin bảo mật và nền tảng liên lạc bảo mật có chủ quyền
Dữ liệu của bạn. Quyền kiểm soát của bạn. Quyền sở hữu của bạn.
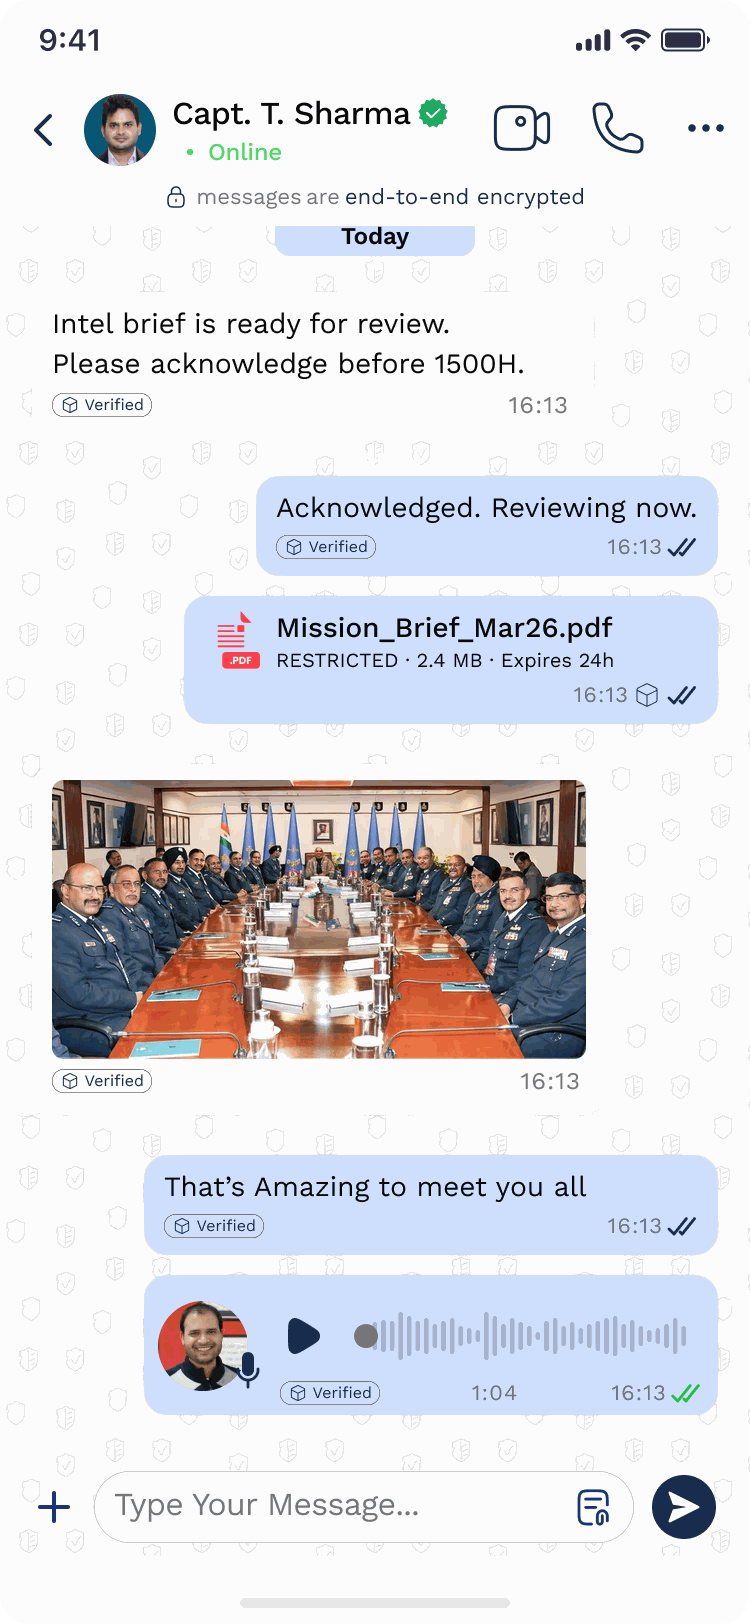
Sanket (Sanket.Chat) của Tosh Defence cung cấp cho các tổ chức quốc phòng, chính phủ và tổ chức đòi hỏi độ tin cậy cao tính năng nhắn tin mã hóa đầu cuối, trao đổi tệp, gọi thoại và video, cùng thông điệp gửi rộng ưu tiên. Nền tảng sử dụng libsignal của Signal đã được kiểm toán độc lập, có khả năng bảo vệ hậu lượng tử và sử dụng AES-256, chạy trên hạ tầng do bạn kiểm soát, từ môi trường điện toán đám mây bạn lựa chọn đến mạng cách ly hoàn toàn.




Sanket là gì
Sanket (Sanket.Chat) của Tosh Defence là nền tảng liên lạc bảo mật có chủ quyền, đạt cấp độ quốc phòng, dành cho lực lượng quốc phòng, cơ quan chính phủ, cơ quan tình báo và thực thi pháp luật, đơn vị vận hành hạ tầng trọng yếu và các tổ chức khác cần giữ bí mật thông tin liên lạc ngay cả khi không thể tin cậy mạng hoặc nhà cung cấp dịch vụ lưu trữ.
Điều này có ý nghĩa gì
संकेत có nghĩa là "tín hiệu" trong tiếng Anh
Sanket - tín hiệu, mã, dấu hiệu, ám hiệu bí mật. Được dùng trong bối cảnh quân sự để chỉ tín hiệu bí mật giữa các lực lượng. Bản thân từ này mang nghĩa liên lạc - tạo cảm giác gần gũi, dễ tiếp cận và thể hiện rõ nguồn gốc Ấn Độ.
SẢN XUẤT TẠI ẤN ĐỘ. CHO ẤN ĐỘ. CHO THẾ GIỚI.
Giải pháp tự chủ thay thế ứng dụng nhắn tin phổ thông và bộ công cụ cộng tác nước ngoài
Sanket được Tosh Defence phát triển tại Ấn Độ cho các tổ chức cần liên lạc đạt chuẩn quốc phòng mà không giao hạ tầng, khóa, nhật ký hay quyền quyết định chính sách cho bên ngoài. Bạn có thể sử dụng hệ thống triển khai riêng được lưu trữ hộ, vận hành trên máy chủ của mình hoặc triển khai trong môi trường cách ly hoàn toàn.
Dữ liệu của bạn
Tin nhắn, tệp và cuộc gọi được mã hóa đầu cuối; máy chủ không bao giờ nắm giữ khóa để đọc chúng. Mọi bản ghi mà máy chủ lưu giữ đều nằm trong hệ thống cài đặt do bạn chọn.
Quyền kiểm soát của bạn
Hạ tầng, hệ thống cung cấp danh tính, chính sách, thời hạn lưu giữ và thời điểm cập nhật đều do bạn quyết định. Đó là mức độ kiểm soát mà các dịch vụ nhắn tin lưu trữ trên máy chủ của nhà cung cấp vốn không được thiết kế để cung cấp.
Quyền sở hữu của bạn
Một bản cài đặt dành riêng cho mỗi tổ chức, mang thương hiệu của bạn, sử dụng tổ chức cấp chứng chỉ của bạn và lưu vết kiểm toán của bạn.
Bảo mật cấp quốc phòng
libsignal với khả năng bảo vệ hậu lượng tử, mã hóa AES-256 xuyên suốt, khóa được phần cứng bảo vệ, danh sách thiết bị có chữ ký số, TLS xác thực hai chiều giữa các thiết bị và khóa FIDO2 của quản trị viên.
VẤN ĐỀ
Các tổ chức đòi hỏi mức độ tin cậy cao vẫn thực hiện các cuộc trao đổi quan trọng trên ứng dụng nhắn tin dành cho người tiêu dùng và các nền tảng phần mềm cung cấp dưới dạng dịch vụ từ nước ngoài mà họ không sở hữu cũng không kiểm soát. Chỉ riêng mã hóa không giải đáp được ai vận hành dịch vụ, dịch vụ chạy ở đâu, ai nắm giữ khóa và nhật ký, hay ai quyết định thời điểm dịch vụ thay đổi. Sanket giải quyết từng vấn đề đó trong chính phạm vi bảo mật của tổ chức bạn.
GIẢI PHÁP
Cái gì Sanket Có
Sanket (Sanket.Chat) của Tosh Defence là nền tảng liên lạc bảo mật có chủ quyền, đạt cấp độ quốc phòng, dành cho lực lượng quốc phòng, cơ quan chính phủ, cơ quan tình báo và thực thi pháp luật, đơn vị vận hành hạ tầng trọng yếu và các tổ chức khác cần giữ bí mật thông tin liên lạc ngay cả khi không thể tin cậy mạng hoặc nhà cung cấp dịch vụ lưu trữ.
Sanket có 3 hình thức cung cấp trên cùng một nền tảng và cùng một thiết kế bảo mật: Sanket.Chat, ứng dụng công cộng miễn phí cho iOS và Android; Sanket.Work, hệ thống triển khai riêng mang thương hiệu của bạn, được lưu trữ tại bất kỳ khu vực nào trên bất kỳ nền tảng đám mây nào bạn chọn; và Sanket.Enterprise, do bạn vận hành trên máy chủ của mình hoặc trong môi trường cách ly hoàn toàn. Ưu thế nổi bật là mức độ kiểm soát dành cho khách hàng: hạ tầng, khóa, nhà cung cấp danh tính, chính sách, thương hiệu, thời hạn lưu giữ và thời điểm cập nhật đều do bạn quyết định.

CÁC KHẢ NĂNG
Các Tính năng Chính
Mã hóa đầu cuối, sẵn sàng cho kỷ nguyên hậu lượng tử
Signal Protocol được triển khai qua libsignal chính thức của Signal: thỏa thuận khóa PQXDH với khóa tiền tạo Kyber và Double Ratchet với SPQR. Mỗi thông điệp có một khóa mới, và máy chủ không bao giờ nắm giữ khóa để đọc thông điệp.
Cuộc gọi thoại và video bảo mật
Cuộc gọi cá nhân và nhóm với mã hóa khung bằng AES-256-GCM kết hợp mã hóa SRTP bằng AES-256-GCM, tạo 5 khóa mới mỗi giây, được tối ưu cho đường truyền hạn chế và có thể hoạt động qua cổng HTTPS 443.
Thông báo ưu tiên được mã hóa
Bản tin phát sóng được mã hóa đầu cuối ở 4 mức ưu tiên, có cảnh báo toàn màn hình, theo dõi xác nhận đã nhận và tự động nhắc tiếp đối với tin nhắn khẩn cấp không được xác nhận kịp thời.
Nhãn phân loại do khách hàng xác định
Tối đa 8 nhãn phân cấp do bạn xác định, được truyền bên trong dữ liệu mã hóa. Nội dung mang nhãn cao hơn bậc thấp nhất không thể được chuyển tiếp, xuất hoặc tải xuống; thao tác chuyển tiếp không bao giờ hạ bậc nhãn.
Khóa bảo mật cho quản trị viên và cơ chế đăng nhập một lần riêng của bạn
Khóa bảo mật FIDO2 cho quản trị viên, đăng nhập qua nhà cung cấp danh tính OIDC hoặc SAML 2.0 của bạn, kiểm tra thư mục LDAP và cấp phát tài khoản qua SCIM 2.0.
Cơ chế tin cậy thiết bị được tích hợp sẵn
Khóa được bảo vệ bằng phần cứng trên mọi điện thoại, xác thực TLS hai chiều cho thiết bị bằng chứng chỉ do tổ chức phát hành chứng chỉ của bạn cấp, danh sách thiết bị có chữ ký số, chế độ thiết bị thất lạc và xóa dữ liệu từ xa có xác nhận của máy chủ.
Có chủ quyền và hỗ trợ triển khai trên mạng cách ly vật lý
Một bản cài đặt dành riêng cho mỗi tổ chức, trên hạ tầng do bạn lựa chọn, có khả năng sẵn sàng cao và khôi phục tại địa điểm thứ hai. Không có công cụ phân tích của bên thứ ba trong bất kỳ ứng dụng hay máy chủ nào.
Các bản phát hành có chữ ký số do bạn kiểm soát
Các bản phát hành được ký bằng Ed25519, có cơ chế khóa phiên bản phát hành và bảo vệ chống quay về phiên bản cũ, được xác minh trước khi cài đặt và chỉ được cài đặt khi bạn phê duyệt; hệ thống tự động khôi phục phiên bản trước nếu nâng cấp thất bại.
HỖ TRỢ ĐA NGÔN NGỮ
Được xây dựng cho các ngôn ngữ của Ấn Độ và thế giới
Sĩ quan, công chức và nhân viên sử dụng Sanket bằng ngôn ngữ của mình, với giao diện được bản địa hóa cho các ngôn ngữ chính của Ấn Độ và thế giới.
हिन्दी
Tiếng Hindi
বাংলা
Tiếng Bengal
தமிழ்
Tiếng Tamil
తెలుగు
Tiếng Telugu
मराठी
Tiếng Marathi
ગુજરાતી
Tiếng Gujarat
ಕನ್ನಡ
Tiếng Kannada
മലയാളം
Tiếng Malayalam
ਪੰਜਾਬੀ
Tiếng Punjab
ଓଡ଼ିଆ
Tiếng Odia
অসমীয়া
Tiếng Assam
English
Tiếng Anh
Français
Tiếng Pháp
Deutsch
Tiếng Đức
Español
Tiếng Tây Ban Nha
Português
Tiếng Bồ Đào Nha
Русский
Tiếng Nga
日本語
Tiếng Nhật
한국어
Tiếng Hàn
中文
Tiếng Trung
ไทย
Tiếng Thái
Tiếng Việt
Tiếng Việt
Türkçe
Tiếng Thổ Nhĩ Kỳ
Nederlands
Tiếng Hà Lan
Italiano
Tiếng Ý
KIẾN TRÚC AN NINH
Được thiết kế để đối phó với các đối thủ cấp quốc gia
Sanket sử dụng libsignal của Signal, thư viện đã được kiểm toán độc lập, cùng các thành phần mật mã tiêu chuẩn đã được bình duyệt, với khả năng bảo vệ hậu lượng tử và AES-256 xuyên suốt.
Thỏa thuận khóa cho tin nhắn
PQXDH
Thỏa thuận khóa bằng libsignal với khóa tiền tạo Kyber hậu lượng tử, bảo vệ các phiên liên lạc trước việc thu thập dữ liệu để giải mã về sau
Cơ chế thay đổi khóa liên tục cho tin nhắn
Double Ratchet + SPQR
Cơ chế mã hóa ba lớp luân chuyển khóa: khóa mới cho mỗi tin nhắn, tính bí mật chuyển tiếp và khả năng khôi phục sau khi bị xâm phạm, cùng một cơ chế luân chuyển khóa hậu lượng tử hoạt động song song
Mã hóa tin nhắn
AES-256-CBC + HMAC-SHA256
Bên trong libsignal, mỗi thiết bị nhận có một bản mã riêng
Nhóm
Per-Device Fan-Out
Các phiên libsignal riêng giữa từng cặp thiết bị thành viên, nên không có khóa nhóm để đánh cắp
Mã hóa tệp
AES-256-GCM
Một khóa mới cho mỗi tệp, được chuyển trong thông điệp libsignal
Mã hóa cuộc gọi
AES-256-GCM Frames + SRTP
Mã hóa khung hình kết hợp với SRTP AES-256-GCM, với 5 khóa khung hình mới mỗi giây
Bảo mật tầng truyền tải
TLS 1.3 + Hybrid PQ
Chỉ các bộ mã AES-256-GCM, X25519MLKEM768 được đề xuất trước tiên, ứng dụng cố định chứng thư số
Xác thực thiết bị
Device Mutual TLS
Chứng chỉ ứng dụng khách cho từng thiết bị được phê duyệt, do tổ chức chứng thực của bạn cấp
Danh sách thiết bị
Signed by the Account
Người gửi xác minh danh sách có chữ ký số, nên máy chủ không thể âm thầm thêm thiết bị
Lưu trữ khóa riêng
Hardware-Backed
Vùng bảo mật trên iOS, StrongBox hoặc môi trường thực thi tin cậy trên Android
Đăng nhập của quản trị viên
FIDO2 Security Keys
Khóa WebAuthn chống lừa đảo lấy thông tin xác thực, được chính bản cài đặt xác minh
Các bản phát hành
Ed25519-Signed
Bảo vệ chống đóng băng phiên bản và quay về phiên bản cũ, được xác minh trước mỗi lần cài đặt và nâng cấp
Thiết kế để máy chủ không nắm giữ khóa giải mã
Máy chủ chuyển tiếp bản mã và không bao giờ nắm giữ khóa của tin nhắn, tệp, cuộc gọi, lượt bày tỏ cảm xúc hoặc thông báo gửi hàng loạt được mã hóa. Việc mã hóa và giải mã diễn ra trên thiết bị của những người tham gia.
Mô hình đe dọa - Ai là đối tượng chúng tôi bảo vệ.
Tình báo tín hiệu cấp quốc gia
Mã hóa đầu cuối với PQXDH và SPQR hậu lượng tử, TLS chỉ sử dụng AES-256-GCM cùng cơ chế trao đổi khóa hậu lượng tử lai, và tính bí mật chuyển tiếp cho từng tin nhắn.
Máy chủ Bị xâm phạm
Máy chủ không bao giờ nắm giữ khóa giải mã nội dung, và danh sách thiết bị có chữ ký số ngăn máy chủ thêm thiết bị để nhận bản sao tin nhắn.
Tổ chức cấp chứng chỉ giả mạo hoặc chặn bắt lưu lượng mạng
Ghim chứng chỉ trong ứng dụng, TLS xác thực hai chiều với thiết bị tại điểm biên và các bộ mật mã truyền tải chỉ dùng AES-256-GCM.
Tài khoản quản trị viên bị xâm nhập
Khóa bảo mật FIDO2 cho quản trị viên, các vai trò được giới hạn theo quyền và nhật ký kiểm toán liên kết bằng hàm băm SHA-256, có thể xác minh và xuất sang hệ thống SIEM của bạn.
Tấn công chuỗi cung ứng và tấn công quay lui phiên bản
Các bản phát hành được ký bằng Ed25519, có số thứ tự, thời hạn hiệu lực và danh mục thành phần có chữ ký số; bản cài đặt từ chối các bản phát hành không có chữ ký số, đã hết hạn hoặc cũ hơn.
Thiết bị bị mất hoặc bị thu giữ
Khóa được bảo vệ bằng phần cứng, cơ sở dữ liệu cục bộ được mã hóa, thu hồi quyền ngay lập tức, chế độ thiết bị thất lạc và xóa dữ liệu từ xa có xác nhận của máy chủ.
Dựa trên libsignal của Signal, đã được kiểm toán độc lập
Thư viện libsignal của Signal
Bản triển khai Signal Protocol chính thức của Signal, đã được kiểm toán độc lập và được sử dụng không sửa đổi trên iOS, Android, máy tính để bàn và máy chủ
Các giao thức đã được công bố và bình duyệt
PQXDH, Double Ratchet và SPQR, với đặc tả đã công bố và phân tích học thuật
Các thành phần mật mã tiêu chuẩn
AES-256-GCM, X25519, Ed25519, ECDSA P-256, SHA-256, HKDF, Argon2id và họ thuật toán ML-KEM
Phần cứng bảo mật cho nền tảng
Apple Secure Enclave và Android StrongBox hoặc môi trường thực thi tin cậy dành cho khóa thiết bị
Quy tắc sử dụng thư viện đã được kiểm toán
Mọi thư viện mật mã mà Sanket sử dụng đều phải đáp ứng yêu cầu có kết quả kiểm toán độc lập được công bố
Lộ trình chứng nhận
CÁC TÙY CHỌN TRIỂN KHAI
Cấp Độ Sản Phẩm
Sanket.Chat
Ứng dụng nhắn tin riêng tư miễn phí cho iOS và Android, do Tosh Defence vận hành trên hạ tầng tại Ấn Độ.
Sanket.Work
Một bản cài đặt riêng mang thương hiệu của quý vị, được lưu trữ tại bất kỳ khu vực nào trên bất kỳ nền tảng đám mây nào quý vị chọn, kèm quyền kiểm soát của quản trị viên, bộ nhận diện thương hiệu của quý vị và ứng dụng máy tính để bàn cho tổ chức của quý vị.
Sanket.Enterprise
Một hệ thống do khách hàng vận hành, dành cho quốc phòng, chính phủ, tình báo và hạ tầng trọng yếu, được cài đặt trên máy chủ của khách hàng hoặc trong môi trường cách ly hoàn toàn với mạng.
TẠI SAO KHÔNG LÀ MỘT LỰA CHỌN NƯỚC NGOÀI?
Tại sao Sanket?
“Hoạt động liên lạc không bao giờ nên buộc bạn từ bỏ quyền sở hữu. Với Sanket, quyền kiểm soát vẫn thuộc về bạn.”
TÍCH HỢP
Hoạt động với
THIẾT KẾ DÀNH CHO
Ai là người được phục vụ
Tự hào sản xuất tại Ấn Độ
Được Tosh Defence thiết kế, phát triển và hỗ trợ tại Ấn Độ trên nền tảng mở đã được kiểm toán. Có thể triển khai ở bất kỳ đâu trên thế giới; khi triển khai trong môi trường cách ly hoàn toàn khỏi mạng, hệ thống không phụ thuộc vào thành phần nước ngoài trong lúc vận hành, và khách hàng có thể rà soát mã nguồn theo thỏa thuận.
Tìm hiểu chuyên sâu về SANKET
Tìm hiểu sâu hơn về thiết kế bảo mật, các lĩnh vực SANKET phục vụ, các nội dung so sánh và sách trắng bảo mật công khai.
Sẵn Sàng Để Xem Sanket trong Hành động?
Đặt lịch trình diễn trực tiếp với đội ngũ của chúng tôi, được điều chỉnh theo yêu cầu tác nghiệp của quý vị, bất kể quý vị ở đâu trên thế giới.