


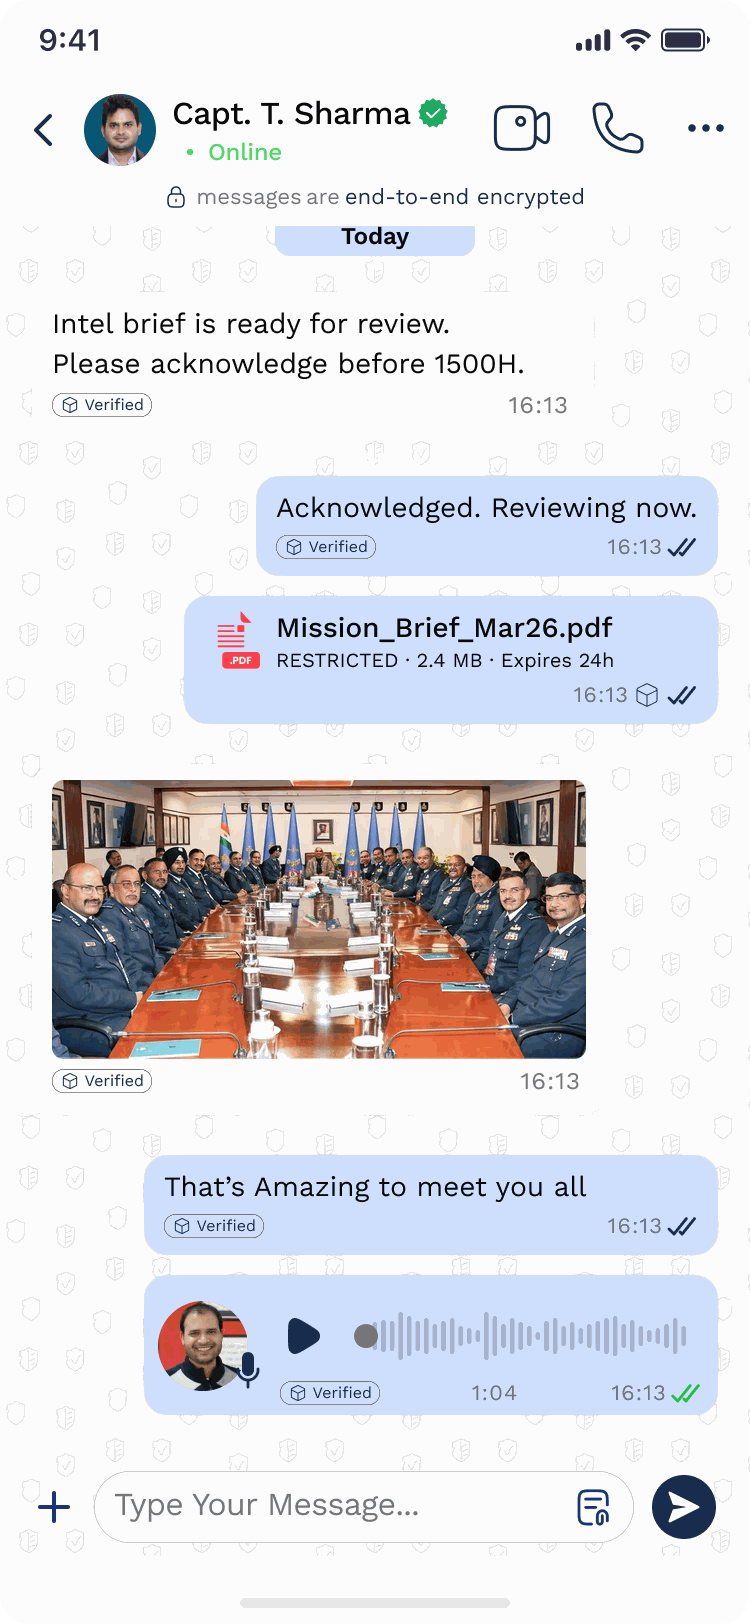


什么是 Sanket
Tosh Defence 的 Sanket (Sanket.Chat) 是一款国防级、自主可控的安全通信平台,面向武装力量、政府部门、情报与执法机构、关键基础设施运营方,以及其他即使网络或托管服务提供商不可信、通信仍须保密的机构。
这意味着什么
संकेत 在英语中意为“信号”
Sanket - 信号。代号。指示。秘密暗号。在军事语境中,指部队之间传递的秘密信号。这个词本身就意味着通信 - 亲切、平易近人,并且具有鲜明的印度特色。
印度制造。为印度。为世界。
消费级即时通信工具和国外协作套件的自主可控替代方案
SANKET 由 Tosh Defence 在印度开发,面向需要国防级通信能力、又不愿将基础设施、密钥、日志或政策交由外部机构掌控的组织。您可以使用专属托管实例、在自有服务器上运行,或部署在完全物理隔离的环境中。
您的数据
消息、文件和通话均经过端到端加密,服务器从不持有读取它们所需的密钥。服务器保留的每条记录都留在您选择的部署实例内。
由您掌控
您的基础设施、身份提供方、策略、数据保留规则和更新时机均由您决定。这种控制能力是托管式消息服务根本无法提供的。
归您所有
每个组织一套专用部署,采用您的品牌、您的证书颁发机构和您的审计记录。
国防级安全防护
采用 libsignal 并具备后量子防护能力,全程采用 AES-256 加密,配备受硬件保护的密钥、经签名的设备列表、设备间双向 TLS 认证和 FIDO2 管理员密钥。
问题
高信任级别机构仍在其既不拥有也无法控制的消费级即时通信工具和外国软件即服务平台上进行关键通信。仅有加密还不足以回答:谁运营服务、服务在哪里运行、谁掌握密钥和日志,以及谁决定何时变更服务。SANKET 在您自身的安全边界内解决上述每一个问题。
解决方案
什么 Sanket 是否
Tosh Defence 的 Sanket (Sanket.Chat) 是一款国防级、自主可控的安全通信平台,面向武装力量、政府部门、情报与执法机构、关键基础设施运营方,以及其他即使网络或托管服务提供商不可信、通信仍须保密的机构。
SANKET 在同一平台和同一安全架构下提供 3 种方案:Sanket.Chat,适用于 iOS 和 Android 的免费公开应用;Sanket.Work,可托管在您选择的任意地区、任意云平台上的专属白标部署实例;以及 Sanket.Enterprise,由您在自有服务器上运行,或部署于完全物理隔离的环境中。其核心优势在于客户控制权的深度:基础设施、密钥、身份提供方、政策、品牌、数据保留期限和更新时机,均由您掌控。

能力
关键特性
端到端加密,已为后量子时代做好准备
通过 Signal 官方的 libsignal 实现 Signal Protocol:使用带有 Kyber 预密钥的 PQXDH 密钥协商,以及结合 SPQR 的 Double Ratchet。每条消息都使用新的密钥,服务器从不持有可读取消息的密钥。
安全语音和视频通话
一对一和群组通话采用 AES-256-GCM 帧加密及 SRTP AES-256-GCM,每秒生成 5 个新密钥,针对带宽受限的链路进行优化,并可通过 HTTPS 的 443 端口运行。
加密优先级广播
采用端到端加密的广播,设有 4 个优先级,支持全屏提醒、确认情况跟踪,并对未及时确认的紧急消息自动跟进。
客户自定义密级标签
最多可自定义 8 个分级标签,标签包含在加密内容中。高于最低级别的内容不可转发、导出或下载,转发也绝不会降低标签级别。
管理员安全密钥与贵机构自有的单点登录
供管理员使用的 FIDO2 安全密钥、通过贵方自有 OIDC 或 SAML 2.0 身份提供方登录、LDAP 目录核验,以及 SCIM 2.0 账户配置。
内置设备信任机制
每部手机均配备硬件支持的密钥,使用由您自己的证书颁发机构签发的证书进行设备间双向 TLS 认证,并提供已签名的设备列表、丢失模式和经服务器确认的远程擦除。
支持主权部署及物理隔离网络
每个组织一套专用部署,运行于您选择的基础设施上,具备高可用性和异地灾难恢复能力。所有应用和服务器均不使用第三方分析服务。
由您掌控的签名发布版本
经 Ed25519 签名的版本具备版本冻结和回滚防护机制,安装前经过验证,且仅在您批准后安装;升级失败时自动回滚。
多语言支持
为印度各语言及世界各地语言打造
军官、官员和工作人员使用本地化界面,以自己的语言使用 Sanket;该界面支持印度和全球主要语言。
हिन्दी
印地语
বাংলা
孟加拉语
தமிழ்
泰米尔语
తెలుగు
泰卢固语
मराठी
马拉地语
ગુજરાતી
古吉拉特语
ಕನ್ನಡ
卡纳达语
മലയാളം
马拉雅拉姆语
ਪੰਜਾਬੀ
旁遮普语
ଓଡ଼ିଆ
奥里亚语
অসমীয়া
阿萨姆语
English
英语
Français
法语
Deutsch
德语
Español
西班牙语
Português
葡萄牙语
Русский
俄语
日本語
日语
한국어
韩语
中文
中文
ไทย
泰语
Tiếng Việt
越南语
Türkçe
土耳其语
Nederlands
荷兰语
Italiano
意大利语
安全架构
针对国家级对手威胁而设计
SANKET 基于 Signal 经独立审计的 libsignal 和经过同行评审的标准密码学基础组件构建,全面采用后量子防护和 AES-256。
消息密钥协商
PQXDH
libsignal 密钥协商采用后量子 Kyber 预密钥,防止会话遭到“现在收集、未来解密”式攻击
消息棘轮机制
Double Ratchet + SPQR
三重棘轮机制:每条消息使用新密钥,提供前向保密性和失陷后恢复能力,并配合后量子棘轮机制
消息加密
AES-256-CBC + HMAC-SHA256
libsignal 内部:每台接收设备各对应一份密文
群组
Per-Device Fan-Out
与每位成员的每台设备分别建立 libsignal 双方会话,因此不存在可被窃取的群组密钥
文件加密
AES-256-GCM
每个文件使用一把新密钥,并通过 libsignal 消息传递
通话加密
AES-256-GCM Frames + SRTP
帧加密与 SRTP AES-256-GCM 加密,每秒生成 5 个新的帧密钥
传输安全
TLS 1.3 + Hybrid PQ
仅使用 AES-256-GCM 密码套件,优先提供 X25519MLKEM768,应用内实施证书固定
设备身份验证
Device Mutual TLS
为每台获批设备签发一份客户端证书,由您的证书颁发机构颁发
设备列表
Signed by the Account
发送方会验证已签名的设备列表,因此服务器无法在不被察觉的情况下添加设备
私钥存储
Hardware-Backed
iOS 上的安全隔区,以及 Android 上的 StrongBox 或可信执行环境
管理员登录
FIDO2 Security Keys
由部署实例自行验证的抗钓鱼 WebAuthn 密钥
发布版本
Ed25519-Signed
每次安装和升级前均验证防冻结和防回滚保护
设计上确保服务器无法读取内容
服务器转发密文,从不持有消息、文件、通话、回应或加密广播的密钥。加密和解密均在通信参与者的设备上进行。
威胁模型 - 我们防御的对象
国家级信号情报
采用后量子 PQXDH 和 SPQR 实现端到端加密,使用仅支持 AES-256-GCM 且采用混合式后量子密钥交换的 TLS,并为每条消息提供前向保密性。
被攻陷的服务器
服务器从不持有内容密钥,经过签名的设备列表可阻止服务器添加能够接收消息副本的设备。
恶意证书颁发机构或网络拦截
应用内置证书固定机制,边缘接入采用设备双向 TLS,传输仅使用 AES-256-GCM 密码套件。
管理员账户遭入侵
供管理员使用的 FIDO2 安全密钥、按权限范围限定的角色,以及可验证并导出至贵方 SIEM 的 SHA-256 哈希链式审计日志。
供应链攻击和回滚攻击
经 Ed25519 签名的版本包含序列号、有效期和经签名的物料清单;部署实例会拒绝未经签名、已过期或旧于当前版本的发布包。
设备遗失或被扣押
硬件支持的密钥、加密的本地数据库、即时撤销、丢失模式和经服务器确认的远程擦除。
基于 Signal 经独立审计的 libsignal 构建
Signal 的 libsignal 库
Signal Protocol 的官方实现,已通过独立审计,在 iOS、Android、桌面端和服务器端使用,未经修改
公开发布、经过同行评审的协议
PQXDH、Double Ratchet 和 SPQR,均有已发布的规范和学术分析
标准密码学原语
AES-256-GCM、X25519、Ed25519、ECDSA P-256、SHA-256、HKDF、Argon2id 及 ML-KEM 算法族
平台安全硬件
使用 Apple 安全隔区、Android StrongBox 或可信执行环境保护设备密钥
经审计密码库使用规则
Sanket 所依赖的每个密码学库都必须有已公开的独立审计报告
认证路径
部署选项
产品层级
Sanket.Chat
这款适用于 iOS 和 Android 的免费私密通信应用由 Tosh Defence 在印度基础设施上运营。
Sanket.Work
专属白标部署,可托管在您选择的任意地区、任意云平台上,提供管理员控制功能、贵机构的品牌标识和桌面应用。
Sanket.Enterprise
面向国防、政府、情报和关键基础设施的客户自行运营部署,可部署在本地或完全物理隔离的环境中。
为什么不选择外国替代品?
为什么 Sanket?
“通信不应迫使您放弃所有权。使用 Sanket,控制权始终掌握在您手中。”
集成
兼容
设计用于:
服务对象
自豪地在印度制造
由 Tosh Defence 在印度基于经审计的开放技术基础设计、构建并提供支持。可在全球任何地区部署;物理隔离网络部署在运行时无需依赖境外服务,并可根据协议向客户开放源代码审查。
深入了解 Sanket
深入了解安全设计、Sanket服务的行业、产品对比以及公开的安全白皮书。