
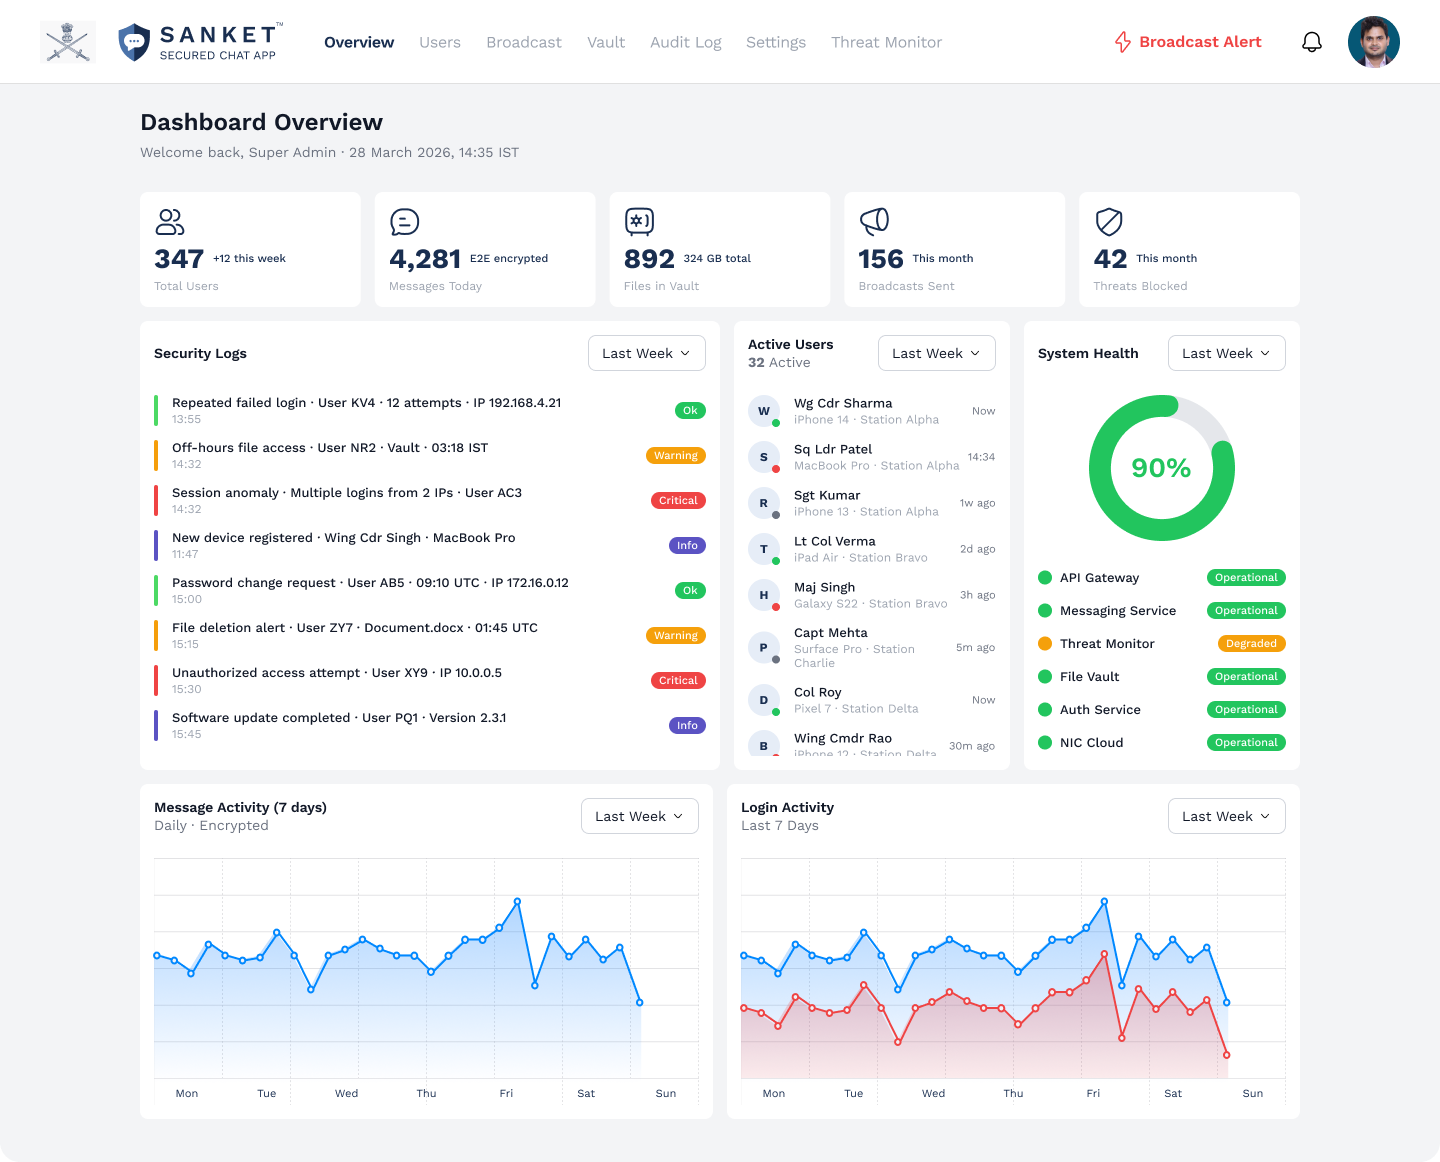
这意味着什么
用直白的话介绍该平台
在您自有服务器上由客户自主运营的安装方式,可采用联网的本地部署或完全物理隔离部署
物理隔离网络运行:内部证书颁发机构、自行托管的Android推送服务、离线许可证验证及经签名验证的离线发布包
跨多台主机的高可用架构,并配备异步运行的第二站点用于灾难恢复
消息、文件、语音和视频通话及带确认回执的优先级广播均采用端到端加密
密级标签由客户自定义,并包含在加密数据中,同时支持转发、导出和下载控制
管理员使用 FIDO2 安全密钥、贵机构自有的身份提供方和目录,以及 SCIM 2.0 账户预配
经签名的发布版本,具备防版本冻结和防回滚保护,仅在您批准后安装
设计上确保服务器无法读取内容
隐私架构
使用 Sanket.Enterprise,贵组织就是运营方。内容采用端到端加密,服务器从不持有内容的密钥;服务器保留的每一项记录,从路由信息到审计记录,均留存在贵组织自有的基础设施内。
libsignal · 后量子 · AES-256
安全模型
Sanket.Enterprise 专为应对高能力对手而设计:采用具备后量子保护的 libsignal 端到端加密、贯穿整个平台的 AES-256 加密、硬件保护的设备密钥、由贵方自有证书颁发机构签发的设备客户端证书、经签名的设备列表、管理员安全密钥,以及可导出至贵方 SIEM 的 SHA-256 哈希链式审计日志。
托管 · 本地部署 · 物理隔离
部署控制权
Sanket.Enterprise 使用 Docker Compose 部署在贵方基础设施上,可采用单主机架构,也可采用包含第二站点的多主机高可用架构。Tosh Defence 提供架构审查、部署规划和长期运维支持。
没有第三方分析工具
不采用广告商业模式
SANKET 不采用广告商业模式,也不对用户进行画像。SANKET 的应用和服务器均不包含第三方分析、广告或崩溃报告 SDK;自有的使用量统计仅保留在部署实例内部,组织可将其关闭。
本地部署或完全物理隔离部署
所有密钥、日志和身份信息均留在您的管控范围内
具备第二站点恢复能力的高可用性
专为国防、政府和关键基础设施打造
部署路径
为您的机构选择合适的版本
Sanket.Chat
个人这款适用于 iOS 和 Android 的免费私密通信应用由 Tosh Defence 开发于印度,并在印度基础设施上运营。
Sanket.Work
组织专属白标部署,可托管在您选择的任意地区、任意云平台上,并依据合同由服务方代为运营。
Sanket.Enterprise
国防与政府面向国防、政府和关键基础设施的客户自行运营部署,可部署在本地或完全物理隔离的环境中。
将每台服务器、每把密钥、每个身份标识和每份日志都保留在您自身的边界内,运行时无需强制依赖供应商
在封闭网络或物理隔离网络中运行安全消息、通话和优先级广播服务
自主控制更新,安装前验证已签名的发布版本
常见问题
Sanket.Enterprise 能否在完全无法接入互联网的环境中运行?
是。在物理隔离的安装环境中,所有组件均在贵方网络内部运行,包括内部证书颁发机构、自行托管的 Android 推送服务、离线许可证验证,以及通过受控介质交付的签名发布包。
如何为物理隔离网络的部署环境应用更新?
Tosh Defence 交付附有已签名物料清单、经 Ed25519 签名的发布包。安装程序会在安装前验证每个发布包,并拒绝未签名、已过期或版本早于当前运行版本的发布包。升级时间由您决定,升级失败时会自动回滚。
Sanket.Enterprise 是否支持高可用性?
是。多主机高可用配置运行冗余的边缘节点、应用节点、数据库节点、存储节点和媒体节点,并配有用于灾难恢复的异步第二站点,设计恢复点目标为 5 分钟,恢复时间目标为 1 小时。
Sanket.Enterprise能否与我们的身份认证系统集成?
是。管理员可以通过贵组织自己的 OIDC 或 SAML 2.0 身份提供方登录,可通过贵组织的 LDAP 目录核验用户,SCIM 2.0 负责配置账户,设备证书则由贵组织的内部证书颁发机构签发。
Sanket.Enterprise 的合作流程是什么?
合作首先围绕您的威胁模型和运行环境开展保密讨论,随后进行架构审查、部署规划和集成范围界定,并与您的采购框架保持一致。
了解面向国防和政府机构的 Sanket.Enterprise
了解 Sanket.Enterprise 如何在本地部署及物理隔离环境中运行、其服务的行业领域、与其他方案的比较,以及支撑这些内容的白皮书章节。