

Sanket संकेत
安全なメッセージアプリと主権を確保した安全な通信基盤
お客様のデータ。お客様自身による管理。お客様に帰属する所有権。
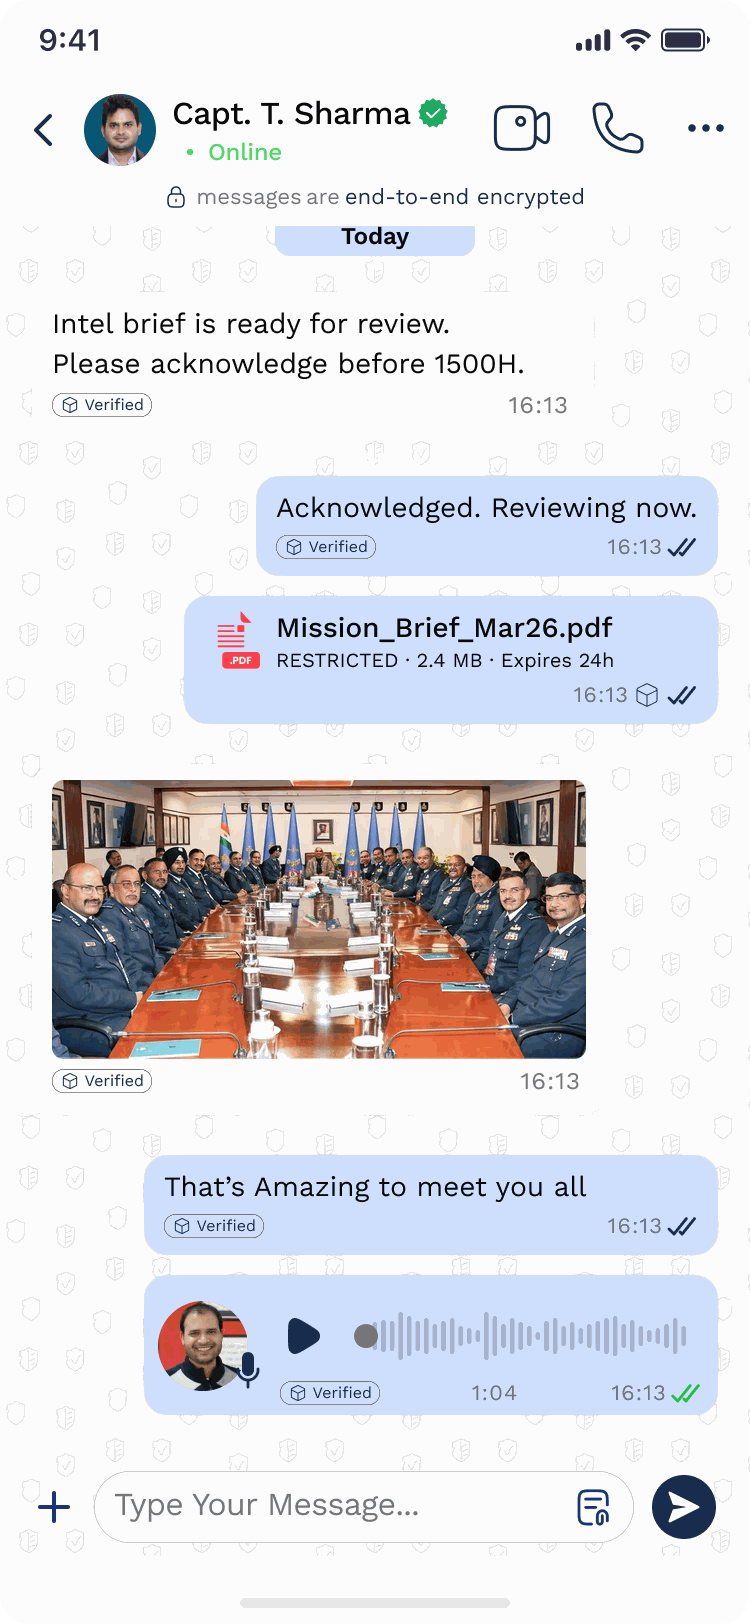
Tosh DefenceのSanket.Chatは、防衛機関、政府機関、高度な信頼性を要する組織に、エンドツーエンドで暗号化されたメッセージング、ファイル交換、音声・ビデオ通話、優先一斉配信を提供します。独立した監査を受けたSignalのlibsignalを基盤とし、耐量子保護とAES-256を採用。選択したクラウドから完全に物理的に隔離されたネットワークまで、自組織が管理するインフラで運用できます。




Sanketとは何ですか?
Tosh DefenceのSanket.Chatは、防衛部隊、政府部門、情報機関、法執行機関、重要インフラ事業者、およびネットワークやホスティング事業者を信頼できない場合でも通信の機密性を維持する必要がある組織向けの、防衛水準の主権管理型セキュア通信基盤です。
これが意味すること
संकेत 英語で「信号」を意味します
Sanket - 信号。暗号。合図。秘密の合図。軍事分野では、部隊間の秘密の合図を指します。この言葉自体が意思疎通を意味し、親しみやすく、まぎれもなくインドらしい言葉です。
インド製。インドのために。世界のために。
一般消費者向けメッセンジャーや外国製の共同作業ツール群に代わる、主権を確保した選択肢
SANKETは、基盤、鍵、ログ、運用方針を外部に委ねずに防衛水準の通信を必要とする組織のために、Tosh Defenceがインドで開発しています。専用のホスティング環境、自組織のサーバー、または外部ネットワークから完全に物理的に隔離された環境で運用できます。
お客様のデータ
メッセージ、ファイル、通話はエンドツーエンドで暗号化され、サーバーがそれらを読み取るための鍵を保持することはありません。サーバーが保持するすべての記録は、お客様が選択した導入環境内にとどまります。
お客様自身による管理
お客様のインフラ、認証基盤、ポリシー、データ保持期間、更新時期。ホスティング型メッセージングサービスでは、そもそも提供する設計になっていない管理権限です。
お客様に帰属する所有権
組織ごとに専用の環境を1つ設置し、お客様のブランド、認証局、監査証跡を使用します。
防衛水準のセキュリティ
耐量子保護を備えたlibsignal、全体を通じたAES-256、ハードウェアで保護された鍵、署名付きデバイス一覧、デバイス間の相互TLS、管理者用FIDO2鍵。
問題
高度な信頼性を求められる組織でも、重要な会話に、自ら所有も管理もしていない一般消費者向けメッセンジャーや海外のSaaS基盤を使い続けています。暗号化だけでは、誰がサービスを運営し、どこで稼働し、誰が鍵とログを保有し、誰が変更時期を決めるのかという問いには答えられません。SANKETは、これらすべてに自組織のセキュリティ境界内で答えます。
解決策
何 Sanket 行います
Tosh DefenceのSanket.Chatは、防衛部隊、政府部門、情報機関、法執行機関、重要インフラ事業者、およびネットワークやホスティング事業者を信頼できない場合でも通信の機密性を維持する必要がある組織向けの、防衛水準の主権管理型セキュア通信基盤です。
SANKETは、1つのプラットフォームと共通のセキュリティ設計に基づく3つの形態で提供されます。Sanket.ChatはiOSとAndroid向けの無料公開アプリ、Sanket.Workは選択した地域とクラウドでホスティングされる専用の自社ブランド環境、Sanket.Enterpriseは自組織のサーバー、または外部ネットワークから完全に物理的に隔離された環境で運用する形態です。最大の特長は、顧客が管理できる範囲の広さです。基盤、鍵、認証基盤、運用方針、ブランド、保存期間、更新時期を自ら管理できます。

機能
主な機能
エンドツーエンド暗号化、耐量子対応の準備済み
Signal公式のlibsignalによるSignal Protocol:Kyberの事前鍵を用いたPQXDH鍵共有と、SPQRを組み合わせたDouble Ratchet。各メッセージには新しい鍵が割り当てられ、サーバーはメッセージを読むための鍵を保持しません。
安全な音声・映像通話
1対1およびグループ通話。AES-256-GCMによるフレーム暗号化に加え、SRTP AES-256-GCMを使用し、毎秒5つの新しい鍵を生成します。帯域幅が限られた回線向けに最適化され、HTTPSのポート443経由でも動作します。
暗号化された優先一斉送信
4段階の優先度を設定できるエンドツーエンド暗号化された一斉送信。全画面通知、確認状況の追跡、所定の時間内に確認されなかった緊急メッセージへの自動再通知に対応。
顧客が定義する機密区分ラベル
組織が定義する最大8段階の序列付きラベルを暗号化の内側に含めます。最下位より上の機密区分が付いたコンテンツは転送、エクスポート、ダウンロードできず、転送によってラベルの区分が下がることもありません。
管理者用セキュリティキーと組織独自のSSO
管理者向けのFIDO2セキュリティキー、組織独自のOIDCまたはSAML 2.0 IDプロバイダーによるサインイン、LDAPディレクトリでの確認、SCIM 2.0によるプロビジョニング。
デバイスの信頼性を標準で確保
すべてのスマートフォンでハードウェアにより保護された鍵、組織独自の認証局が発行した証明書を用いる端末間の相互TLS認証、署名付き端末一覧、紛失モード、サーバーによる実行確認付きの遠隔消去。
主権を確保し、ネットワークからの物理的な隔離にも対応
組織ごとに専用の環境を1つ設置し、お客様が選んだ基盤で運用します。高可用性と別拠点での復旧に対応します。アプリにもサーバーにも第三者の分析ツールは使用しません。
管理者が制御できる署名済みリリース
Ed25519署名付きリリースは、リリースの固定化とロールバックを防止し、インストール前に検証され、承認した場合にのみインストールされます。アップグレードが失敗した場合は自動的に元に戻します。
多言語サポート
インドの諸言語と世界の諸言語に対応する設計
担当者、職員、スタッフは、自分の言語でSANKETを利用できます。画面表示はインドおよび世界の主要言語に対応しています。
हिन्दी
ヒンディー語
বাংলা
ベンガル語
தமிழ்
タミル語
తెలుగు
テルグ語
मराठी
マラーティー語
ગુજરાતી
グジャラート語
ಕನ್ನಡ
カンナダ語
മലയാളം
マラヤーラム語
ਪੰਜਾਬੀ
パンジャブ語
ଓଡ଼ିଆ
オディア語
অসমীয়া
アッサム語
English
英語
Français
フランス語
Deutsch
ドイツ語
Español
スペイン語
Português
ポルトガル語
Русский
ロシア語
日本語
日本語
한국어
韓国語
中文
中国語
ไทย
タイ語
Tiếng Việt
ベトナム語
Türkçe
トルコ語
Nederlands
オランダ語
Italiano
イタリア語
セキュリティアーキテクチャ
国家を背景とする敵対者を想定した設計
SANKETは、独立した監査を受けたSignalのlibsignalと、査読を経た標準的な暗号要素を基盤とし、耐量子計算機保護と全体にわたるAES-256を採用しています。
メッセージ鍵合意
PQXDH
耐量子方式のKyber事前鍵を用いたlibsignalの鍵合意により、収集済み通信を将来復号する目的の収集からセッションを保護
メッセージ用ラチェット
Double Ratchet + SPQR
トリプルラチェット:メッセージごとに新しい鍵を使用し、前方秘匿性と侵害後の回復を実現。耐量子ラチェットも併用
メッセージの暗号化
AES-256-CBC + HMAC-SHA256
libsignalの内部では、受信者の端末ごとに1つの暗号文
グループ
Per-Device Fan-Out
各メンバーの各端末と個別にlibsignalセッションを確立するため、盗まれるおそれのあるグループ鍵は存在しません
ファイルの暗号化
AES-256-GCM
各ファイルに新しい鍵を使用し、libsignalのメッセージ内で届ける
通話の暗号化
AES-256-GCM Frames + SRTP
フレーム暗号化とSRTP AES-256-GCMを併用し、毎秒5個の新しいフレーム鍵を使用
通信経路のセキュリティ
TLS 1.3 + Hybrid PQ
AES-256-GCMの暗号スイートのみを使用し、X25519MLKEM768を最初に提示。アプリでは証明書ピンニングを使用
端末認証
Device Mutual TLS
承認済みの各デバイスに、お客様の認証局が発行するクライアント証明書
デバイス一覧
Signed by the Account
送信者が署名付きの一覧を検証するため、サーバーは端末を密かに追加できません
秘密鍵の保管
Hardware-Backed
iOSのSecure Enclave、AndroidのStrongBoxまたは信頼できる実行環境
管理者のサインイン
FIDO2 Security Keys
導入環境自体で検証する、フィッシング耐性のあるWebAuthn鍵
リリース
Ed25519-Signed
インストールとアップグレードのたびに検証される、凍結攻撃とロールバック攻撃への保護
設計段階からサーバーが内容を解読できない仕組み
サーバーは暗号文を中継し、メッセージ、ファイル、通話、リアクション、暗号化された一斉配信の鍵を保持しません。暗号化と復号は参加者のデバイス上で行われます。
脅威モデル - 誰に対して防御するか
国家による通信情報収集
ポスト量子方式のPQXDHとSPQR、ハイブリッド型ポスト量子鍵交換を用いたAES-256-GCMのみのTLS、すべてのメッセージに対する前方秘匿性を備えたエンドツーエンド暗号化。
妥協されたサーバー
サーバーがコンテンツの鍵を保持することはありません。また、署名付きデバイスリストにより、メッセージのコピーを受信するデバイスをサーバーが追加することを防ぎます。
不正な認証局またはネットワーク通信の傍受
アプリでの証明書ピンニング、ネットワーク境界での端末との相互TLS認証、AES-256-GCMのみを使用する通信路の暗号スイート。
侵害された管理者アカウント
管理者向けのFIDO2セキュリティキー、権限範囲を限定したロール、および検証して組織のSIEMにエクスポートできるSHA-256ハッシュチェーン式監査ログ。
サプライチェーン攻撃とロールバック攻撃
Ed25519署名付きリリースには、連番、有効期限、署名付き部品表が含まれます。導入環境は、署名のないリリース、期限切れのリリース、古いリリースを拒否します。
紛失または押収された端末
ハードウェアで保護された鍵、暗号化された端末内データベース、即時の権限失効、紛失モード、サーバーによる実行確認付きの遠隔消去。
Signalの独立監査済みlibsignalを基盤に採用
Signalのlibsignalライブラリ
Signal Protocolの公式実装で、独立した監査を受けており、iOS、Android、デスクトップ、サーバーで改変せずに使用
公開済みの査読を受けたプロトコル
PQXDH、Double Ratchet、SPQR。仕様が公開され、学術的な解析も行われています
標準的な暗号プリミティブ
AES-256-GCM、X25519、Ed25519、ECDSA P-256、SHA-256、HKDF、Argon2id、およびML-KEMファミリー
プラットフォームのセキュアなハードウェア
端末の鍵に対するAppleのSecure EnclaveとAndroidのStrongBox、または信頼できる実行環境
監査済みライブラリの使用規則
Sanketが依存するすべての暗号ライブラリには、独立した監査とその結果の公開を求める規則が適用されます
認証取得への道筋
展開オプション
製品階層
Sanket.Chat
Tosh Defenceがインド国内のインフラ上で運用する、iOSとAndroid向けの無料のプライベートメッセージアプリ。
Sanket.Work
任意の地域、任意のクラウドに設置できる、組織専用の自社ブランド版環境。管理者による制御、自社ブランド表示、デスクトップ用アプリを備えています。
Sanket.Enterprise
防衛機関、政府機関、情報機関、重要インフラ向けに、お客様が自ら運用する専用環境。お客様の施設内への導入、または完全なエアギャップ環境での運用に対応。
なぜ外国の代替品ではないのか?
なぜ Sanket?
“通信のために、所有権を手放す必要はありません。Sanketなら、管理権はお客様の手元に残ります。”
統合
対応
設計対象:
誰に提供するか
誇り高きインド製
Tosh Defenceが、監査済みの公開された基盤を用いてインドで設計、開発、サポート。世界中のどこにでも導入可能で、ネットワークから物理的に隔離された環境では稼働時に外国の基盤に依存しません。契約に基づき、顧客によるソースコードの確認も可能です。
Sanketの詳細を見る
セキュリティ設計、SANKETが対応する分野、他製品との比較、公開されているセキュリティ技術白書を詳しく見る。