
製品
Sanket.Enterprise:防衛機関・政府機関向けの安全な通信基盤、自社設備内またはネットワークから物理的に隔離された環境に対応
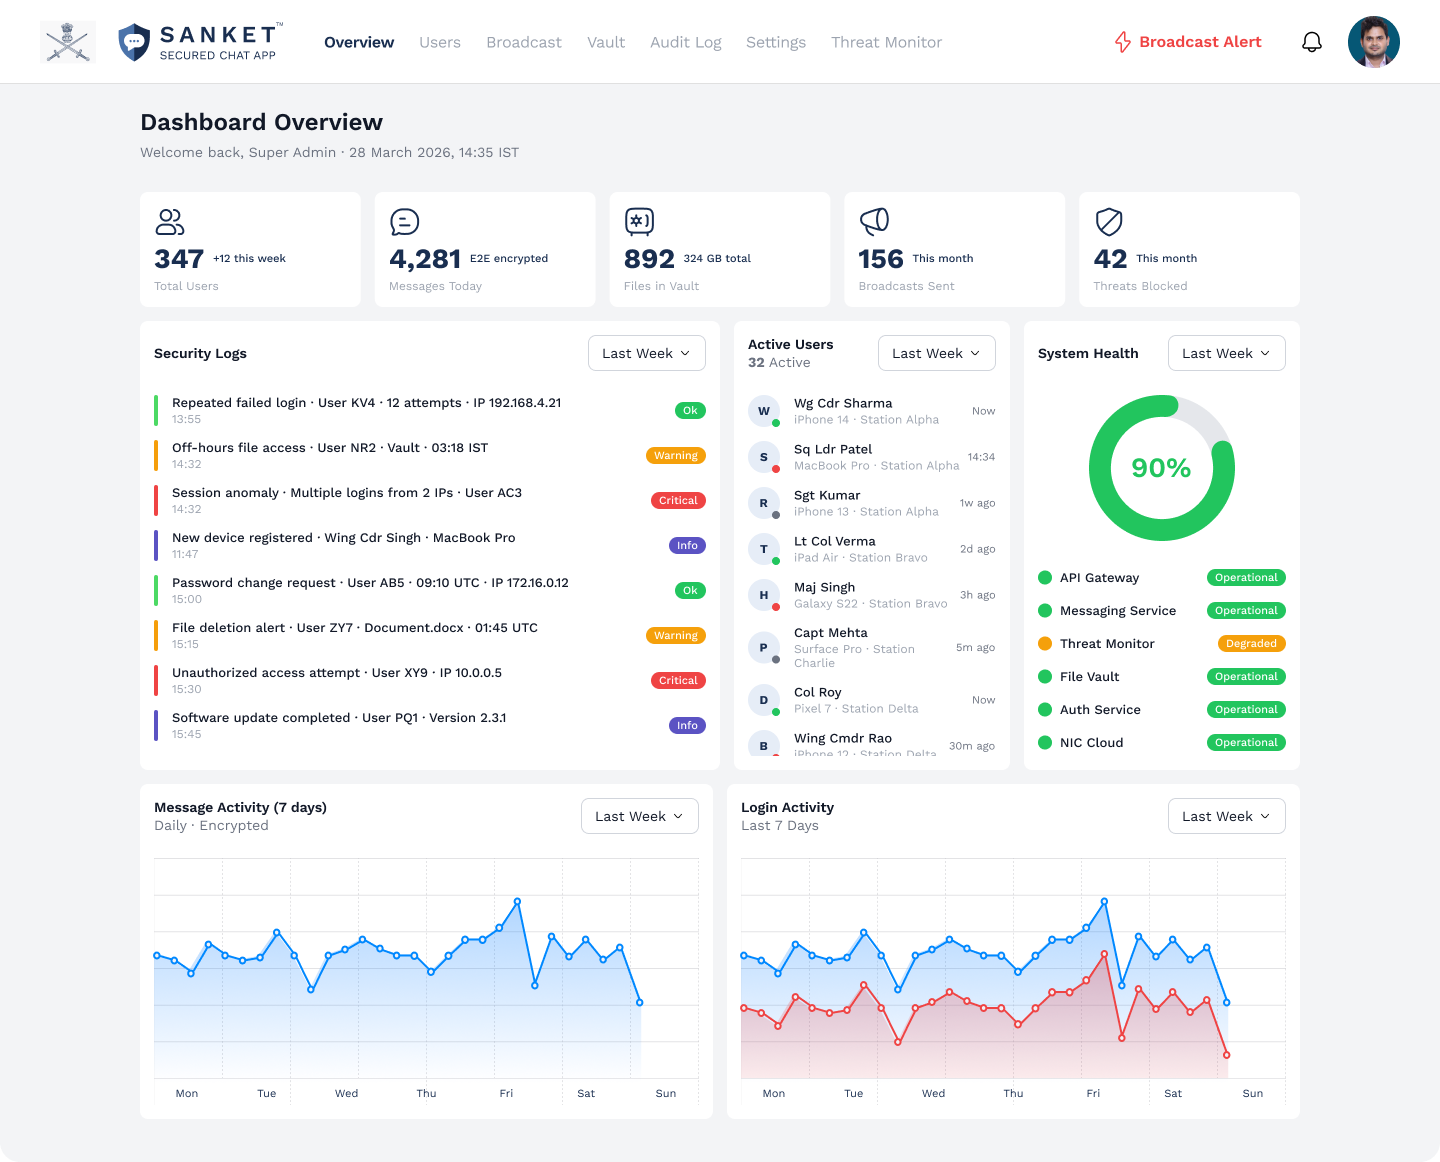
Sanket.Enterpriseは、防衛機関や政府機関向けに、お客様自身のチームが運用する安全な通信基盤です。お客様のサーバーに設置するSanketの環境は、ネットワークに接続された自社設備内でも、完全にネットワークから物理的に隔離された環境でも運用できます。認証局、Android向けプッシュ通知、ライセンス管理、署名付き更新に至るまで、すべての構成要素がお客様の管理境界内で動作します。通信データの所在は、常にお客様自身のインフラストラクチャ内です。
これが意味すること
プラットフォームの概要
お客様自身のサーバーに設置し、運用する構成。ネットワーク接続のある組織内環境、または完全なネットワーク分離環境に対応
外部ネットワークから物理的に隔離した環境での運用: 内部認証局、自組織内で運用するAndroid向けプッシュ通知、オフラインでのライセンス検証、署名付きのオフライン配布パッケージ
複数のホストにまたがる高可用性構成と、災害復旧用の非同期レプリケーションを行う第2拠点
メッセージ、ファイル、音声・ビデオ通話、受信確認付き優先一斉配信のエンドツーエンド暗号化
暗号化されたデータ内に含まれる、顧客定義の機密区分ラベル。転送、エクスポート、ダウンロードの制御に対応
管理者用FIDO2セキュリティキー、組織独自のIDプロバイダーとディレクトリ、SCIM 2.0によるアカウント登録
更新停止とロールバックに対する保護を備え、管理者の承認時にのみ導入される署名済みリリース
設計段階からサーバーが内容を解読できない仕組み
プライバシー設計
Sanket.Enterpriseでは、運用主体は貴組織です。コンテンツはエンドツーエンド暗号化され、サーバーがその復号鍵を保持することはありません。また、経路情報から監査証跡まで、サーバーが保持するすべての記録は貴組織が所有する基盤内にとどまります。
libsignal · 耐量子 · AES-256
セキュリティモデル
Sanket.Enterpriseは、高度な攻撃者を想定して設計されています。量子計算機による攻撃への対策を備えたlibsignalによるエンドツーエンド暗号化、全体にわたるAES-256、ハードウェアで保護された端末鍵、お客様自身の認証局の下で発行する端末クライアント証明書、署名付き端末一覧、管理者用セキュリティキー、SIEMにエクスポート可能なSHA-256ハッシュチェーン監査ログを備えています。
ホスティング · 自組織の施設内 · 外部ネットワークから物理的に隔離
導入の管理
Sanket.Enterpriseは、お客様のインフラストラクチャ上にDocker Composeを使用して導入します。単一ホスト構成にも、第2拠点を備えた複数ホストの高可用性構成にも対応します。Tosh Defenceは、アーキテクチャのレビュー、導入計画、長期運用を支援します。
第三者による利用状況の分析はない
広告を収益源とする事業モデルなし
SANKETは広告を収益モデルとせず、利用者のプロファイリングも行いません。SANKETのアプリやサーバーには、第三者の分析、広告、クラッシュ報告用のSDKは含まれません。自社で収集する利用状況の集計値は専用環境内にとどまり、組織はその収集を無効にできます。
自社サーバー設置型または外部ネットワークから完全に物理的に隔離
すべての鍵、ログ、IDを組織の管理境界内に保持
第2拠点での復旧に対応した高可用性
防衛機関、政府機関、重要インフラ向けに設計
導入手順
組織に適した製品版を選ぶ
Sanket.Chat
個人インドで開発され、Tosh Defenceがインド国内のインフラ上で運用する、iOSとAndroid向けの無料のプライベートメッセージアプリ。
Sanket.Work
組織任意の地域、任意のクラウドに設置できる専用の自社ブランド版環境。契約に基づき、お客様に代わって運用します。
Sanket.Enterprise
防衛・政府機関防衛機関、政府機関、重要インフラ向けに、お客様が自ら運用する専用環境。お客様の施設内への導入、または完全なエアギャップ環境での運用に対応。
すべてのサーバー、鍵、識別情報、ログを自組織の管理境界内に保持し、稼働時にベンダーへの依存を必須としない
閉域網や外部ネットワークから物理的に隔離されたネットワークで、安全なメッセージング、通話、優先一斉配信を運用する
更新を自ら管理し、署名付きの更新版をインストール前に検証
よくある質問
Sanket.Enterpriseはインターネットにまったく接続せずに運用できますか?
はい。完全にネットワークから隔離された導入環境では、内部認証局、Android向けの自社運用プッシュ通知、オフラインでのライセンス検証、管理された媒体で提供される署名付きリリースパッケージを含め、すべての構成要素がお客様のネットワーク内で動作します。
ネットワークから物理的に隔離された環境のインストールには、更新をどのように適用しますか?
Tosh Defenceは、署名付き部品表を添えたEd25519署名済みのリリースパッケージを提供します。導入環境は各パッケージをインストール前に検証し、署名がないもの、期限切れのもの、稼働中のリリースより古いものを拒否します。更新の時期はお客様が決定でき、更新に失敗した場合は自動的に元に戻ります。
Sanket.Enterpriseは高可用性に対応していますか?
はい。複数ホストによる高可用性構成では、接続端点、アプリケーション、データベース、ストレージ、メディアの各ノードを冗長化し、災害復旧用に非同期で複製する第2拠点を設けます。目標復旧時点を5分、目標復旧時間を1時間とする設計です。
Sanket.Enterpriseを当組織の認証基盤と連携できますか?
はい。管理者は組織独自のOIDCまたはSAML 2.0の認証基盤を通じてサインインでき、利用者は組織のLDAPディレクトリと照合でき、SCIM 2.0によってアカウントを作成・設定できます。デバイス証明書は組織の内部認証局から発行されます。
Sanket.Enterpriseの導入に向けた手続きはどのように進みますか?
ご相談は、お客様の脅威モデルと環境に関する機密協議から始まります。その後、お客様の調達枠組みに沿って、アーキテクチャのレビュー、導入計画、連携範囲の策定を進めます。
防衛機関・政府機関向けSanket.Enterpriseの詳細を見る
Sanket.Enterpriseの自社サーバーへの導入とネットワークから物理的に隔離した環境での運用、対応分野、他の選択肢との比較、その根拠となる技術白書の各章をご覧ください。
契約の前に、まずご相談ください
Tosh Defenceは、セキュリティを重視する組織と、体系的な評価プロセスを通じて協働します。想定する脅威モデルをお聞かせください。適切な導入方法を提示します。